Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
Föderieren AWS Identitäten quer AWS Partitionen
Cross-partition Der Identitätsverbund ermöglicht es einer Arbeitslast, kurzlebigen Zugriff auf AWS Partitionen. AWS Partitionen sind harte Isolationsgrenzen mit unabhängigen Instanzen von AWS Identitäts- und Zugriffsmanagement (IAM), sodass Anmeldeinformationen, die in einer Partition ausgestellt wurden, in einer anderen nicht gültig sind. Dies hat zur Folge, dass eine direkte Rollenübernahme mit dem AssumeRole Die API funktioniert nicht über Partitionsgrenzen hinweg.
Cross-partition Der Identitätsverbund funktioniert wie ein Austausch in zwei Schritten: Ihre Workload-Aufrufe Sätze:GetWebIdentityToken um ein kurzlebiges JSON Web Token (JWT) zu erhalten von AWS Sicherheitstokendienst (STS) in der Quellpartition. Es ruft dann an Sätze:AssumeRoleWithWebIdentity um das Token gegen temporäre Anmeldeinformationen in der Zielpartition auszutauschen. Bei diesem Ansatz kann der Workload temporäre Anmeldeinformationen in beiden Partitionen verwenden. Dies entspricht der bewährten IAM-Practice von Verwendung temporärer Anmeldeinformationen für Workloads.
-
Cross-partition Identity Federation ist im Werbespot erhältlich AWS Regionen (
aws), die chinesischen Regionen (aws-cn), die AWS GovCloud (USA) Regionen (aws-us-gov) und die AWS Europäische souveräne Cloud (aws-eusc). -
Die Zielrolle muss in einer anderen sein AWS Partition von der Partition, auf der das Token ausgestellt wurde. Die JWTs von
GetWebIdentityTokenkann nicht für den OpenID Connect (OIDC) -Verbund mit derselben Partition verwendet werdenAssumeRoleWithWebIdentity. Für die Rollenübernahme innerhalb einer Partition verwenden Sie denAssumeRoleAPI stattdessen. -
Wenn Ihr Workload partitionsübergreifenden Zugriff erfordert, wenden Sie sich an Ihr Compliance-Team, um sicherzustellen, dass Ihre Implementierung Ihren regulatorischen oder Compliance-Verpflichtungen entspricht.
So funktioniert der partitionsübergreifende Identitätsverbund
Ihr Workload fordert zuerst ein Token von an AWS STS in der Quellpartition und sendet dann das Token an AWS STS in der Zielpartition. Um die Anfrage zu validieren, AWS STS ruft in der Zielpartition die Bestätigungsschlüssel vom OIDC-Aussteller des Quellkontos ab, verifiziert das Token und wertet die Vertrauensrichtlinie der Zielrolle aus. Wenn die Anfrage zulässig ist, AWS STS gibt temporäre Anmeldeinformationen an den Workload zurück, der sie verwendet, um Dienste aufzurufen und auf Ressourcen in der Zielpartition zuzugreifen.
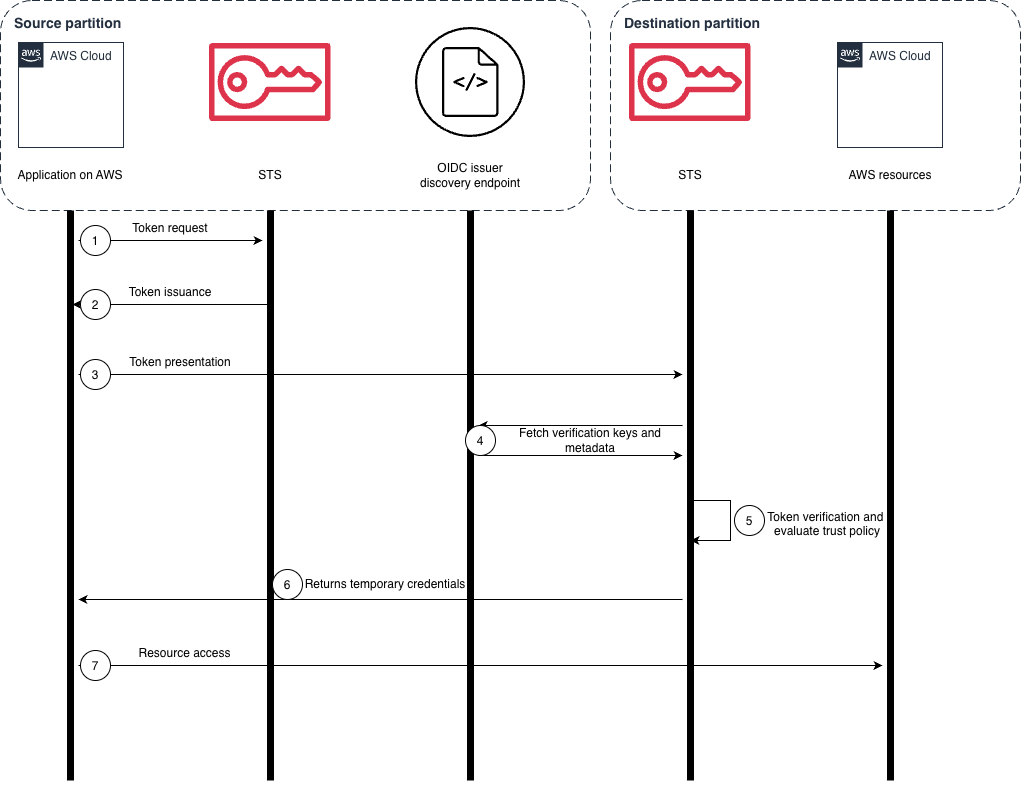
Die folgenden nummerierten Schritte beschreiben jede Anfrage und Antwort im Diagramm.
Der Ablauf funktioniert wie folgt:
-
Token-Anfrage: Ihre Arbeitslast, die in einem ausgeführt wird AWS-Region in der Quellpartition (zum Beispiel
us-east-1in derawsPartition), ruft diests:GetWebIdentityTokenAPI. -
Ausgabe von Tokens: AWS STS gibt ein kurzlebiges, kryptografisch signiertes JWT zurück. Das Token enthält Ansprüche, die Ihre Arbeitslast bestätigen AWS Identität, einschließlich der Konto-ID, des wichtigsten Amazon-Ressourcennamens (ARN) und der Quelle AWS-Region, und mehr.
-
Token-Präsentation: Ihr Workload ruft an
sts:AssumeRoleWithWebIdentityauf der AWS STS Endpunkt in einem AWS-Region in der Zielpartition (zum Beispielcn-north-1in deraws-cnPartition), wobei das JWT als Web-Identitätstoken und der ARN der Zielrolle in der Zielpartition übergeben werden. -
Rufen Sie Bestätigungsschlüssel und Metadaten ab: AWS STS in der Zielpartition ruft den öffentlichen Bestätigungsschlüssel vom JWKS-Endpunkt der Aussteller-URL des Quellkontos ab.
-
Validierung: AWS STS in der Zielpartition überprüft die Signatur des Tokens und wertet die Vertrauensrichtlinie der Zielrolle aus.
-
Gibt temporäre Anmeldeinformationen zurück: AWS STS in der Zielpartition werden temporäre Anmeldeinformationen zurückgegeben, die den Richtlinien entsprechen, die der Rolle zugeordnet sind.
-
Cross-partition Zugriff auf Ressourcen: Ihr Workload verwendet die temporären Anmeldeinformationen, um auf Ressourcen in der Zielpartition zuzugreifen, z. B. einen Amazon S3-Bucket.
Weitere Informationen finden Sie unter den folgenden Themen:
