Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
Arbeiten mit AWS IAM Access Analyzer
In den folgenden Abschnitten wird beschrieben, wie Sie die IAM-Richtlinienvalidierung und benutzerdefinierte Richtlinienprüfungen in der durchführen. AWS Toolkit for Visual Studio Code Weitere Informationen finden Sie in den folgenden Themen im AWS Identity and Access Management Benutzerhandbuch: IAM Access Analyzer-Richtlinienvalidierung und benutzerdefinierte IAM Access Analyzer-Richtlinienprüfungen.
Voraussetzungen
Die folgenden Voraussetzungen müssen erfüllt sein, bevor Sie mit den IAM Access Analyzer-Policy-Checks aus dem Toolkit arbeiten können.
Installieren Sie Python Version 3.6 oder höher.
Installieren Sie entweder den IAM Policy Validator für oder den IAM Policy CloudFormation
Validator for Terraform , der von den Python-CLI-Tools benötigt und im Fenster IAM Policy Checks angegeben wird. Konfigurieren Sie Ihre Rollenanmeldedaten. AWS
IAM Access Analyzer-Richtlinienüberprüfungen
Mithilfe der können Sie Richtlinienprüfungen für CloudFormation Vorlagen, Terraform-Pläne und JSON-Richtliniendokumente durchführen. AWS Toolkit for Visual Studio Code Ihre Prüfungsergebnisse sind im VS Code Problems Panel sichtbar. Das folgende Bild zeigt das VS Code-Problemfeld.
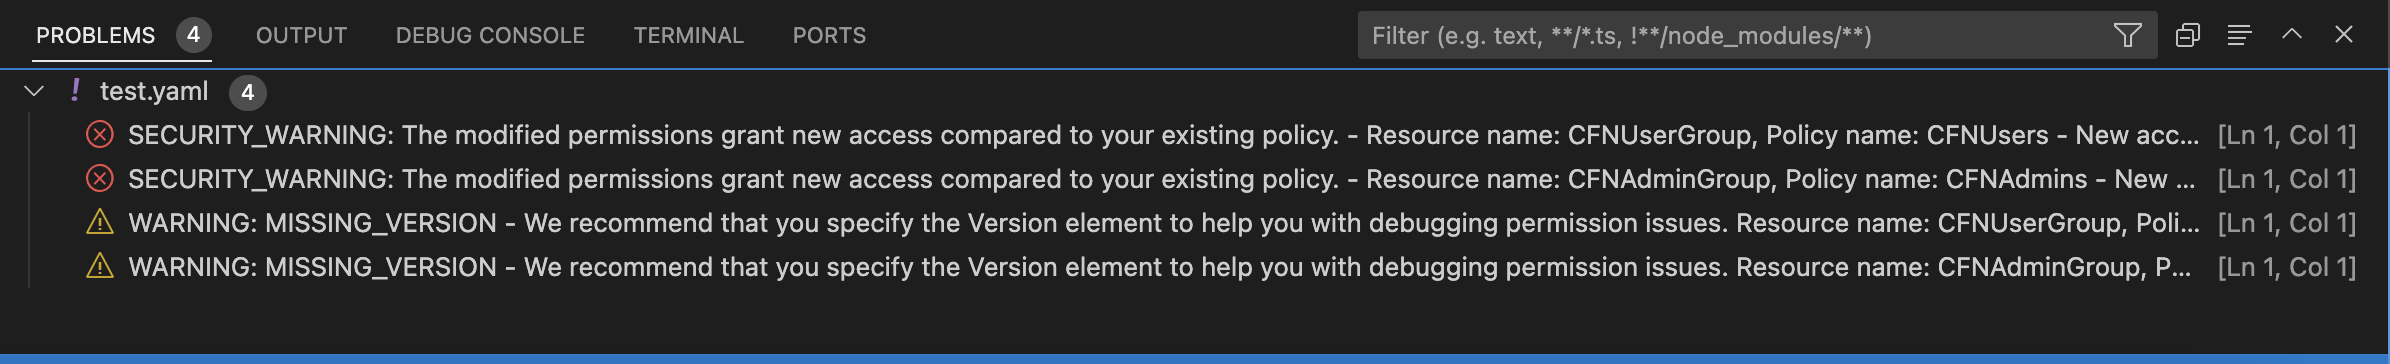
IAM Access Analyzer bietet 4 Arten von Prüfungen:
Richtlinie validieren
CheckAccessNotGranted
CheckNoNewAccess
CheckNoPublicAccess
In den folgenden Abschnitten wird beschrieben, wie die einzelnen Prüfungstypen ausgeführt werden.
Anmerkung
Konfigurieren Sie Ihre AWS Rollenanmeldedaten, bevor Sie eine Prüfung durchführen. Zu den unterstützten Dateien gehören die folgenden Dokumenttypen: CloudFormation Vorlagen, Terraform-Pläne und JSON-Richtliniendokumente
Dateipfadverweise werden in der Regel von Ihrem Administrator oder Sicherheitsteam bereitgestellt und können ein Systemdateipfad oder eine Amazon S3-Bucket-URI sein. Um eine Amazon S3-Bucket-URI zu verwenden, muss Ihre aktuelle Rolle Zugriff auf den Amazon S3-Bucket haben.
Mit jeder Überprüfung der benutzerdefinierten Richtlinien ist eine Gebühr verbunden. Einzelheiten zu den Preisen für benutzerdefinierte Policy-Checks finden Sie im Preisleitfaden für
Validate Policy wird ausgeführt
Die Überprüfung „Richtlinie validieren“, auch bekannt als Richtlinienvalidierung, überprüft Ihre Richtlinie anhand der Grammatik und der AWS bewährten Methoden der IAM-Richtlinien. Weitere Informationen finden Sie in den Themen Grammatik der IAM-JSON-Richtliniensprache und Bewährte AWS Sicherheitsmethoden in IAM im Benutzerhandbuch. AWS Identity and Access Management
Öffnen Sie in VS Code eine unterstützte Datei, die AWS IAM-Richtlinien enthält, im VS Code-Editor.
Um IAM Access Analyzer-Richtlinienprüfungen zu öffnen, öffnen Sie die VS Code-Befehlspalette
CRTL+Shift+P, indem Sie im VS Code-Editor aufIAM Policy Checks, suchen Sie nach und klicken Sie dann, um den Bereich IAM-Richtlinienprüfungen zu öffnen.Wählen Sie im Bereich IAM Policy Checks Ihren Dokumenttyp aus dem Dropdownmenü aus.
Wählen Sie im Abschnitt „Richtlinien überprüfen“ die Schaltfläche „Richtlinienvalidierung ausführen“, um die Richtlinienüberprüfung auszuführen.
Überprüfen Sie im Problembereich in VS Code die Ergebnisse Ihrer Policy-Überprüfung.
Aktualisieren Sie Ihre Richtlinie und wiederholen Sie diesen Vorgang. Führen Sie dabei die Überprüfung „Richtlinie validieren“ erneut aus, bis Ihre Ergebnisse der Policy-Überprüfung keine Sicherheitswarnungen oder -fehler mehr anzeigen.
Wird ausgeführt CheckAccessNotGranted
CheckAccessNotGranted ist eine benutzerdefinierte Richtlinienüberprüfung, um sicherzustellen, dass bestimmte IAM-Aktionen gemäß Ihrer Richtlinie nicht zulässig sind.
Anmerkung
Dateipfadverweise werden in der Regel von Ihrem Administrator oder Sicherheitsteam bereitgestellt und können ein Systemdateipfad oder eine Amazon S3-Bucket-URI sein. Um eine Amazon S3-Bucket-URI zu verwenden, muss Ihre aktuelle Rolle Zugriff auf den Amazon S3-Bucket haben. Mindestens eine Aktion oder Ressource muss angegeben werden und die Datei sollte nach dem folgenden Beispiel strukturiert sein:
{"actions": ["action1", "action2", "action3"], "resources": ["resource1", "resource2", "resource3"]}
Öffnen Sie in VS Code eine unterstützte Datei, die AWS IAM-Richtlinien enthält, im VS Code-Editor.
Um IAM Access Analyzer-Richtlinienprüfungen zu öffnen, öffnen Sie die VS Code-Befehlspalette
CRTL+Shift+P, indem Sie im VS Code-Editor aufIAM Policy Checks, suchen Sie nach und klicken Sie dann, um den Bereich IAM-Richtlinienprüfungen zu öffnen.Wählen Sie im Bereich IAM Policy Checks Ihren Dokumenttyp aus dem Dropdownmenü aus.
Wählen Sie im Abschnitt Benutzerdefinierte Richtlinienprüfungen die Option aus CheckAccessNotGranted.
In das Texteingabefeld können Sie eine durch Kommas getrennte Liste eingeben, die Aktionen und Ressourcen-ARNs enthält. Es muss mindestens eine Aktion oder Ressource bereitgestellt werden.
Wählen Sie die Schaltfläche „Benutzerdefinierte Richtlinienprüfung ausführen“.
Überprüfen Sie im Problembereich in VS Code die Ergebnisse Ihrer Policy-Überprüfung. Benutzerdefinierte Richtlinienprüfungen geben ein
PASSoderFAIL-Ergebnis zurück.Aktualisieren Sie Ihre Richtlinie und wiederholen Sie diesen Vorgang. Führen Sie die CheckAccessNotGranted Prüfung erneut aus, bis sie zurückgegeben
PASSwird.
Läuft CheckNoNewAccess
CheckNoNewAccess ist eine benutzerdefinierte Richtlinienüberprüfung, mit der überprüft wird, ob Ihre Richtlinie im Vergleich zu einer Referenzrichtlinie neuen Zugriff gewährt.
Öffnen Sie in VS Code eine unterstützte Datei, die AWS IAM-Richtlinien enthält, im VS Code-Editor.
Um IAM Access Analyzer-Richtlinienprüfungen zu öffnen, öffnen Sie die VS Code-Befehlspalette
CRTL+Shift+P, indem Sie im VS Code-Editor aufIAM Policy Checks, suchen Sie nach und klicken Sie dann, um den Bereich IAM-Richtlinienprüfungen zu öffnen.Wählen Sie im Bereich IAM Policy Checks Ihren Dokumenttyp aus dem Dropdownmenü aus.
Wählen Sie im Abschnitt Benutzerdefinierte Richtlinienprüfungen die Option aus CheckNoNewAccess.
Geben Sie ein Referenz-JSON-Richtliniendokument ein. Alternativ können Sie einen Dateipfad angeben, der auf ein JSON-Richtliniendokument verweist.
Wählen Sie den Referenzrichtlinientyp aus, der dem Typ Ihres Referenzdokuments entspricht.
Wählen Sie die Schaltfläche „Benutzerdefinierten Richtliniencheck ausführen“.
Überprüfen Sie im Problembereich in VS Code die Ergebnisse Ihrer Policy-Überprüfung. Benutzerdefinierte Richtlinienprüfungen geben ein
PASSoderFAIL-Ergebnis zurück.Aktualisieren Sie Ihre Richtlinie und wiederholen Sie diesen Vorgang. Führen Sie die CheckNoNewAccess Prüfung erneut aus, bis sie zurückgegeben
PASSwird.
Läuft CheckNoPublicAccess
CheckNoPublicAccess ist eine benutzerdefinierte Richtlinien-Überprüfung, um zu überprüfen, ob Ihre Richtlinie öffentlichen Zugriff auf unterstützte Ressourcentypen in Ihrer Vorlage gewährt.
Spezifische Informationen zu den unterstützten Ressourcentypen finden Sie in den Repositorys cloudformation-iam-policy-validator und
Öffnen Sie in VS Code eine AWS unterstützte Datei, die IAM-Richtlinien enthält, im VS Code-Editor.
Um IAM Access Analyzer-Richtlinienprüfungen zu öffnen, öffnen Sie die VS Code-Befehlspalette
CRTL+Shift+P, indem Sie im VS Code-Editor aufIAM Policy Checks, suchen Sie nach und klicken Sie dann, um den Bereich IAM-Richtlinienprüfungen zu öffnen.Wählen Sie im Bereich IAM Policy Checks Ihren Dokumenttyp aus dem Dropdownmenü aus.
Wählen Sie im Abschnitt Benutzerdefinierte Richtlinienprüfungen die Option aus CheckNoPublicAccess.
Wählen Sie die Schaltfläche „Benutzerdefinierte Richtlinienprüfung ausführen“.
Überprüfen Sie im Problembereich in VS Code die Ergebnisse Ihrer Policy-Überprüfung. Benutzerdefinierte Richtlinienprüfungen geben ein
PASSoderFAIL-Ergebnis zurück.Aktualisieren Sie Ihre Richtlinie und wiederholen Sie diesen Vorgang. Führen Sie die CheckNoNewAccess Prüfung erneut aus, bis sie zurückgegeben
PASSwird.
