Las traducciones son generadas a través de traducción automática. En caso de conflicto entre la traducción y la version original de inglés, prevalecerá la version en inglés.
Reglas de detección personalizadas disponibles
Las reglas de detección personalizadas amplían la detección de amenazas que GuardDuty ofrece. GuardDuty ofrece una biblioteca de reglas opcionales que puede elegir habilitar en función de los riesgos específicos de su entorno. Para obtener la lista actual de reglas disponibles, utilice la operación de la ListCustomDetectionRulesAPI. Para ver los tipos de búsqueda que genera cada regla, consulteTipos de búsqueda de reglas de detección personalizadas.
nota
La disponibilidad de las reglas individuales depende de la disponibilidad del AWS servicio y la función correspondientes en cada región. Por ejemplo, las reglas dirigidas a AWS Organizations o Amazon Simple Email Service solo están disponibles en las regiones en las que operan esos servicios. Del mismo modo, las reglas que se dirigen a las URL de las funciones de Lambda o a las instancias de cuadernos de SageMaker IA solo están disponibles en las regiones en las que se admiten esas funciones.
Visualización de la lógica de detección de reglas
Cada regla define condiciones específicas que determinan cuándo se activa. Puede inspeccionar la lógica de detección en busca de cualquier regla:
-
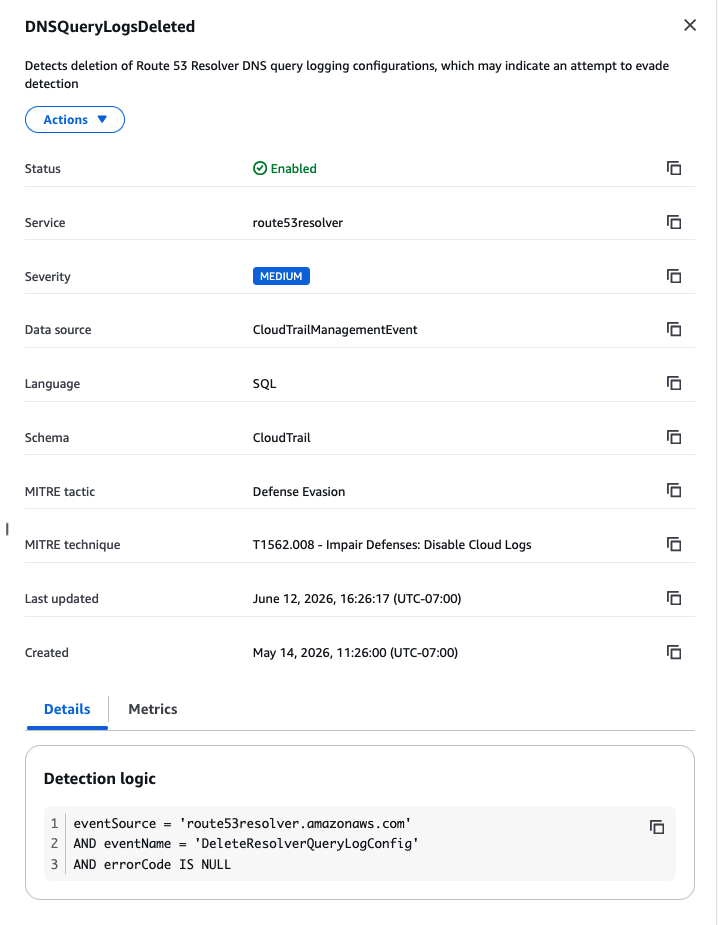
Consola: en la GuardDuty consola, vaya a Reglas de detección personalizadas y elija un nombre de regla. El panel dividido muestra la lógica de detección de la regla en la pestaña Detalles.
-
API: llama a la GetCustomDetectionRuleoperación. La respuesta incluye la expresión de la regla en el
Definition.Expressioncampo.
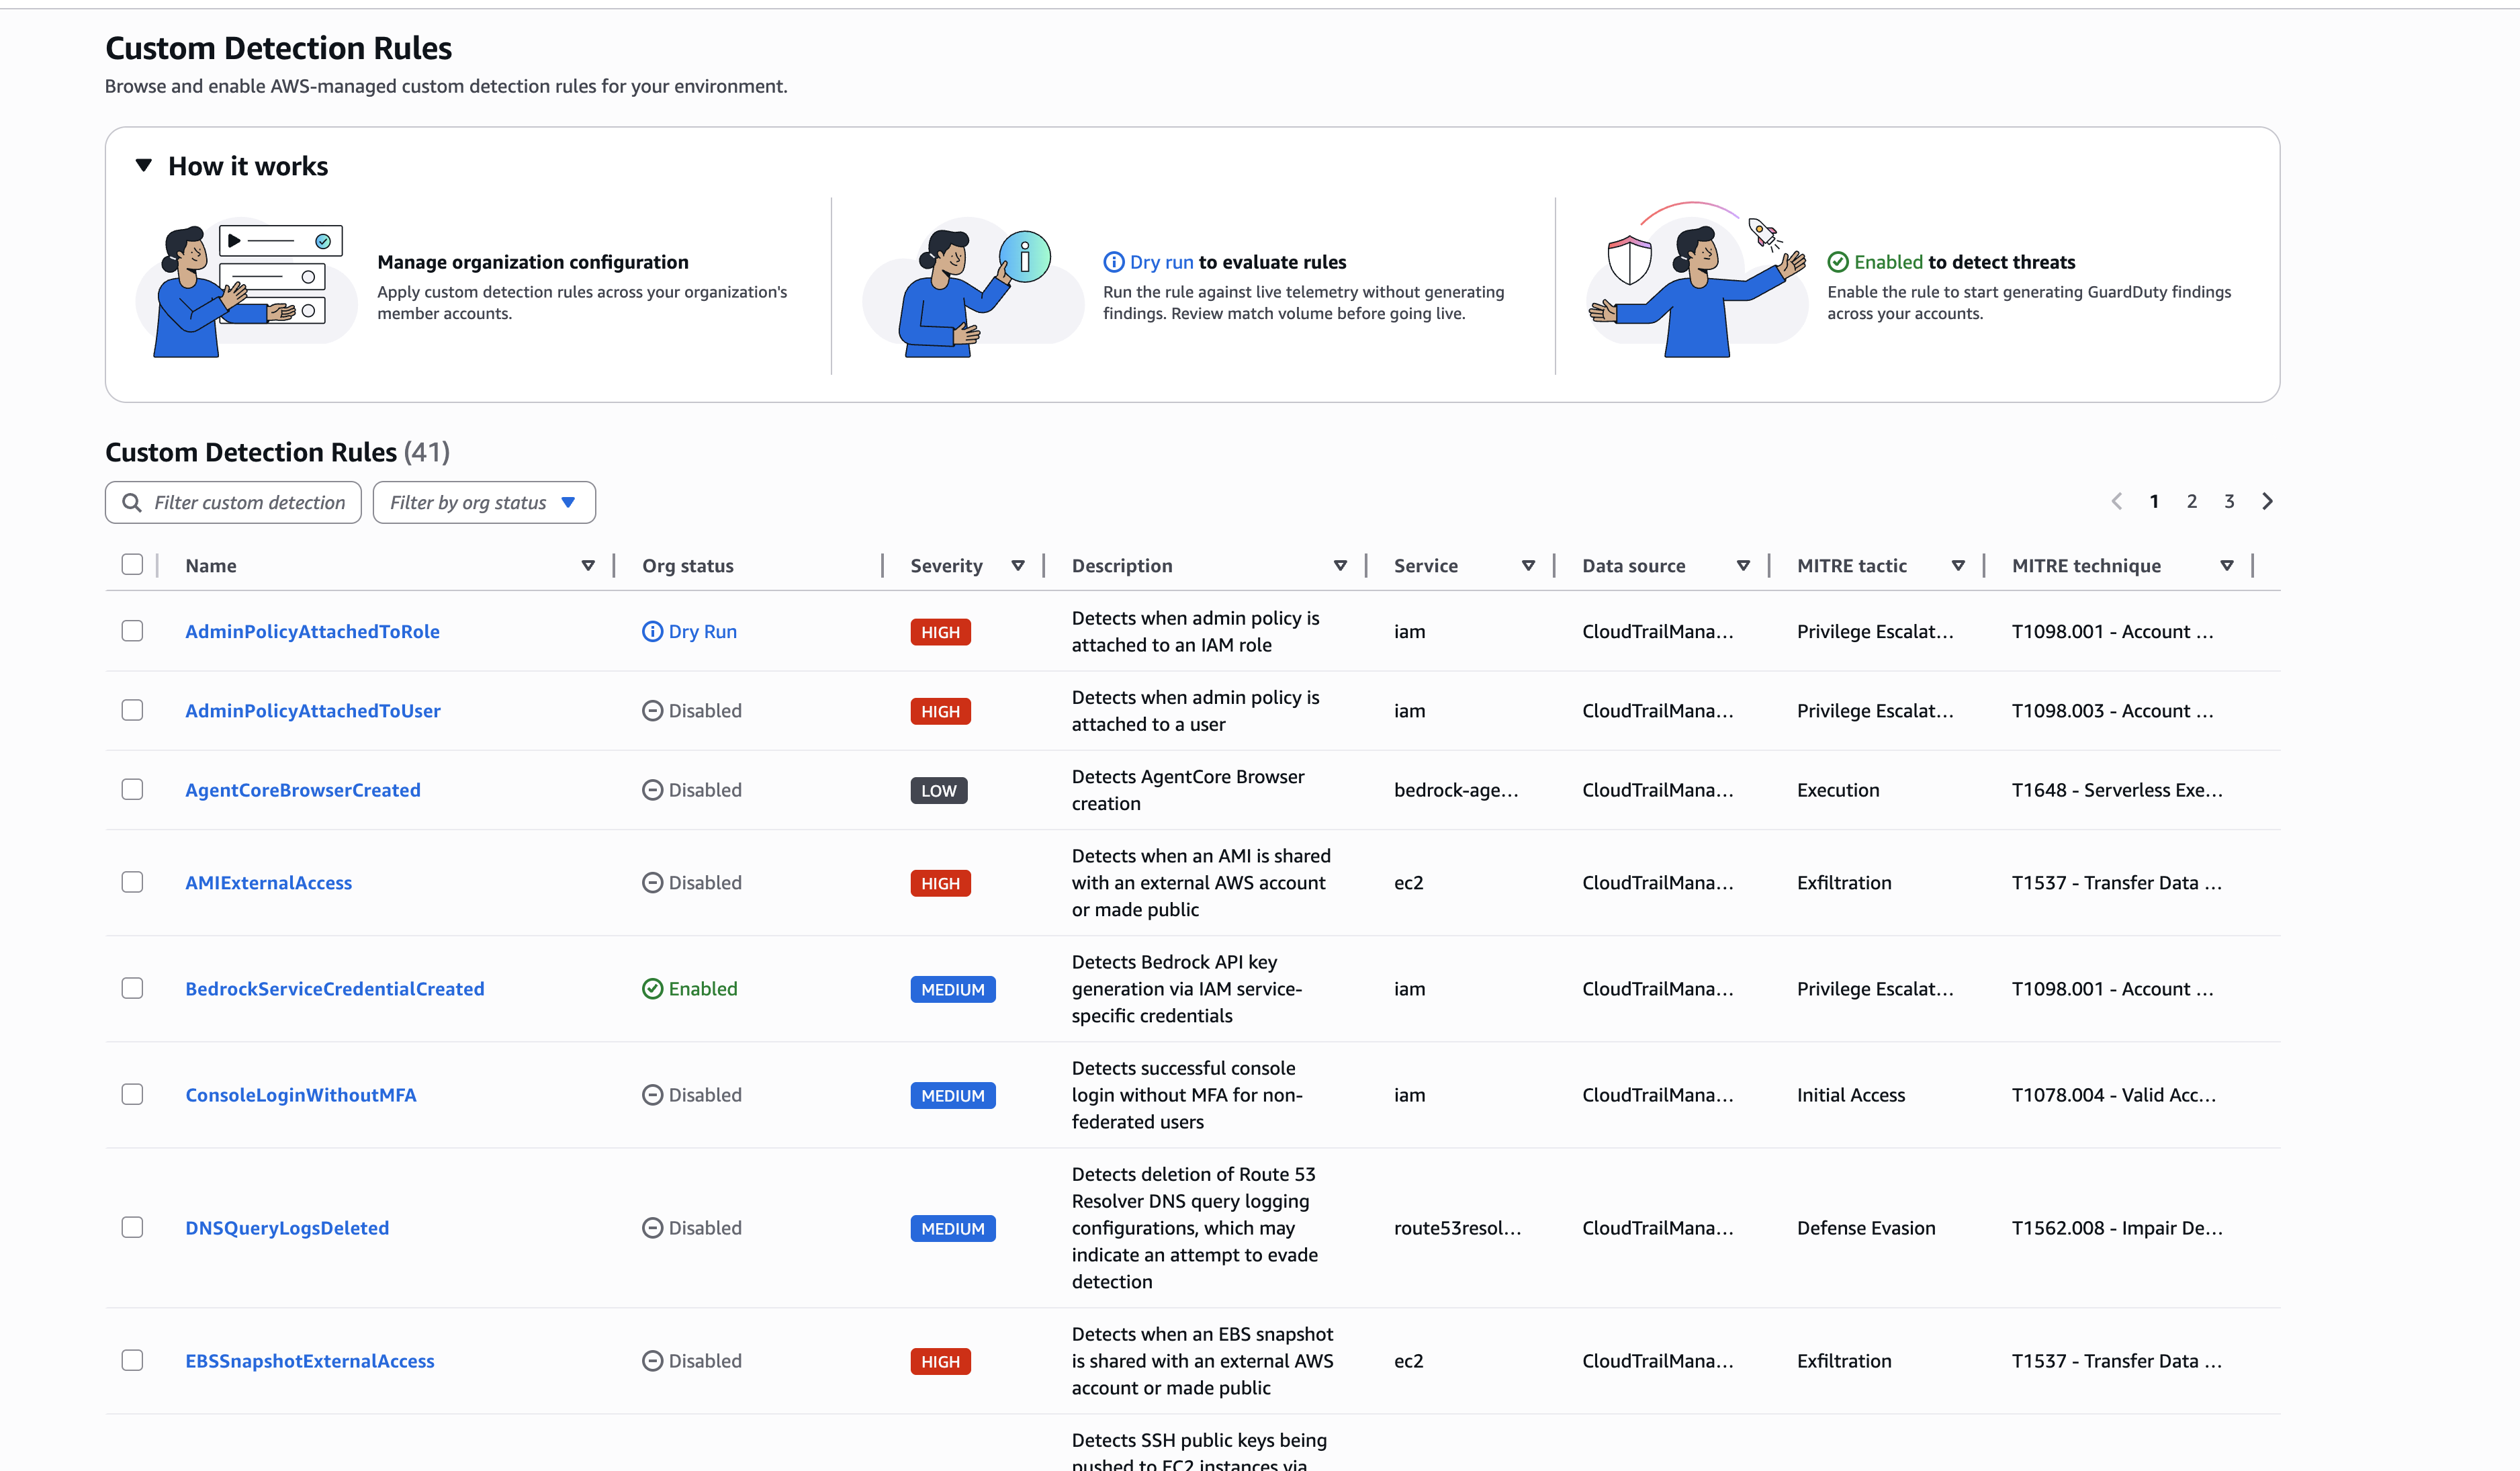
La siguiente imagen muestra el catálogo de reglas de detección personalizadas.
La siguiente imagen muestra el panel de detalles de las reglas con la lógica de detección.
Funciones utilizadas en la lógica de detección
Las reglas de detección personalizadas utilizan condiciones SQL. AWS CloudTrail las reglas evalúan los campos de AWS CloudTrail eventos y algunas utilizan funciones especializadas para inspeccionar las estructuras JSON anidadas dentro de los campos de eventos, como requestParameters yresponseElements. Las reglas de monitorización del tiempo de ejecución evalúan los campos de eventos en tiempo de ejecución y muchas utilizan funciones de expresiones regulares, principalmente para hacer coincidir las líneas de comandos del proceso. En la siguiente tabla se describen las funciones que pueden aparecer en la lógica de detección de reglas.
Una regla que inspecciona un campo anidado depende de que ese campo esté presente en el evento. Para obtener más información sobre los campos que AWS CloudTrail no graban, consulte. Campos de eventos redactados
Función |
Devuelve |
Description (Descripción) |
|---|---|---|
|
Cadena |
Extrae un valor de un documento JSON mediante una ruta separada por puntos (por ejemplo, |
|
Matriz |
Navega hasta una matriz dentro de un documento JSON y recopila el campo especificado de cada elemento. Esta función extrae una lista de valores de estructuras repetidas, como las declaraciones de política de IAM o las reglas de los grupos de seguridad. |
|
Matriz |
Analiza una política de recursos de IAM, Amazon S3 o Lambda y devuelve los principales de la AWS cuenta a partir de las declaraciones que coinciden con el efecto especificado (permitir o denegar). Esta función detecta el acceso entre cuentas en las políticas de recursos. |
|
Booleano |
Devuelve el valor true cuando cualquier sentencia con el efecto especificado permite el acceso a un principio público ( |
|
Booleano |
Devuelve el valor verdadero cuando la expresión regular RE2 |
|
Booleano |
Igual que |
El agente GuardDuty de seguridad registra los argumentos de la línea de comandos de un proceso separados por caracteres nulos. La mayoría de las reglas de supervisión del tiempo de ejecución que coinciden con una línea de comandos sustituyen primero estos separadores por espacios, por ejemplo. RE2_FIND(REPLACE(process.cmd_line, '\u0000', ' '), pattern)
La lógica de detección SQL para las reglas de monitorización del tiempo de ejecución es una aproximación de cómo GuardDuty detecta la actividad, no la lógica exacta.
