Las traducciones son generadas a través de traducción automática. En caso de conflicto entre la traducción y la version original de inglés, prevalecerá la version en inglés.
Integración de las canalizaciones OpenSearch de Amazon Ingestion con otros servicios y aplicaciones
Para ingerir datos correctamente en una canalización de Amazon OpenSearch Inestion, debe configurar su aplicación cliente (la fuente) para que envíe los datos al punto final de la canalización. Su fuente pueden ser clientes como Fluent Bit Logs, OpenTelemetry Collector o un simple bucket de S3. La configuración exacta es diferente para cada cliente.
Las diferencias importantes a la hora de configurar la fuente (en comparación con el envío de datos directamente a un dominio de OpenSearch servicio o a una colección OpenSearch sin servidor) son el nombre del AWS servicio (osis) y el punto final del host, que debe ser el punto final de la canalización.
Creación del punto de conexión de ingesta
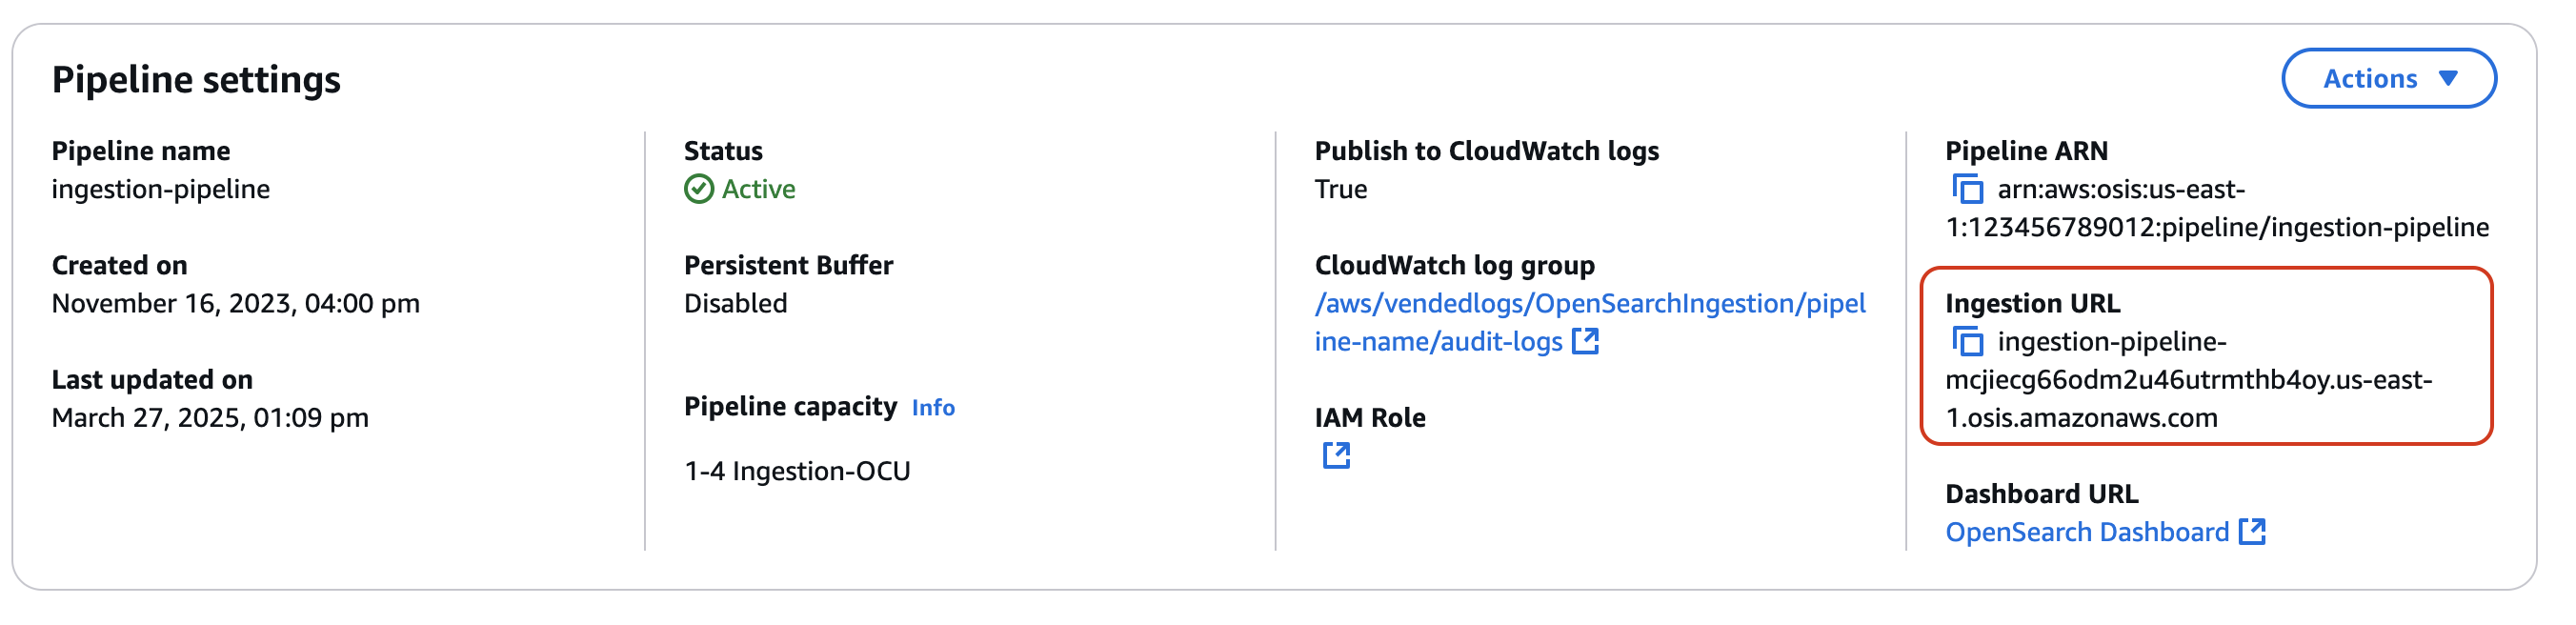
Para ingerir datos a una canalización, envíelos al punto de conexión de ingesta. Para localizar la URL de ingesta, vaya a la página Configuración de canalización y copie la URL de ingesta.
Para crear el punto de conexión de ingesta completo para fuentes basadas en pull, como el rastreo OTel
Por ejemplo, supongamos que su configuración de canalización tiene la siguiente ruta de ingesta:

El punto de conexión de ingesta completo, que se especifica en la configuración de su cliente, tendrá el siguiente formato: https://.ingestion-pipeline-abcdefg.us-east-1.osis.amazonaws.com/my/test_path
Creación de un rol de ingesta
Todas las solicitudes de OpenSearch Ingestion deben estar firmadas con la versión 4 de Signature. Como mínimo, el rol que firme la solicitud debe tener permiso para realizar la osis:Ingest acción, lo que le permite enviar datos a una canalización de OpenSearch ingestión.
Por ejemplo, la siguiente política AWS Identity and Access Management (IAM) permite que el rol correspondiente envíe datos a una única canalización:
nota
Para usar el rol en todas las canalizaciones, sustituya el ARN del elemento Resource por un comodín (*).
Provisión de acceso de ingesta entre cuentas
nota
Solo puede proporcionar acceso de ingesta entre cuentas a las canalizaciones públicas, no a las canalizaciones de VPC.
Es posible que tengas que introducir datos en una canalización desde otra cuenta Cuenta de AWS, como una cuenta que aloja tu aplicación de origen. Si la entidad principal que escribe en una canalización está en una cuenta diferente a la de la propia canalización, debe configurar la entidad principal para que confíe en otro rol de IAM para incorporar los datos a la canalización.
Cómo configurar los permisos de ingesta entre cuentas
-
Crea el rol de ingesta con
osis:Ingestpermiso (descrito en la sección anterior) dentro del mismo lugar que el Cuenta de AWS canalización. Para ver instrucciones, consulte Creación de roles de IAM. -
Adjunte una política de confianza al rol de ingesta que permita que la entidad principal de otra cuenta lo asuma:
-
En la otra cuenta, configure la aplicación cliente (por ejemplo, Fluent Bit) para que asuma el rol de ingesta. Para que esto funcione, la cuenta de la aplicación debe conceder permisos al usuario o rol de la aplicación para que asuma el rol de ingesta.
El siguiente ejemplo de política basada en identidad permite que la entidad principal adjunta asuma el
ingestion-rolede la cuenta de canalización:
A continuación, la aplicación cliente puede usar la AssumeRole operación para asumir ingestion-role e incorporar datos a la canalización asociada.
Siguientes pasos
Tras exportar los datos a una canalización, puede consultarlos desde el dominio de OpenSearch servicio que está configurado como receptor de la canalización. Los siguientes recursos pueden ayudarle a comenzar:
