Las traducciones son generadas a través de traducción automática. En caso de conflicto entre la traducción y la version original de inglés, prevalecerá la version en inglés.
AWSSupport-TroubleshootRDSIAMAuthentication
Descripción
AWSSupport-TroubleshootRDSIAMAuthenticationEsto ayuda a solucionar problemas de autenticación AWS Identity and Access Management (IAM) en instancias de Amazon RDS para PostgreSQL, Amazon RDS para MySQL, Amazon RDS para MariaDB, Amazon Aurora PostgreSQL y Amazon Aurora MySQL. Utilice este manual para verificar la configuración requerida para la autenticación de IAM con una instancia de Amazon RDS o un clúster de Aurora. También proporciona los pasos para corregir los problemas de conectividad con la instancia de Amazon RDS o el clúster Aurora.
importante
Este manual no es compatible con Amazon RDS para Oracle ni Amazon RDS para Microsoft SQL Server.
importante
Si se proporciona una instancia Amazon EC2 de origen y la base de datos de destino es Amazon RDS, AWSSupport-TroubleshootConnectivityToRDS se invoca una automatización secundaria para solucionar problemas de conectividad TCP. El resultado también proporciona comandos que puede ejecutar en su instancia de Amazon EC2 o en su máquina de origen para conectarse a las instancias de Amazon RDS mediante la autenticación de IAM.
¿Cómo funciona?
Este manual de instrucciones consta de seis pasos:
-
Paso 1: ValidateInputs: valida las entradas de la automatización.
-
Paso 2: bifurcaciónOnSourceEC2Provided: verifica si se proporciona un ID de instancia de Amazon EC2 de origen en los parámetros de entrada.
-
Paso 3: Validar la conectividad DSConnectivity: valida la conectividad de Amazon RDS desde la instancia Amazon EC2 de origen, si se proporciona.
-
Paso 4: Validar la autenticación RDSIAM: valida si la función de autenticación de IAM está habilitada.
-
Paso 5: Validar las políticas de IAM: verifica si los permisos de IAM necesarios están presentes en el IAM proporcionado. user/role
-
Paso 6: Generar un informe: genera un informe con los resultados de los pasos ejecutados anteriormente.
Ejecuta esta automatización (consola)
Tipo de documento
Automatización
Propietario
Amazon
Plataformas
Linux
Parámetros
-
AutomationAssumeRole
Tipo: cadena
Descripción: (opcional) el Nombre de recurso de Amazon (ARN) del rol de AWS Identity and Access Management (IAM) que permite a Systems Manager Automation realizar las acciones en su nombre. Si no se especifica ningún rol, Systems Manager Automation utiliza los permisos del usuario que comienza este manual de procedimientos.
-
Tipo RDS
Tipo: cadena
Descripción: (Obligatorio): seleccione el tipo de base de datos relacional a la que intenta conectarse y autenticarse.
Valores permitidos: o
Amazon RDSAmazon Aurora Cluster. -
DBInstanceIdentifier
Tipo: cadena
Descripción: (Obligatorio) El identificador de la instancia de base de datos de Amazon RDS o del clúster de base de datos Aurora de destino.
Valor permitido:
^[A-Za-z0-9]+(-[A-Za-z0-9]+)*$Número máximo de caracteres: 63
-
SourceEc2InstanceIdentifier
Tipo:
AWS::EC2::Instance::IdDescripción: (opcional) El ID de instancia de Amazon EC2 si se conecta a la instancia de base de datos de Amazon RDS desde una instancia de Amazon EC2 que se ejecuta en la misma cuenta y región. No especifique este parámetro si el origen no es una instancia de Amazon EC2 o si el tipo de Amazon RDS de destino es un clúster de base de datos Aurora.
Valor predeterminado:
"" -
DBIAMRoleName
Tipo: cadena
Descripción: (opcional) El nombre del rol de IAM que se utiliza para la autenticación. IAM-based Especifíquelo solo si no
DBIAMUserNamese proporciona el parámetro; de lo contrario, déjelo vacío. Se debe proporcionarDBIAMRoleNameoDBIAMUserName.Valor permitido:
^[a-zA-Z0-9+=,.@_-]{1,64}$|^$Número máximo de caracteres: 64
Valor predeterminado:
"" -
DBIAMUserName
Tipo: cadena
Descripción: (opcional) El nombre de usuario de IAM utilizado para la IAM-based autenticación. Especifíquelo solo si no se proporciona el
DBIAMRoleNameparámetro; de lo contrario, déjelo vacío. Se debe proporcionarDBIAMRoleNameoDBIAMUserName.Valor permitido:
^[a-zA-Z0-9+=,.@_-]{1,64}$|^$Número máximo de caracteres: 64
Valor predeterminado:
"" -
DBUserName
Tipo: cadena
Descripción: (opcional) El nombre de usuario de la base de datos asignado a un IAM role/user para la IAM-based autenticación dentro de la base de datos. La opción predeterminada
*evalúa si elrds-db:connectpermiso está permitido para todos los usuarios de la base de datos.Valor permitido:
^[a-zA-Z0-9+=,.@*_-]{1,64}$Número máximo de caracteres: 64
Valor predeterminado:
*
Permisos de IAM necesarios
El parámetro AutomationAssumeRole requiere las siguientes acciones para utilizar el manual de procedimientos correctamente.
-
ec2:DescribeInstances -
ec2:DescribeNetworkAcls -
ec2:DescribeRouteTables -
ec2:DescribeSecurityGroups -
ec2:DescribeSubnets -
iam:GetPolicy -
iam:GetRole -
iam:GetUser -
iam:ListAttachedRolePolicies -
iam:ListAttachedUserPolicies -
iam:ListRolePolicies -
iam:ListUserPolicies -
iam:SimulatePrincipalPolicy -
rds:DescribeDBClusters -
rds:DescribeDBInstances -
ssm:DescribeAutomationStepExecutions -
ssm:GetAutomationExecution -
ssm:StartAutomationExecution
Instrucciones
-
Navega hasta AWSSupport-TroubleshootRDSIAMAuthentication
la AWS Systems Manager consola. -
Elija Ejecutar automatización
-
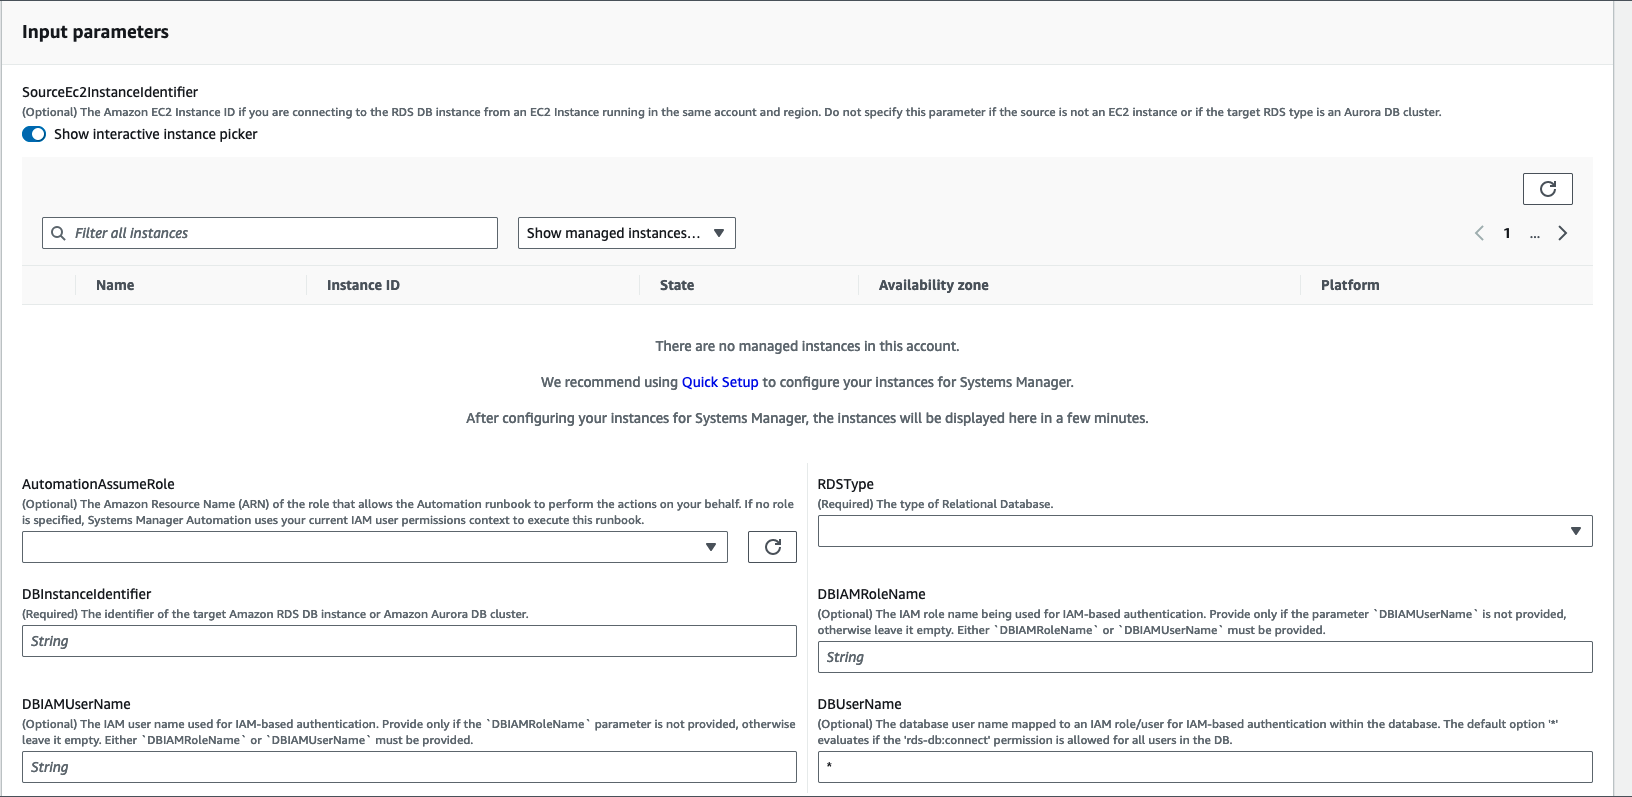
Para los parámetros de entrada, introduzca lo siguiente:
-
AutomationAssumeRole(Opcional):
El nombre de recurso de Amazon (ARN) del rol de AWS Identity and Access Management (IAM) que permite a Systems Manager Automation realizar las acciones en su nombre. Si no se especifica ningún rol, Systems Manager Automation utiliza los permisos del usuario que comienza este manual de procedimientos.
-
Tipo de RDS (obligatorio):
Seleccione el tipo de Amazon RDS al que intenta conectarse y autenticarse. Elija uno de los dos valores permitidos: o
Amazon RDSAmazon Aurora Cluster. -
DBInstanceIdentifier(Obligatorio):
Introduzca el identificador de la instancia de base de datos de Amazon RDS de destino o del clúster de Aurora al que intenta conectarse y utilice las credenciales de IAM para la autenticación.
-
SourceEc2InstanceIdentifier(Opcional):
Proporcione el ID de instancia de Amazon EC2 si se conecta a la instancia de base de datos de Amazon RDS desde una instancia de Amazon EC2 presente en la misma cuenta y región. Déjelo en blanco si el origen no es Amazon EC2 o si el tipo de Amazon RDS de destino es un clúster Aurora.
-
DBIAMRoleName(Opcional):
Introduzca el nombre del rol de IAM utilizado para la IAM-Based autenticación. Especifíquelo solo si no
DBIAMUserNamese proporciona; de lo contrario, déjelo en blanco. Se debe proporcionarDBIAMRoleNameoDBIAMUserName. -
DBIAMUserName(Opcional):
Introduzca el usuario de IAM utilizado para la IAM-Based autenticación. Proporcione solo si no
DBIAMRoleNamese proporciona; de lo contrario, déjelo en blanco. Se debe proporcionarDBIAMRoleNameoDBIAMUserName. -
DBUserName(Opcional):
Introduzca el usuario de la base de datos asignado a un IAM role/user para la IAM-Based autenticación dentro de la base de datos. La opción predeterminada
*se usa para evaluar; no se proporciona nada en este campo.
-
-
Seleccione Ejecutar.
-
Observe que se inicia la automatización.
-
Este documento realiza los siguientes pasos:
-
Paso 1: Validar las entradas:
Valida las entradas de la automatización:
SourceEC2InstanceIdentifier(opcional),DBInstanceIdentifiero, y oClusterID.DBIAMRoleNameDBIAMUserNameVerifica si los parámetros de entrada ingresados están presentes en su cuenta y región. También verifica si el usuario ha introducido uno de los parámetros de IAM (por ejemplo,DBIAMRoleNameo).DBIAMUserNameAdemás, realiza otras verificaciones, por ejemplo, si la base de datos mencionada está en estado Disponible. -
Paso 2: sucursalOnSourceEC2Provided:
Comprueba si la fuente Amazon EC2 se proporciona en los parámetros de entrada y si la base de datos es Amazon RDS. En caso afirmativo, continúa con el paso 3. De lo contrario, omite el paso 3, que es la validación de la conectividad con Amazon EC2-Amazon RDS, y continúa con el paso 4.
-
Paso 3: Validar la conectividad RDS:
Si el Amazon EC2 de origen se proporciona en los parámetros de entrada y la base de datos es Amazon RDS, el paso 2 inicia el paso 3. En este paso,
AWSSupport-TroubleshootConnectivityToRDSse invoca la automatización secundaria para validar la conectividad de Amazon RDS desde el Amazon EC2 de origen. El manual de automatización secundariaAWSSupport-TroubleshootConnectivityToRDSverifica si existen las configuraciones de red necesarias (Amazon Virtual Private Cloud [Amazon VPC], grupos de seguridad, lista de control de acceso a la red [NACL] y disponibilidad de Amazon RDS) para que pueda conectarse desde la instancia de Amazon EC2 a la instancia de Amazon RDS. -
Paso 4: Validar la autenticación de RDSIAM:
Valida si la función de autenticación de IAM está habilitada en la instancia de Amazon RDS o en el clúster Aurora.
-
Paso 5: Validar las políticas de IAM:
Comprueba si la transferencia de IAM contiene los permisos de IAM necesarios para permitir que las credenciales de IAM user/role se autentiquen en la instancia de Amazon RDS para el usuario de la base de datos especificado (si lo hubiera).
-
Paso 6: generar el informe:
Obtiene toda la información de los pasos anteriores e imprime el resultado o la salida de cada paso. También muestra los pasos que hay que seguir para conectarse a la instancia de Amazon RDS mediante las credenciales de IAM.
-
-
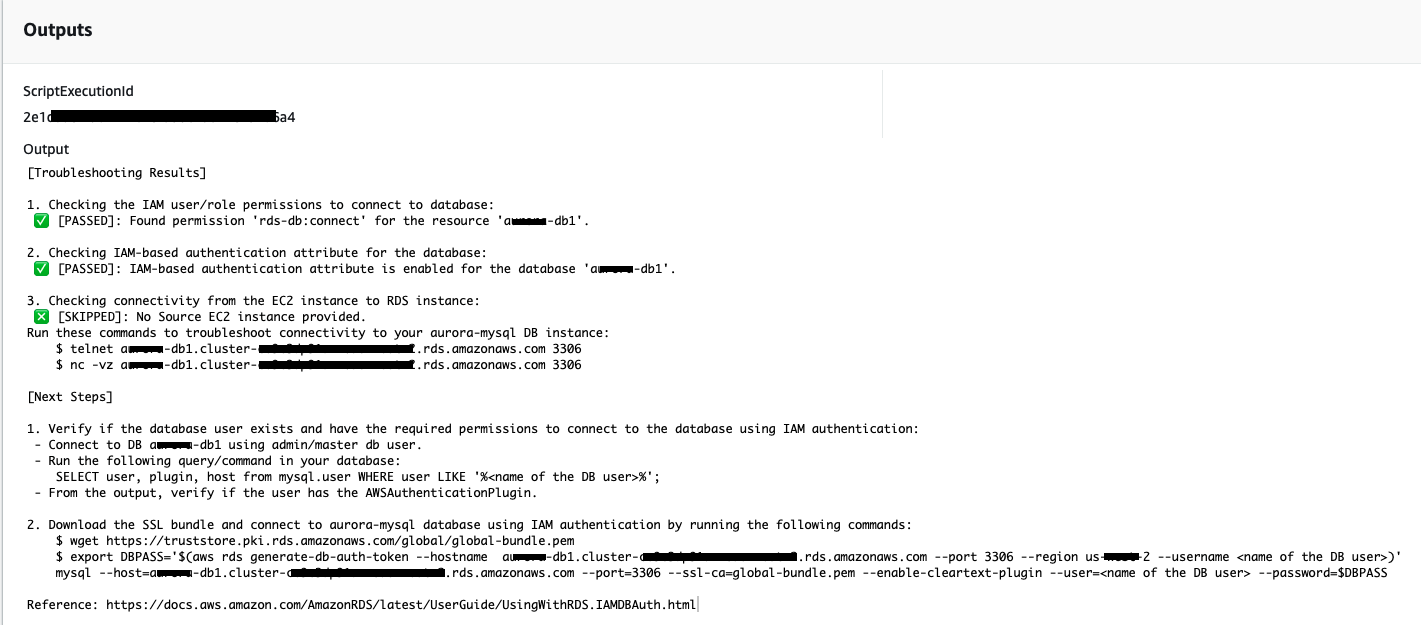
Cuando se complete la automatización, consulte la sección Resultados para ver los resultados detallados:
-
Comprobando el User/Role permiso de IAM para conectarse a la base de datos:
Verifica si la transferencia de IAM contiene los permisos de IAM necesarios para permitir que las credenciales de user/role IAM se autentiquen en la instancia de Amazon RDS para el usuario de la base de datos especificado (si lo hubiera).
-
Comprobando el atributo de autenticación de la base de datos IAM-Based:
Verifica si la función de autenticación de IAM está habilitada para el clúster de Amazon Database/Aurora RDS especificado.
-
Comprobación de la conectividad de una instancia de Amazon EC2 a una instancia de Amazon RDS:
Verifica si existen las configuraciones de red necesarias (Amazon VPC, grupos de seguridad, NACL y disponibilidad de Amazon RDS) para que pueda conectarse desde la instancia de Amazon EC2 a la instancia de Amazon RDS.
-
Pasos siguientes:
Enumera los comandos y los pasos que hay que consultar y ejecutar para conectarse a la instancia de Amazon RDS mediante las credenciales de IAM.
-
Referencias
Automatización de Systems Manager
