Las traducciones son generadas a través de traducción automática. En caso de conflicto entre la traducción y la version original de inglés, prevalecerá la version en inglés.
AWSSupport-TroubleshootMWAAEnvironmentCreation
Description (Descripción)
El AWSSupport-TroubleshootMWAAEnvironmentCreation manual proporciona información para depurar los problemas de creación de entornos de Apache Airflow (Amazon MWAA) con los flujos de trabajo gestionados por Amazon y realizar comprobaciones junto con los motivos documentados haciendo todo lo posible para ayudar a identificar el error.
¿Cómo funciona?
El manual lleva a cabo los siguientes pasos:
Recupera los detalles del entorno de Amazon MWAA.
Comprueba los puntos finales gestionados por el cliente si el entorno utiliza la gestión de puntos finales gestionada por el cliente.
Verifica los permisos del rol de ejecución.
Comprueba si el entorno tiene permisos para usar la AWS KMS clave proporcionada para el registro y si existe el grupo de CloudWatch registros requerido.
Analiza los registros del grupo de registros proporcionado para localizar cualquier error.
Comprueba la configuración de la red para comprobar si el entorno de Amazon MWAA tiene acceso a los puntos de enlace necesarios, incluida la diversidad de zonas de disponibilidad.
Genera un informe con los hallazgos.
Ejecuta esta automatización (consola)
Tipo de documento
Automatización
Propietario
Amazon
Plataformas
/
Permisos de IAM necesarios
El parámetro AutomationAssumeRole requiere las siguientes acciones para utilizar el manual de procedimientos correctamente.
airflow:GetEnvironmentcloudtrail:LookupEventsec2:DescribeNatGatewaysec2:DescribeNetworkAclsec2:DescribeNetworkInterfacesec2:DescribeRouteTablesec2:DescribeSecurityGroupsec2:DescribeSubnetsec2:DescribeTransitGatewayAttachmentsec2:DescribeTransitGatewayVpcAttachmentsec2:DescribeTransitGatewaysec2:DescribeVpcAttributeec2:DescribeVpcEndpointsec2:DescribeVpcPeeringConnectionsec2:DescribeVpcsec2:SearchTransitGatewayRoutesiam:GetPolicyiam:GetPolicyVersioniam:GetRolePolicyiam:ListAttachedRolePoliciesiam:ListRolePoliciesiam:SimulateCustomPolicykms:DescribeKeykms:GetKeyPolicykms:ListAliaseslogs:DescribeLogGroupslogs:FilterLogEventss3:GetBucketAcls3:GetBucketPolicyStatuss3:GetBucketPublicAccessBlocks3:GetAccountPublicAccessBlockssm:GetAutomationExecutionssm:StartAutomationExecutionsts:GetCallerIdentity
Ejemplo de política de
        {
            "Version": "2012-10-17",
            "Statement": [
                {
                    "Sid": "ReadOnlyPermissions",
                    "Effect": "Allow",
                    "Action": [
                        "airflow:GetEnvironment",
                        "cloudtrail:LookupEvents",
                        "ec2:DescribeNatGateways",
                        "ec2:DescribeNetworkAcls",
                        "ec2:DescribeNetworkInterfaces",
                        "ec2:DescribeRouteTables",
                        "ec2:DescribeSecurityGroups",
                        "ec2:DescribeSubnets",
                        "ec2:DescribeTransitGatewayAttachments",
                        "ec2:DescribeTransitGatewayVpcAttachments",
                        "ec2:DescribeTransitGateways",
                        "ec2:DescribeVpcAttribute",
                        "ec2:DescribeVpcEndpoints",
                        "ec2:DescribeVpcPeeringConnections",
                        "ec2:DescribeVpcs",
                        "ec2:SearchTransitGatewayRoutes",
                        "iam:GetPolicy",
                        "iam:GetPolicyVersion",
                        "iam:GetRolePolicy",
                        "iam:ListAttachedRolePolicies",
                        "iam:ListRolePolicies",
                        "iam:SimulateCustomPolicy",
                        "kms:DescribeKey",
                        "kms:GetKeyPolicy",
                        "kms:ListAliases",
                        "logs:DescribeLogGroups",
                        "logs:FilterLogEvents",
                        "s3:GetBucketAcl",
                        "s3:GetBucketPolicyStatus",
                        "s3:GetBucketPublicAccessBlock",
                        "s3:GetAccountPublicAccessBlock",
                        "ssm:GetAutomationExecution",
                        "sts:GetCallerIdentity"
                    ],
                    "Resource": "*"
                },
                {
                    "Sid": "SSMStartConnectivityTroubleshooter",
                    "Effect": "Allow",
                    "Action": [
                        "ssm:StartAutomationExecution"
                    ],
                    "Resource": [
                        "arn:<aws|aws-cn|aws-us-gov>:ssm:*:*:automation-execution/*",
                        "arn:<aws|aws-cn|aws-us-gov>:ssm:*:*:document/AWSSupport-ConnectivityTroubleshooter"
                    ]
                }
            ]
        }
Instrucciones
Siga estos pasos para configurar la automatización:
-
Navegue hasta AWSSupport-TroubleshootMWAAEnvironmentCreation
la sección Documentos del Administrador de Sistemas. -
Elija Ejecutar automatización. Asegúrese de que su función de IAM tenga los permisos necesarios que figuran en la sección anterior antes de ejecutar la automatización.
-
Para los parámetros de entrada, introduzca lo siguiente:
-
AutomationAssumeRole (Opcional):
El nombre de recurso de Amazon (ARN) del rol AWS AWS Identity and Access Management (IAM) que permite a Systems Manager Automation realizar las acciones en su nombre. Si no se especifica ningún rol, Systems Manager Automation utiliza los permisos del usuario que inicia este libro de ejecución.
-
EnvironmentName (Obligatorio):
Nombre del entorno de Amazon MWAA que desea evaluar.
-
LookbackPeriodInHours (Opcional):
Especifique cuánto tiempo atrás, en horas, desea buscar errores en los CloudTrail eventos y CloudWatch registros. Si no especificas un valor, la automatización utiliza la hora de la última actualización del entorno para determinar la ventana retrospectiva. El límite predeterminado es de 24 horas. Puede especificar valores superiores a 24, pero hacerlo puede provocar tiempos de ejecución más prolongados.
-
-
Elija Ejecutar.
-
Se inicia la automatización.
-
Este documento realiza los siguientes pasos:
-
GetMWAAEnvironmentDetails:Recupera los detalles del entorno de Amazon MWAA. Si este paso falla, el proceso de automatización se detendrá y se mostrará como.
Failed -
BranchOnEndpointManagement:Diversifica el flujo de trabajo en función de si el entorno de Amazon MWAA utiliza la gestión de puntos finales gestionada por el cliente. Si es así, la automatización procede a comprobar los puntos finales gestionados por el cliente.
-
CheckCustomerManagedEndpoints:Verifica la disponibilidad y accesibilidad de los terminales gestionados por los clientes.
-
CheckIAMPermissionsOnExecutionRole:Verifica que el rol de ejecución tenga los permisos necesarios para los recursos de Amazon MWAA, Amazon S3 CloudWatch, CloudWatch Logs y Amazon SQS. Si detecta una clave gestionada por el cliente AWS Key Management Service (AWS KMS), la automatización valida los permisos necesarios para la clave. En este paso, se emplea la
iam:SimulateCustomPolicyAPI para determinar si la función de ejecución de la automatización cumple con todos los permisos necesarios. -
CheckKMSPolicyOnKMSKey:Comprueba si la política de AWS KMS claves permite que el entorno de Amazon MWAA utilice la clave para cifrar los registros. CloudWatch Si la AWS KMS clave está AWS gestionada, la automatización omite esta comprobación.
-
CheckIfRequiredLogGroupsExists:Comprueba si existen los grupos de CloudWatch registros necesarios para el entorno de Amazon MWAA. De lo contrario, la automatización comprueba si hay CloudTrail eventos
CreateLogGroup.DeleteLogGroupEste paso también comprueba si hayCreateLogGroupeventos. -
BranchOnLogGroupsFindings:Las sucursales se basan en la existencia de grupos de CloudWatch registros relacionados con el entorno de Amazon MWAA. Si existe al menos un grupo de registros, la automatización lo analiza para localizar errores. Si no hay ningún grupo de registros, la automatización omite el siguiente paso.
-
CheckForErrorsInLogGroups:Analiza los grupos de CloudWatch registros para localizar los errores.
-
GetRequiredEndPointsDetails:Recupera los puntos finales de servicio utilizados por el entorno de Amazon MWAA.
-
CheckNetworkConfiguration:Verifica que la configuración de red del entorno de Amazon MWAA cumpla con los requisitos, incluidas las comprobaciones de los grupos de seguridad, las ACL de red, las subredes, las configuraciones de las tablas de rutas y la diversidad de las zonas de disponibilidad.
-
CheckEndpointsConnectivity:Invoca la automatización
AWSSupport-ConnectivityTroubleshootersecundaria para validar la conectividad de Amazon MWAA con los puntos finales requeridos. -
CheckS3BlockPublicAccess:Comprueba si el bucket de Amazon S3 del entorno de Amazon MWAA está
Block Public
                            Access
activado y también revisa la configuración general de bloqueo del acceso público a Amazon S3 de la cuenta. -
GenerateReport:Recopila información de la automatización e imprime el resultado o la salida de cada paso.
-
-
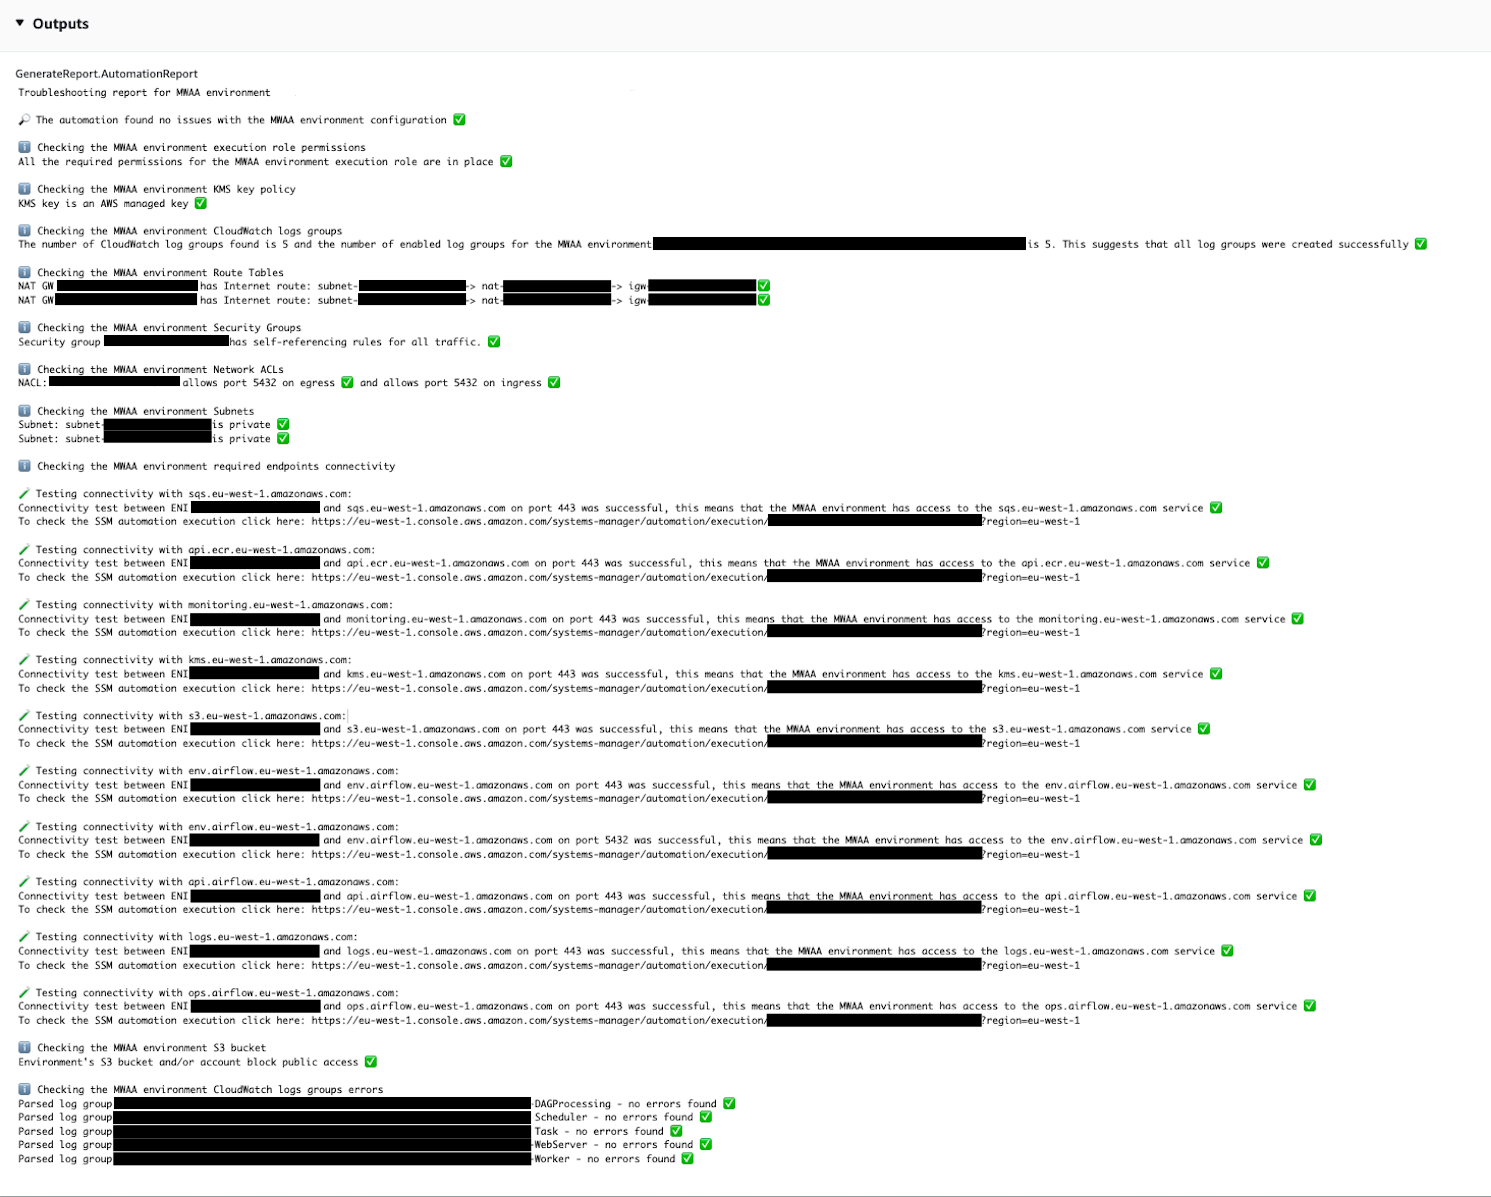
Una vez finalizada la automatización, consulta la sección Resultados para ver los resultados detallados de la ejecución:
-
Comprobando los puntos finales gestionados por el cliente en el entorno de Amazon MWAA:
Verifica la disponibilidad y accesibilidad de los puntos finales gestionados por el cliente si el entorno utiliza la gestión de puntos finales gestionada por el cliente.
-
Verificación de los permisos del rol de ejecución del entorno Amazon MWAA:
Verifica si el rol de ejecución tiene los permisos necesarios para los recursos de Amazon MWAA, Amazon S3 CloudWatch, CloudWatch Logs y Amazon SQS. Si se detecta una AWS KMS clave gestionada por el cliente, la automatización valida los permisos necesarios para la clave.
-
Comprobando la política de claves de entorno AWS KMS de Amazon MWAA:
Verifica si el rol de ejecución posee los permisos necesarios para los recursos de Amazon MWAA, Amazon S3 CloudWatch, CloudWatch Logs y Amazon SQS. Además, si se detecta una AWS KMS clave gestionada por el cliente, la automatización comprueba los permisos necesarios para la clave.
-
Comprobando los grupos de CloudWatch registros del entorno de Amazon MWAA:
Comprueba si existen los grupos de CloudWatch registros necesarios para el entorno de Amazon MWAA. Si no es así, la automatización comprueba la ubicación
CreateLogGroupy CloudTrailDeleteLogGrouplos eventos. -
Comprobando las tablas de rutas del entorno de Amazon MWAA:
Comprueba si las tablas de rutas de Amazon VPC en el entorno de Amazon MWAA están configuradas correctamente.
-
Comprobar los grupos de seguridad del entorno de Amazon MWAA:
Comprueba si el entorno de Amazon MWAA: los grupos de seguridad de Amazon VPC están configurados correctamente.
-
Comprobación de las ACL de red del entorno de Amazon MWAA:
Comprueba si los grupos de seguridad de Amazon VPC del entorno de Amazon MWAA están configurados correctamente.
-
Comprobación de las subredes del entorno de Amazon MWAA:
Verifica si las subredes del entorno de Amazon MWAA son privadas.
-
Comprobar la diversidad de zonas de disponibilidad del entorno de Amazon MWAA:
Verifica si las subredes del entorno de Amazon MWAA se encuentran en diferentes zonas de disponibilidad para garantizar una alta disponibilidad.
-
Para comprobar el entorno de Amazon MWAA, era necesaria la conectividad de los puntos finales:
Verifica si el entorno de Amazon MWAA puede acceder a los puntos de enlace necesarios. Para ello, la automatización invoca la automatización.
AWSSupport-ConnectivityTroubleshooter -
Comprobando el bucket de Amazon S3 del entorno de Amazon MWAA:
Comprueba si el bucket de Amazon S3 del entorno de Amazon MWAA está
Block Public
                            Access
activado y también revisa la configuración de bloqueo del acceso público de Amazon S3 de la cuenta. -
Al comprobar los errores de los grupos de registros del entorno CloudWatch de Amazon MWAA:
Analiza los grupos de CloudWatch registros existentes del entorno de Amazon MWAA para localizar los errores.
-
Referencias
Automatización de Systems Manager
