Les traductions sont fournies par des outils de traduction automatique. En cas de conflit entre le contenu d'une traduction et celui de la version originale en anglais, la version anglaise prévaudra.
Politiques de circulation et déclarations de politique
Une politique de trafic fournit un filtrage semblable à un pare-feu pour le trafic SMTP (Simple Mail Transfer Protocol) entrant sur un terminal d'entrée. Avec une politique de trafic, vous protégez le point de terminaison d'entrée et les systèmes de messagerie en aval en autorisant ou en rejetant les destinataires avant que les messages acceptés ne soient traités par un ensemble de règles.
Chaque déclaration de politique vérifie les informations disponibles lors de la réception d'un e-mail, telles que l'adresse du destinataire, l'adresse IPv4 ou IPv6 de l'expéditeur, la version TLS (Transport Layer Security), l'appartenance à la liste d'adresses ou le résultat d'un ajout d'e-mail. Une instruction correspondante applique un ALLOW ou DENY action. Vous pouvez également définir une taille de message maximale en octets lorsque vous créez ou mettez à jour la politique de trafic. Utilisez ce paramètre pour empêcher les messages dont la taille est supérieure à celle que vos systèmes de messagerie en aval peuvent accepter ou traiter d'entrer dans le traitement par ensembles de règles.
Un point de terminaison d'entrée fait référence à une politique de trafic et à un ensemble de règles. La politique de trafic vérifie chaque destinataire avant que l'ensemble de règles ne traite le message. Si le destinataire est accepté et que la taille du message est inférieure à la taille maximale, Mail Manager transmet le message à l'ensemble de règles. Une politique de trafic est réutilisable et peut être attribuée à plusieurs points de terminaison d'entrée.
Vous définissez des déclarations de politique lorsque vous créez ou mettez à jour la politique de trafic. Les déclarations de politique ne constituent pas des ressources distinctes.
Comment fonctionne l'évaluation de la politique de trafic
Une politique de trafic contient une ou plusieurs déclarations de politique. Chaque déclaration comporte une action et une ou plusieurs conditions. Chaque condition contient une expression. Les expressions de chaîne et IP contiennent une ou plusieurs valeurs de comparaison.
Comment les éléments de la politique de trafic se combinent
Toute valeur répertoriée peut faire correspondre une expression. Chaque condition doit correspondre avant que sa déclaration ne corresponde. Toute déclaration comportant la même action peut correspondre. Le schéma suivant montre comment ces niveaux sont connectés :
-
Au sein d'une expression, toutes les valeurs répertoriées peuvent correspondre. Par exemple, un destinataire qui se termine par
@example.comou@example.orgcorrespond à unRECIPIENTexpression qui utiliseENDS_WITH. -
Au sein d'une même instruction, toutes les conditions doivent correspondre. Par exemple, l'adresse IP de l'expéditeur doit être
192.0.2.0/24et le destinataire doit terminer par@example.com. -
Parmi les instructions comportant la même action, toutes les déclarations peuvent correspondre. Par exemple, séparez
ALLOWles déclarations peuvent correspondremary_major@example.comousofia_martinez@example.com.
Lisez le schéma suivant de gauche à droite. Dans le premier panneau, l'un ou l'autre des suffixes du destinataire fait correspondre l'expression. Dans le second panneau, l'adresse IP de l'expéditeur et les conditions du destinataire doivent toutes deux correspondre. Dans le troisième panneau, soit ALLOW la déclaration peut correspondre.
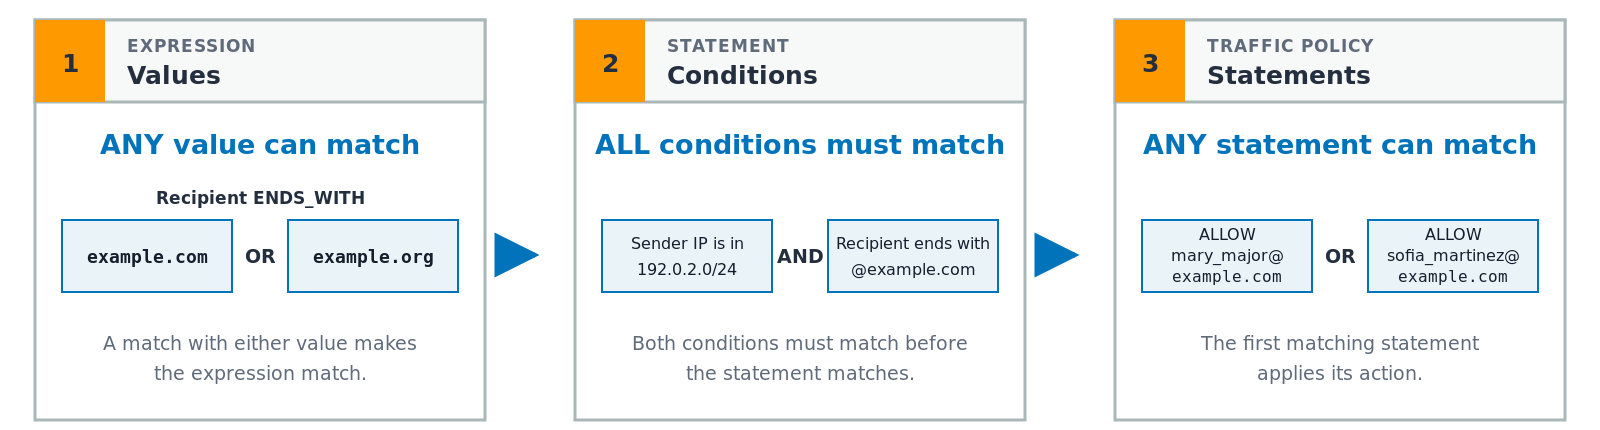
Toute valeur répertoriée peut faire correspondre une expression. Chaque condition doit correspondre avant que sa déclaration ne corresponde. Toute déclaration comportant la même action peut correspondre. La politique évalue DENY déclarations antérieures ALLOW instructions, puis applique l'action par défaut si nécessaire.
La politique de trafic évalue DENY déclarations d'abord. Un match rejette le destinataire. Si aucune ne correspond et que l'action par défaut est ALLOW, l'action par défaut accepte le destinataire sans évaluer ALLOW déclarations. Si l'action par défaut est DENY, la politique évalue ALLOW déclarations. Le premier match accepte le destinataire. Si aucune ne correspond, la valeur par défaut DENY action rejette le destinataire. Le schéma suivant montre ces branches :
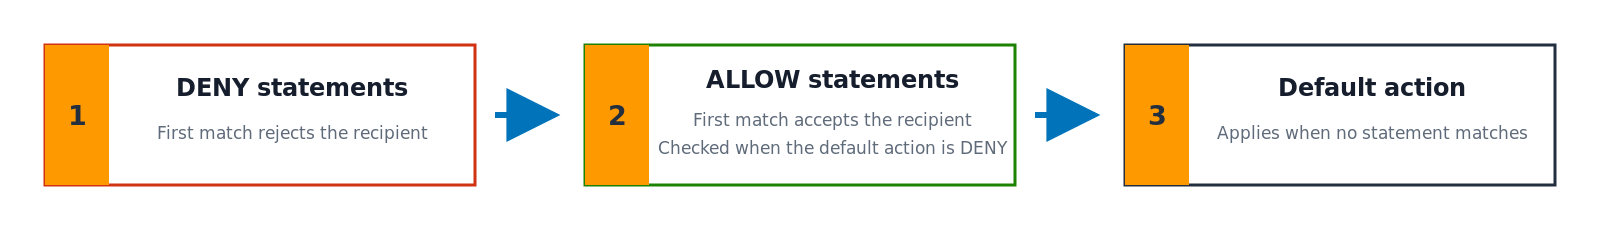
Combiner des éléments de politique
Toutes les valeurs répertoriées peuvent correspondre. Avec EQUALS, STARTS_WITH, ENDS_WITH, CONTAINS, ou CIDR_MATCHES, une expression correspond lorsque la valeur en cours de vérification correspond à au moins une entrée du Values liste. Dans l'exemple suivant, mary_major@example.com et mary_major@example.org les deux correspondent à :
{
  "StringExpression": {
    "Evaluate": {"Attribute": "RECIPIENT"},
    "Operator": "ENDS_WITH",
    "Values": ["@example.com", "@example.org"]
  }
}
Avec NOT_EQUALS ou NOT_CIDR_MATCHES, une expression correspond uniquement lorsque la valeur en cours de vérification ne correspond à aucune des valeurs répertoriées.
Toutes les conditions d'une déclaration doivent correspondre. L'action de la déclaration ne s'applique que lorsque toutes ses conditions sont remplies. L'instruction suivante autorise un destinataire uniquement lorsque celui-ci est en 192.0.2.0/24 et l'adresse du destinataire se termine par @example.com:
{
  "Action": "ALLOW",
  "Conditions": [
    {
      "IpExpression": {
        "Evaluate": {"Attribute": "SENDER_IP"},
        "Operator": "CIDR_MATCHES",
        "Values": ["192.0.2.0/24"]
      }
    },
    {
      "StringExpression": {
        "Evaluate": {"Attribute": "RECIPIENT"},
        "Operator": "ENDS_WITH",
        "Values": ["@example.com"]
      }
    }
  ]
}
Une correspondance sur n'importe quelle déclaration comportant la même action est suffisante. Les relevés sont vérifiés dans leur ordre de politique. La première instruction correspondante applique son action, et les instructions suivantes avec cette action ne sont pas vérifiées. Dans l'exemple suivant, soit mary_major@example.com ou sofia_martinez@example.com correspond à un ALLOW déclaration :
{
  "DefaultAction": "DENY",
  "PolicyStatements": [
    {
      "Action": "ALLOW",
      "Conditions": [{
        "StringExpression": {
          "Evaluate": {"Attribute": "RECIPIENT"},
          "Operator": "EQUALS",
          "Values": ["mary_major@example.com"]
        }
      }]
    },
    {
      "Action": "ALLOW",
      "Conditions": [{
        "StringExpression": {
          "Evaluate": {"Attribute": "RECIPIENT"},
          "Operator": "EQUALS",
          "Values": ["sofia_martinez@example.com"]
        }
      }]
    }
  ]
}
Utiliser une liste d'adresses pour un grand nombre de destinataires
Pour autoriser un grand nombre de destinataires, stockez-les dans une liste d'adresses au lieu de créer un relevé pour chaque destinataire. Une seule condition d'adhésion à la liste d'adresses peut autoriser chaque destinataire correspondant.
Dans l'exemple suivant, remplacez AWS Région, identifiant de compte et identifiant de liste d'adresses avec vos propres valeurs. La déclaration de politique autorise chaque destinataire de la liste d'adresses à :
{
  "Action": "ALLOW",
  "Conditions": [{
    "BooleanExpression": {
      "Evaluate": {
        "IsInAddressList": {
          "Attribute": "RECIPIENT",
          "AddressLists": ["arn:aws:ses:us-east-1:123456789012:mailmanager-address-list/al-0123456789abcdef"]
        }
      },
      "Operator": "IS_TRUE"
    }
  }]
}
Pour obtenir des instructions sur la création et la gestion de listes d'adresses, voir Listes d'adresses.
Évaluer les déclarations de politique dans l'ordre
La politique de trafic applique la logique de valeur et de condition décrite dans Combiner des éléments de politique. Pour chaque destinataire SMTP, il évalue les instructions dans l'ordre suivant :
-
La politique de trafic évalue
DENYdéclarations d'abord, dans l'ordre dans lequel elles apparaissent dans la politique. Le premier matchDENYLa déclaration arrête l'évaluation et rejette le destinataire. -
Si non
DENYl'instruction correspond et l'action par défaut estALLOW, l'action par défaut accepte le destinataire. LeALLOWles déclarations ne sont pas évaluées. -
Si non
DENYl'instruction correspond et l'action par défaut estDENY, la politique de trafic évalueALLOWdéclarations dans l'ordre dans lequel elles apparaissent dans la politique. Le premier matchALLOWLa déclaration arrête l'évaluation et accepte le destinataire. -
Si non
ALLOWles instructions correspondent, par défautDENYaction rejette le destinataire.
Note
Une correspondance DENY une déclaration a toujours la priorité sur une correspondance ALLOW déclaration parce que tous DENY les déclarations sont évaluées en premier.
Examiner des exemples d'évaluation
Les fragments JSON suivants incluent uniquement les champs nécessaires pour afficher le comportement d'évaluation.
La politique suivante utilise une valeur par défaut DENY action avec DENY déclaration et ALLOW déclaration :
{
  "DefaultAction": "DENY",
  "PolicyStatements": [
    {
      "Action": "DENY",
      "Conditions": [{
        "StringExpression": {
          "Evaluate": {"Attribute": "RECIPIENT"},
          "Operator": "EQUALS",
          "Values": ["mary_major@example.com"]
        }
      }]
    },
    {
      "Action": "ALLOW",
      "Conditions": [{
        "StringExpression": {
          "Evaluate": {"Attribute": "RECIPIENT"},
          "Operator": "ENDS_WITH",
          "Values": ["@example.com"]
        }
      }]
    }
  ]
}
-
mary_major@example.comcorrespond aux deux déclarations. LeDENYLa déclaration est évaluée en premier et rejette le destinataire. -
sofia_martinez@example.comne correspond pas àDENYdéclaration. Il correspond àALLOWdéclaration et est acceptée. -
mary_major@other.examplene correspond à aucune déclaration. La valeur par défautDENYaction rejette le destinataire.
La politique suivante utilise une valeur par défaut ALLOW action avec DENY déclaration :
{
  "DefaultAction": "ALLOW",
  "PolicyStatements": [{
    "Action": "DENY",
    "Conditions": [{
      "IpExpression": {
        "Evaluate": {"Attribute": "SENDER_IP"},
        "Operator": "CIDR_MATCHES",
        "Values": ["192.0.2.0/24"]
      }
    }]
  }]
}
Un expéditeur dans 192.0.2.0/24 correspond à DENY déclaration et est rejetée. Si l'expéditeur se trouve en dehors de cette plage, non DENY les correspondances entre les instructions et la valeur par défaut ALLOW action accepte le destinataire.
L'option ALLOW par défaut n'est pas recommandée
Cet exemple montre comment DefaultAction œuvres. En utilisant ALLOW car l'action par défaut n'est pas recommandée. Il accepte tout le trafic qui ne correspond pas à DENY déclaration. Cela inclut le trafic que vous n'avez pas explicitement approuvé. Utiliser DENY comme action par défaut et ajoutez explicite ALLOW instructions relatives au trafic que le point d'entrée doit accepter.
Définition de la taille maximale des messages
Spécifiez la taille maximale des messages en octets lorsque vous créez ou mettez à jour la politique de trafic. Ce paramètre est distinct de la mise en correspondance des déclarations de politique. Un message supérieur à cette limite est rejeté avant d'être transmis à l'ensemble de règles. Définissez la limite en fonction de ce que vos systèmes de messagerie en aval peuvent stocker et traiter.
Par exemple, 31457280 octets correspondent à 30 mébioctets (MiB), calculés comme 30 multiplié par 1 024 multiplié par 1 024. Si vous définissez la taille maximale des messages sur 31457280, la politique de trafic rejette les messages supérieurs à 30 Mo.
Comprendre les frais liés aux messages reçus
Note
Les frais de traitement des messages de Mail Manager ne s'appliquent que lorsque la politique de trafic accepte au moins un destinataire et que Mail Manager reçoit le message. Si la politique de trafic rejette tous les destinataires, le message n'est pas considéré comme un message reçu pour ces frais.
L'utilisation du module complémentaire par e-mail est mesurée séparément lorsque le module complémentaire est invoqué lors de l'évaluation de la politique de trafic. Cette utilisation peut être mesurée même lorsque la politique de trafic rejette le destinataire. Pour les prix actuels, voir Tarification SES
Exemples de politiques de trafic
Les exemples suivants utilisent des exemples de plages d'adresses IP. Dans chaque exemple, remplacez les plages d'adresses IP, le domaine destinataire, le nom de la politique de trafic et AWS Une région qui a ses propres valeurs. Les deux create-traffic-policy les commandes définissent la taille maximale du message sur 31457280 octets (30 Mo).
Exemple : autoriser uniquement une plage d'expéditeurs IPv4 approuvée
Cette politique utilise DENY comme action par défaut. C'est ALLOW La déclaration accepte les destinataires lorsque l'adresse IPv4 de l'expéditeur qui se connecte est saisie 192.0.2.0/24. L'action par défaut rejette tous les autres destinataires. Dans ce qui suit AWS CLI commande, remplacez la AWS Région, nom de la politique de trafic et plage IPv4 avec vos propres valeurs. La commande crée cette politique de trafic :
PROMPT> aws mailmanager create-traffic-policy \ --regionus-east-1\ --traffic-policy-nameallow-ipv4-partner\ --policy-statements '[{ "Action": "ALLOW", "Conditions": [{ "IpExpression": { "Evaluate": {"Attribute": "SENDER_IP"}, "Operator": "CIDR_MATCHES", "Values": ["192.0.2.0/24"] } }] }]' \ --default-action DENY \ --max-message-size-bytes 31457280
Exemple : Autoriser uniquement le trafic partenaire IPv4 et IPv6 approuvé
Cette politique utilise DENY comme action par défaut. Un ALLOW une instruction accepte le courrier provenant de la plage IPv4 du partenaire, et une seconde ALLOW L'instruction accepte le courrier provenant de sa plage IPv6. Dans les deux cas, le destinataire doit terminer par @example.com. Les deux déclarations sont des alternatives, mais les deux conditions d'une déclaration doivent correspondre. L'action par défaut rejette tous les autres destinataires. Dans ce qui suit AWS CLI commande, remplacez la AWS
Région, nom de la politique de trafic, plages IPv4 et IPv6 et domaine destinataire avec vos propres valeurs. La commande crée cette politique de trafic :
PROMPT> aws mailmanager create-traffic-policy \ --regionus-east-1\ --traffic-policy-nameallow-partner-dual-stack\ --policy-statements '[ { "Action": "ALLOW", "Conditions": [ { "IpExpression": { "Evaluate": {"Attribute": "SENDER_IP"}, "Operator": "CIDR_MATCHES", "Values": ["192.0.2.0/24"] } }, { "StringExpression": { "Evaluate": {"Attribute": "RECIPIENT"}, "Operator": "ENDS_WITH", "Values": ["@example.com"] } } ] }, { "Action": "ALLOW", "Conditions": [ { "Ipv6Expression": { "Evaluate": {"Attribute": "SENDER_IPV6"}, "Operator": "CIDR_MATCHES", "Values": ["2001:db8:1234::/48"] } }, { "StringExpression": { "Evaluate": {"Attribute": "RECIPIENT"}, "Operator": "ENDS_WITH", "Values": ["@example.com"] } } ] } ]' \ --default-action DENY \ --max-message-size-bytes 31457280
Comprendre les déclarations de politique qui se chevauchent
Supposons qu'une instruction autorise mary_major@example.com et une autre instruction refuse la plage d'expéditeurs 192.0.2.0/24. Un message pour mary_major@example.com provenant de cette plage d'expéditeurs est rejetée. L'appariement DENY l'instruction arrête l'évaluation avant que ALLOW les déclarations sont évaluées.
Utilisation des modules complémentaires de messagerie dans une politique de trafic
Un module complémentaire d'e-mail peut ajouter des informations sur la réputation de l'expéditeur à l'évaluation de la politique de trafic. La politique de trafic évalue ces informations lors de la transaction SMTP. Cela se produit avant qu'un message accepté ne soit transmis à l'ensemble de règles. Vous pouvez combiner une condition d'ajout d'e-mail avec les conditions IP du destinataire, de l'expéditeur, du TLS ou de la liste d'adresses dans la même déclaration de politique.
L'utilisation d'un module complémentaire de messagerie dans une politique de trafic présente les avantages suivants.
-
Les données de réputation gérées peuvent bloquer les expéditeurs répertoriés avant que le contenu du message ne soit accepté.
-
Provider-specific les catégories de résultats vous permettent de créer des conditions plus restreintes qu'un seul résultat répertorié ou non répertorié.
-
La même instance complémentaire peut être référencée par des déclarations de politique sans recourir à un service de réputation distinct.
Avant d'utiliser une condition d'ajout d'e-mail, abonnez-vous à l'extension d'e-mail, créez une instance de module complémentaire et copiez son AddonInstanceArn. Pour plus d'informations sur l'abonnement à un module complémentaire et la création d'une instance complémentaire, consultez Compléments par e-mail. L'instance du module complémentaire doit appartenir à la même AWS compte en tant que politique de trafic.
Le tableau suivant répertorie les résultats de l'ajout d'e-mails disponibles pour les politiques de trafic.
| Ajouter un e-mail | Champ de résultat | Utilisation |
|---|---|---|
| Abusix Mail Intelligence | isListed |
Utilisez une expression booléenne avec IS_TRUE ou IS_FALSE. |
| Abusix Mail Intelligence | listedOn |
Utilisez une expression de chaîne avec EQUALS ou NOT_EQUALS et une valeur telle que Spam, Exploit, ou Policy. |
| Liste de domaines bloqués de Spamhaus | isListed |
Utilisez une expression booléenne avec IS_TRUE ou IS_FALSE. |
| Liste de domaines bloqués de Spamhaus | listedOn |
Utilisez une expression de chaîne avec EQUALS ou NOT_EQUALS et une valeur telle que SBL ou XBL. |
L'exemple suivant autorise un destinataire lorsque le champ de résultat du module complémentaire isListed est faux. La valeur par défaut DENY l'action rejette le trafic qui ne correspond pas à cette indication explicite ALLOW déclaration. Dans ce qui suit AWS CLI
commande, remplacez la région, l'ID de compte, l'ID d'instance complémentaire et le nom de la politique de trafic par vos propres valeurs. La commande définit la taille maximale du message sur 31457280 octets (30 Mo) :
PROMPT> aws mailmanager create-traffic-policy \ --regionus-east-1\ --traffic-policy-nameallow-unlisted-senders\ --policy-statements '[{ "Action": "ALLOW", "Conditions": [{ "BooleanExpression": { "Evaluate": { "Analysis": { "Analyzer": "arn:aws:ses:us-east-1:123456789012:addon-instance/ai-0123456789abcdef", "ResultField": "isListed" } }, "Operator": "IS_FALSE" } }] }]' \ --default-action DENY \ --max-message-size-bytes 31457280
Note
Les modules complémentaires par e-mail peuvent ajouter des frais et des délais de traitement. Consultez les conditions du fournisseur et Tarification SES
Note
Les conditions d'ajout aux e-mails ne sont pas appliquées aux messages reçus via des connexions IPv6. Sur un point de terminaison d'entrée à double pile, ces conditions s'appliquent uniquement aux messages reçus via des connexions IPv4. Autochtone Ipv6Expression les conditions peuvent toujours filtrer les plages d'expéditeurs IPv6.
Vous ne pouvez pas supprimer une instance complémentaire alors qu'une politique de trafic ou un ensemble de règles y fait référence. Supprimez la référence avant de supprimer l'instance du module complémentaire.
Gestion des politiques de trafic et des associations de points d'entrée avec AWS CLI
Le create-traffic-policy les commandes des exemples précédents renvoient un TrafficPolicyId. Les commandes suivantes utilisent tp-0123456789abcdef01234567 comme cet identifiant et rs-0123456789abcdef01234567 en tant qu'ID d'un ensemble de règles existant. Remplacez ces identifiants et AWS Une région qui a ses propres valeurs.
Mise à jour et inspection d'une politique de trafic
Les propriétés de politique de trafic que vous omettez dans une demande de mise à jour restent inchangées. Dans ce qui suit AWS CLI commande, remplacez la AWS Identifiant de région et de politique de trafic avec vos propres valeurs. La commande définit la taille maximale du message sur 31457280 octets (30 Mo) :
PROMPT> aws mailmanager update-traffic-policy \ --regionus-east-1\ --traffic-policy-idtp-0123456789abcdef01234567\ --max-message-size-bytes 31457280
Dans la commande suivante, remplacez AWS Identifiant de région et de politique de trafic avec vos propres valeurs. Utiliser get-traffic-policy pour consulter l'intégralité de la politique :
PROMPT> aws mailmanager get-traffic-policy \ --regionus-east-1\ --traffic-policy-idtp-0123456789abcdef01234567
Dans la commande suivante, remplacez AWS Région avec votre propre valeur. Utiliser list-traffic-policies pour répertorier les politiques de circulation de la Région :
PROMPT> aws mailmanager list-traffic-policies \ --regionus-east-1
Note
Quand vous fournissez --policy-statements dans une mise à jour, fournissez la liste complète des déclarations de politique que la politique doit contenir.
Assigner une politique de trafic lors de la création d'un point d'entrée
Un point d'entrée nécessite une politique de trafic et un ensemble de règles existants. Dans ce qui suit AWS CLI commande, remplacez la AWS Région, nom du point d'entrée, ID d'ensemble de règles et ID de politique de trafic avec vos propres valeurs. La commande crée un point d'entrée ouvert et affecte les deux ressources :
PROMPT> aws mailmanager create-ingress-point \ --regionus-east-1\ --ingress-point-namepartner-ingress\ --type OPEN \ --rule-set-idrs-0123456789abcdef01234567\ --traffic-policy-idtp-0123456789abcdef01234567\ --tls-policy REQUIRED
La commande renvoie un IngressPointId. Pour toutes les options de demande, voir CreateIngressPoint dans le Référence de l'API SES Mail Manager.
Modification de la politique de trafic attribuée à un point d'entrée
Les autres propriétés du point d'entrée restent inchangées. Dans ce qui suit AWS CLI commande, remplacez la AWS Identifiant de région, de point d'entrée et identifiant de politique de trafic avec vos propres valeurs. La commande modifie la politique de trafic attribuée au point d'entrée :
PROMPT> aws mailmanager update-ingress-point \ --regionus-east-1\ --ingress-point-idinp-0123456789abcdef01234567\ --traffic-policy-idtp-fedcba9876543210fedcba98
Dans la commande suivante, remplacez AWS ID de région et de point d'entrée avec vos propres valeurs. Courez get-ingress-point et vérifiez que la réponse contient les informations attendues TrafficPolicyId et RuleSetId:
PROMPT> aws mailmanager get-ingress-point \ --regionus-east-1\ --ingress-point-idinp-0123456789abcdef01234567
Suppression d’une stratégie de trafic
Vous ne pouvez pas supprimer une politique de trafic alors qu'un point d'entrée y fait référence. Tout d'abord, mettez à jour chaque point d'entrée qui fait référence à la politique pour utiliser une autre politique de trafic. Dans ce qui suit AWS CLI commande, remplacez la AWS Identifiant de région et de politique de trafic avec vos propres valeurs. Exécutez ensuite la commande pour supprimer la politique non utilisée :
PROMPT> aws mailmanager delete-traffic-policy \ --regionus-east-1\ --traffic-policy-idtp-0123456789abcdef01234567
Autorisations pour les politiques de trafic et les points d'entrée
Le principal qui gère les politiques de trafic a besoin d'autorisations pour les opérations d'API de politique de trafic qu'il utilise. Le principal qui crée ou met à jour un point de terminaison d'entrée a également besoin d'une autorisation pour l'opération d'API du point d'entrée correspondante.
Dans la politique IAM suivante, remplacez AWS Région, ID de compte, ID de politique de trafic, ID d'ensemble de règles et ID de point d'entrée avec vos propres valeurs. La politique permet à un principal de gérer les politiques de trafic sur un seul compte, de créer un point d'entrée ouvert uniquement avec une politique de trafic et un ensemble de règles approuvés, et de mettre à jour un point d'entrée uniquement lors de l'attribution d'une politique de trafic approuvée :
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Sid": "ManageTrafficPolicies",
      "Effect": "Allow",
      "Action": [
        "ses:CreateTrafficPolicy",
        "ses:GetTrafficPolicy",
        "ses:UpdateTrafficPolicy",
        "ses:DeleteTrafficPolicy"
      ],
      "Resource": "arn:aws:ses:us-east-1:123456789012:mailmanager-traffic-policy/*"
    },
    {
      "Sid": "ListTrafficPolicies",
      "Effect": "Allow",
      "Action": "ses:ListTrafficPolicies",
      "Resource": "*"
    },
    {
      "Sid": "CreateIngressPointWithApprovedResources",
      "Effect": "Allow",
      "Action": "ses:CreateIngressPoint",
      "Resource": "arn:aws:ses:us-east-1:123456789012:mailmanager-ingress-point/*",
      "Condition": {
        "StringEquals": {
          "ses:MailManagerIngressPointType": "OPEN",
          "ses:MailManagerTrafficPolicyArn": "arn:aws:ses:us-east-1:123456789012:mailmanager-traffic-policy/tp-0123456789abcdef01234567",
          "ses:MailManagerRuleSetArn": "arn:aws:ses:us-east-1:123456789012:mailmanager-rule-set/rs-0123456789abcdef01234567"
        }
      }
    },
    {
      "Sid": "GetOneIngressPoint",
      "Effect": "Allow",
      "Action": "ses:GetIngressPoint",
      "Resource": "arn:aws:ses:us-east-1:123456789012:mailmanager-ingress-point/inp-0123456789abcdef01234567"
    },
    {
      "Sid": "UpdateOneIngressPointToApprovedPolicy",
      "Effect": "Allow",
      "Action": "ses:UpdateIngressPoint",
      "Resource": "arn:aws:ses:us-east-1:123456789012:mailmanager-ingress-point/inp-0123456789abcdef01234567",
      "Condition": {
        "StringEquals": {
          "ses:MailManagerTrafficPolicyArn": "arn:aws:ses:us-east-1:123456789012:mailmanager-traffic-policy/tp-fedcba9876543210fedcba98"
        }
      }
    }
  ]
}
Le ses:MailManagerTrafficPolicyArn, ses:MailManagerRuleSetArn, et ses:MailManagerIngressPointType les clés de condition limitent les ressources qui peuvent être attribuées lorsqu'un point d'entrée est créé ou mis à jour.
Note
Les clés de condition sont incluses dans le contexte de la demande uniquement lorsque la valeur correspondante est fournie. Le conditionnel UpdateIngressPoint dans cet exemple, une instruction autorise une mise à jour qui fournit TrafficPolicyId. Utilisez une instruction distincte pour autoriser les mises à jour qui ne modifient pas la politique de trafic.
Si le rôle lié au service SES n'existe pas dans le compte, le principal qui crée le premier point de terminaison d'entrée doit également iam:CreateServiceLinkedRole autorisation auprès du iam:AWSServiceName condition réglée sur ses.amazonaws.com. Une requête qui ajoute des balises nécessite également ses:TagResource.
Création de politiques de trafic et de déclarations de politique dans la console SES
La procédure suivante vous montre comment utiliser le Politiques relatives au trafic page de la console SES pour créer des politiques de trafic et leurs déclarations de politique, et gérer celles que vous avez déjà créées.
Pour créer et gérer des politiques de trafic et des déclarations de politique à l'aide de la console
Connectez-vous au Console de gestion AWS et ouvrez la console Amazon SES à l'adresse https://console.aws.amazon.com/ses/
. -
Dans le panneau de navigation de gauche, choisissez Politiques relatives au trafic sous Gestionnaire de courrier.
-
Sur le Politiques relatives au trafic page, sélectionnez Création d'une politique de trafic.
-
Sur le Création d'une politique de trafic page, entrez un nom unique pour votre politique de trafic.
-
(Facultatif) Pour rejeter les messages dépassant une taille maximale, entrez la taille en octets dans le Taille maximale des messages champ.
-
Dans Action par défaut, choisissez Autoriser ou Nier. Cette action s'applique comme décrit dans Comment fonctionne l'évaluation de la politique de trafic.
-
Sélectionnez Ajouter une nouvelle déclaration de politique pour créer une déclaration pour votre politique de trafic.
-
Choisissez soit Autoriser ou Nier (bloc) pour l'action à entreprendre lorsque les conditions de la déclaration sont remplies.
-
Créez une condition en sélectionnant une propriété d'e-mail et un opérateur conditionnel pour la valeur que vous saisissez. Sélectionnez Ajouter une nouvelle condition si vous souhaitez ajouter d'autres conditions à cette déclaration de politique. Pour en savoir plus sur une propriété de condition, ses opérateurs et ses valeurs valides, consultez le Conditions de la déclaration de politique référence.
Si vous êtes abonné à un Ajouter un e-mail, vous pouvez sélectionner ses champs de résultats pris en charge en tant que propriétés de condition. Pour plus d'informations sur l'utilisation des résultats de l'ajout par e-mail, voir Utilisation des modules complémentaires de messagerie dans une politique de trafic.
-
Pour ajouter d'autres déclarations de politique et conditions, répétez les étapes 7 à 9.
-
Lorsque vous avez terminé de créer des déclarations de politique et leurs conditions, sélectionnez Création d'une politique de trafic.
-
Vous pouvez consulter et gérer les politiques de trafic existantes à partir du Politiques relatives au trafic page. Pour supprimer une politique de trafic, sélectionnez le bouton radio correspondant, puis choisissez Supprimer.
-
Pour modifier les propriétés ou les déclarations de politique d'une politique de trafic, choisissez son nom pour ouvrir sa page de présentation. Puis, choisissez Modifier.
-
Dans Détails de la politique de trafic, vous pouvez modifier la taille maximale des messages et l'action par défaut.
-
Dans chaque Déclaration de politique conteneur, vous pouvez modifier l'action et modifier ses conditions. Vous pouvez également ajouter ou supprimer des déclarations de politique et des conditions.
-
Lorsque vous avez terminé toutes vos modifications, enregistrez-les en sélectionnant Enregistrer les modifications.
Référence pour les conditions de la déclaration de politique
Conditions de la déclaration de politique
Chaque élément de la liste suivante décrit une condition prise en charge, ses opérateurs et un petit fragment JSON. Placez l'un de ces objets conditionnels dans une déclaration de politique Conditions liste. Suivez le lien de l'expression pour connaître toutes les contraintes des champs d'API.
- Adresse du destinataire
-
Utilisez un expression sous forme de chaîne avec
EQUALS,NOT_EQUALS,STARTS_WITH,ENDS_WITH, ouCONTAINS. L'exemple suivant met en correspondance les destinataires d'un domaine :{ "StringExpression": { "Evaluate": {"Attribute": "RECIPIENT"}, "Operator": "ENDS_WITH", "Values": ["@example.com"] } } - Plage IPv4 de l'expéditeur
-
Utilisez un Expression IPv4 avec
CIDR_MATCHESouNOT_CIDR_MATCHES. L'exemple suivant correspond à un expéditeur dans une plage IPv4 :{ "IpExpression": { "Evaluate": {"Attribute": "SENDER_IP"}, "Operator": "CIDR_MATCHES", "Values": ["192.0.2.0/24"] } } - Plage IPv6 de l'expéditeur
-
Utilisez un Expression IPv6 avec
CIDR_MATCHESouNOT_CIDR_MATCHES. L'exemple suivant correspond à un expéditeur dans une plage IPv6 :{ "Ipv6Expression": { "Evaluate": {"Attribute": "SENDER_IPV6"}, "Operator": "CIDR_MATCHES", "Values": ["2001:db8:1234::/48"] } } - Version du protocole TLS
-
Utilisez un Expression TLS avec
ISouMINIMUM_TLS_VERSION. Les valeurs prises en charge sontTLS1_2etTLS1_3. L'exemple suivant nécessite le protocole TLS 1.2 ou une version ultérieure :{ "TlsExpression": { "Evaluate": {"Attribute": "TLS_PROTOCOL"}, "Operator": "MINIMUM_TLS_VERSION", "Value": "TLS1_2" } } - Adhésion à la liste d'adresses des destinataires
-
Utiliser
IsInAddressListdans un expression booléenne avecIS_TRUEouIS_FALSE. Pour obtenir des instructions sur la création et la gestion de listes d'adresses, voir Listes d'adresses. Dans l'exemple suivant, remplacez AWS Région, identifiant de compte et identifiant de liste d'adresses avec vos propres valeurs. La condition correspond aux destinataires de la liste d'adresses :{ "BooleanExpression": { "Evaluate": { "IsInAddressList": { "Attribute": "RECIPIENT", "AddressLists": ["arn:aws:ses:us-east-1:123456789012:mailmanager-address-list/al-0123456789abcdef"] } }, "Operator": "IS_TRUE" } } - Catégorie de liste à ajouter par e-mail
-
Utilisez un
Analysisopérande pour lelistedOnse traduit par un expression sous forme de chaîne avecEQUALSouNOT_EQUALS. Pour plus d'informations sur les valeurs spécifiques au fournisseur, voir Utilisation des modules complémentaires de messagerie dans une politique de trafic. Dans l'exemple suivant, remplacez AWS Région, ID de compte et ID d'instance complémentaire avec vos propres valeurs. La condition correspond àSpamcatégorie :{ "StringExpression": { "Evaluate": { "Analysis": { "Analyzer": "arn:aws:ses:us-east-1:123456789012:addon-instance/ai-0123456789abcdef", "ResultField": "listedOn" } }, "Operator": "EQUALS", "Values": ["Spam"] } } - Adresse électronique Ajouter au statut de la liste
-
Utilisez un
Analysisopérande pour leisListedse traduit par un expression booléenne avecIS_TRUEouIS_FALSE. Pour plus d'informations sur les résultats de l'ajout par e-mail, voir Utilisation des modules complémentaires de messagerie dans une politique de trafic. Dans l'exemple suivant, remplacez AWS Région, ID de compte et ID d'instance complémentaire avec vos propres valeurs. La condition correspond à un expéditeur répertorié :{ "BooleanExpression": { "Evaluate": { "Analysis": { "Analyzer": "arn:aws:ses:us-east-1:123456789012:addon-instance/ai-0123456789abcdef", "ResultField": "isListed" } }, "Operator": "IS_TRUE" } }
Correspondance et sous-adressage des adresses des destinataires
Le Adresse du destinataire La propriété évalue la boîte aux lettres du destinataire de l'enveloppe SMTP sans son nom d'affichage. La comparaison ne tient pas compte des majuscules. Une extension de sous-adresse, également appelée adressage plus, fait toujours partie de la boîte aux lettres. Par exemple, la valeur évaluée pour mary_major+tag@example.com est mary_major+tag@example.com, pas mary_major@example.com.
Un EQUALS condition pour mary_major@example.com ne correspond pas mary_major+tag@example.com. Pour faire correspondre les destinataires du domaine, utilisez ENDS_WITH et la valeur @example.com. Vous pouvez également utiliser une liste d'adresses lorsque vous devez gérer un ensemble de modèles de destinataires.
Recommandations pour les politiques de circulation
-
Utiliser
DENYcomme action par défaut. Il rejette le trafic qui ne correspond pas à un message expliciteALLOWdéclaration. En utilisantALLOWcar l'action par défaut n'est pas recommandée. Il accepte tout le trafic qui ne correspond pas àDENYdéclaration. Cela inclut le trafic que vous n'avez pas explicitement approuvé. -
Définissez des conditions IPv4 et IPv6 distinctes pour un point d'entrée à double pile lorsque la politique doit filtrer les deux familles d'adresses. Un
IpExpressionn'évalue pas une adresse d'expéditeur IPv6, et unIpv6Expressionn'évalue pas une adresse d'expéditeur IPv4. -
Utilisez plusieurs conditions dans une seule instruction pour affiner une correspondance. Par exemple, combinez une plage d'expéditeurs, un domaine de destinataire et une version TLS minimale pour une intégration avec un partenaire.
-
Utiliser
MINIMUM_TLS_VERSIONavecTLS1_2ouTLS1_3lorsque l'expéditeur doit utiliser une version minimale de TLS. La condition de politique de trafic évalue la version négociée. La politique TLS du point d'entrée contrôle séparément si le protocole TLS est requis. -
Traitez le résultat d'un e-mail comme un seul signal. Testez-le par rapport au trafic légitime et indésirable représentatif avant d'utiliser le résultat pour rejeter le courrier.
-
Définissez la taille maximale des messages en fonction des exigences de votre application. Tenez compte des en-têtes de message et du codage MIME lors du calcul de la taille de message attendue.
Surveillance et évaluation de la politique de trafic
Activer TRAFFIC_POLICY_DEBUG_LOGS avant de modifier le trafic accepté. Ces journaux incluent les évaluations des destinataires acceptés et rejetés. Pour les instructions de configuration et le format de l'enregistrement du journal, voir Journaux des terminaux d'entrée — TRAFIC_POLICY_DEBUG_LOGS.
Ce qui suit CloudWatch La requête Logs Logs Insights renvoie les évaluations de politique de trafic rejetées :
fields @timestamp, traffic_policy_id, sender_ip_address, recipient, traffic_policy_verdict
| filter traffic_policy_verdict = "REJECT"
| sort @timestamp desc
| limit 100
Passez en revue les destinataires rejetés, les plages d'expéditeurs, les catégories de résultats des modules complémentaires et le trafic légitime connu avant de terminer un déploiement.
Limitations de la politique de trafic
-
Une politique de trafic évalue les informations de connexion et d'enveloppe SMTP. Il n'inspecte pas le corps du message.
-
Les conditions de politique de trafic ne fournissent pas de champs de résultats SPF, DKIM ou DMARC natifs. Utilisez les conditions de l'ensemble de règles pour traiter les résultats d'authentification pris en charge une fois le message accepté.
-
L'analyse des programmes malveillants et du contenu qui nécessite le corps du message fait partie de l'ensemble de règles. Une politique de trafic ne peut utiliser que les résultats du module complémentaire par e-mail qui sont pris en charge pour l'évaluation de la politique de trafic.
-
Vous ne pouvez pas configurer de limites de débit, d'actions de quarantaine ou de réponse SMTP personnalisée dans une politique de trafic. Avec une politique de trafic, vous pouvez autoriser ou refuser un destinataire et appliquer la taille maximale facultative des messages.
-
Les conditions relatives à l'ajout d'e-mails ne s'appliquent pas aux connexions IPv6. Utilisez les conditions IPv6 natives pour filtrer les plages d'expéditeurs IPv6.
