Les traductions sont fournies par des outils de traduction automatique. En cas de conflit entre le contenu d'une traduction et celui de la version originale en anglais, la version anglaise prévaudra.
Créez un FTPS-enabled serveur
Le protocole de transfert de fichiers via SSL (FTPS) est une extension du protocole FTP. Il utilise les protocoles cryptographiques TLS (Transport Layer Security) et SSL (Secure Sockets Layer) pour chiffrer le trafic. Le protocole FTPS permet de chiffrer les connexions aux canaux de contrôle et de données simultanément ou indépendamment.
Note
Pour des considérations importantes concernant les équilibreurs de charge réseau, voir Évitez de placer les NLB et les NAT devant AWS Transfer Family serveurs.
Pour créer un FTPS-enabled serveur
-
Ouvrez le AWS Transfer Family console à https://console.aws.amazon.com/transfer/
et sélectionnez Serveurs dans le volet de navigation, puis choisissez Créer un serveur. -
Dans Choisissez les protocoles, sélectionnez FTPS.
Pour Certificat de serveur, choisissez un certificat enregistré dans AWS Certificate Manager (ACM) qui sera utilisé pour identifier votre serveur lorsque les clients s'y connecteront via FTPS, puis choisiront Suivant.
Pour demander un nouveau certificat public, voir Demander un certificat public dans le AWS Certificate Manager Guide de l'utilisateur.
Pour importer un certificat existant dans ACM, voir Importation de certificats dans ACM dans le AWS Certificate Manager Guide de l'utilisateur.
Pour demander un certificat privé pour utiliser le protocole FTPS via des adresses IP privées, consultez Demande de certificat privé dans le AWS Certificate Manager Guide de l'utilisateur.
Les certificats avec les algorithmes de chiffrement et les tailles de clés suivants sont pris en charge :
-
RSA 2048 octets (RSA_2048)
-
RSA 4 096 octets (RSA_4096)
-
Elliptic Prime Curve 256 octets (EC_prime256v1)
-
Elliptic Prime Curve 384 octets (EC_secp384r1)
-
Elliptic Prime Curve 521 octets (EC_secp521r1)
Note
Le certificat doit être valide SSL/TLS X.509 certificat de version 3 avec FQDN ou adresse IP spécifié et contenant des informations sur l'émetteur.
-
-
Dans Choisissez un fournisseur d'identité, choisissez le fournisseur d'identité que vous souhaitez utiliser pour gérer l'accès des utilisateurs. Vous avez les options suivantes :
-
AWS Directory Service for Microsoft Active Directory — Vous fournissez un Directory Service répertoire pour accéder au point de terminaison. Ce faisant, vous pouvez utiliser les informations d'identification stockées dans votre Active Directory pour authentifier vos utilisateurs. Pour en savoir plus sur la collaboration avec AWS Managed Microsoft AD fournisseurs d'identité, voir Utilisation AWS Service d'annuaire pour Microsoft Active Directory.
Note
-
Cross-Account et les répertoires partagés ne sont pas pris en charge pour AWS Managed Microsoft AD.
-
Pour configurer un serveur avec Directory Service comme fournisseur d'identité, vous devez ajouter Directory Service autorisations. Pour plus de détails, consultez Avant de commencer à utiliser AWS Directory Service for Microsoft Active Directory.
-
-
Fournisseur d'identité personnalisé — Choisissez l'une des options suivantes :
-
Utiliser AWS Lambda pour connecter votre fournisseur d'identité — Vous pouvez utiliser un fournisseur d'identité existant, soutenu par une fonction Lambda. Vous indiquez le nom de la fonction Lambda. Pour plus d’informations, consultez Utilisation AWS Lambda pour intégrer votre fournisseur d'identité.
-
Utilisez Amazon API Gateway pour connecter votre fournisseur d'identité — Vous pouvez créer une méthode API Gateway soutenue par une fonction Lambda à utiliser en tant que fournisseur d'identité. Vous fournissez une URL Amazon API Gateway et un rôle d'invocation. Pour plus d’informations, consultez Utilisation d'Amazon API Gateway pour intégrer votre fournisseur d'identité.

-
-
-
Choisissez Suivant.
-
Dans Choisissez un point de terminaison, procédez comme suit :
Note
Les serveurs FTPS de Transfer Family fonctionnent sur le port 21 (canal de contrôle) et la plage de ports 8192 à 8200 (canal de données).
-
Pour Type de terminal, choisissez le VPC hébergé type de point de terminaison pour héberger le terminal de votre serveur. Pour plus d'informations sur la configuration de votre point de terminaison hébergé par un VPC, consultez Création d'un serveur dans un cloud privé virtuel.
Note
Les terminaux accessibles au public ne sont pas pris en charge.
-
(Facultatif) Pour FIPS activé, sélectionnez le Point de terminaison compatible FIPS case à cocher pour garantir que le terminal est conforme aux normes fédérales de traitement de l'information (FIPS).
Note
FIPS-enabled les points de terminaison ne sont disponibles qu'en Amérique du Nord AWS Régions. Pour les régions disponibles, voir AWS Transfer Family points de terminaison et quotas dans le Références générales AWS. Pour plus d'informations sur la norme FIPS, voir Norme fédérale de traitement de l'information (FIPS) 140-2
. -
Choisissez Suivant.

-
-
Sur le Choisissez un domaine page, choisissez le AWS service de stockage que vous souhaitez utiliser pour stocker vos données et y accéder via le protocole sélectionné :
-
Choisissez Amazon S3 pour stocker vos fichiers et y accéder en tant qu'objets via le protocole sélectionné.
-
Choisissez Amazon EFS pour stocker et accéder à vos fichiers dans votre système de fichiers Amazon EFS via le protocole sélectionné.
Choisissez Suivant.
-
-
Dans Configurer des informations supplémentaires, procédez comme suit :
-
Pour la journalisation, spécifiez un groupe de journaux existant ou créez-en un nouveau (option par défaut).
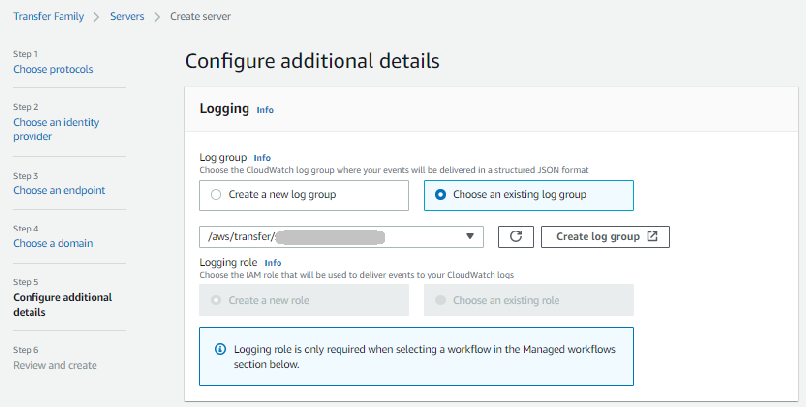
Si tu choisis Créer un groupe de journaux, le CloudWatch console (https://console.aws.amazon.com/cloudwatch/
) s'ouvre sur Créer un groupe de journaux page. Pour plus de détails, voir Créez un groupe de journaux dans CloudWatch Journaux. -
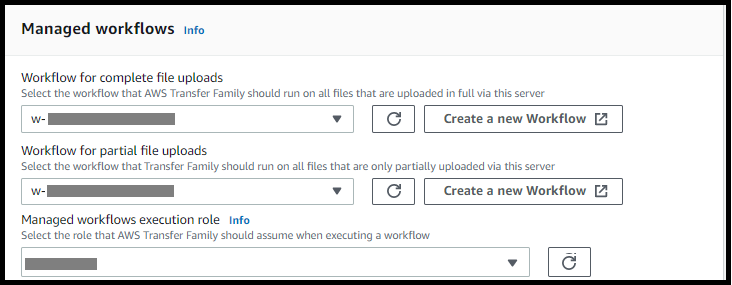
(Facultatif) Pour Flux de travail gérés, choisissez les ID de flux de travail (et le rôle correspondant) que Transfer Family doit utiliser lors de l'exécution du flux de travail. Vous pouvez choisir un flux de travail à exécuter lors d'un téléchargement complet et un autre à exécuter lors d'un téléchargement partiel. Pour en savoir plus sur le traitement de vos fichiers à l'aide de flux de travail gérés, voir AWS Transfer Family flux de travail gérés.
-
Pour Options d'algorithme cryptographique, choisissez une politique de sécurité contenant les algorithmes cryptographiques autorisés à être utilisés par votre serveur. Notre politique de sécurité la plus récente est celle par défaut : pour plus de détails, consultez Politiques de sécurité pour AWS Transfer Family serveurs.
-
Pour Clé d'hôte du serveur, laissez le champ vide.
-
(Facultatif) Pour Balises, pour Clé et Valeur, entrez une ou plusieurs balises sous forme de paires clé-valeur, puis choisissez Ajouter un tag.
-
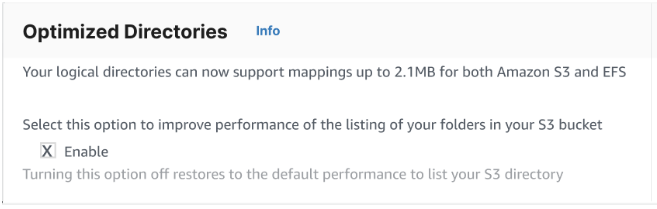
Vous pouvez optimiser les performances de vos annuaires Amazon S3. Supposons, par exemple, que vous vous rendiez dans votre répertoire personnel et que vous disposiez de 10 000 sous-répertoires. En d'autres termes, votre compartiment Amazon S3 contient 10 000 dossiers. Dans ce scénario, si vous exécutez
lscommande (list), l'opération de liste prend entre six et huit minutes. Toutefois, si vous optimisez vos répertoires, cette opération ne prend que quelques secondes.Lorsque vous créez votre serveur à l'aide de la console, les répertoires optimisés sont activés par défaut. Si vous créez votre serveur à l'aide de l'API, ce comportement n'est pas activé par défaut.
-
Choisissez Suivant.
-
(Facultatif) Vous pouvez configurer AWS Transfer Family serveurs pour afficher des messages personnalisés tels que des politiques organisationnelles ou des conditions générales à vos utilisateurs finaux. Vous pouvez également afficher un message du jour (MOTD) personnalisé aux utilisateurs qui se sont authentifiés avec succès.
Pour Afficher la bannière, dans le Pre-authentication bannière d'affichage zone de texte, entrez le message texte que vous souhaitez afficher à vos utilisateurs avant qu'ils ne s'authentifient, et dans le Post-authentication bannière d'affichage zone de texte, entrez le texte que vous souhaitez afficher à vos utilisateurs une fois qu'ils se sont authentifiés avec succès.
-
(Facultatif) Vous pouvez configurer les options supplémentaires suivantes.
-
SetStat option: activez cette option pour ignorer l'erreur générée lorsqu'un client tente d'utiliser
SETSTATsur un fichier que vous chargez vers un compartiment Amazon S3. Pour plus de détails, consultez leSetStatOptiondocumentation dans le ProtocolDetails sujet. -
Reprise de la session TLS: fournit un mécanisme permettant de reprendre ou de partager une clé secrète négociée entre le contrôle et la connexion de données pour une session FTPS. Pour plus de détails, consultez le
TlsSessionResumptionModedocumentation dans le ProtocolDetails sujet. -
IP passive: indique le mode passif, pour les protocoles FTP et FTPS. Saisissez une adresse IPv4 unique, telle que l'adresse IP publique d'un pare-feu, d'un routeur ou d'un équilibreur de charge. Pour plus de détails, consultez le
PassiveIpdocumentation dans le ProtocolDetails sujet. -
Configuration du protocole PROXY: cette option apparaît mais n'est pas disponible lorsque le SFTP ne fait pas partie des protocoles de ce serveur.

-
-
-
Dans Réviser et créer, passez en revue vos choix.
-
Si vous souhaitez modifier l'un d'entre eux, choisissez Modifier à côté de l'étape.
Note
Vous devez passer en revue chaque étape après l'étape que vous avez choisi de modifier.
-
S'il n'y a aucune modification, choisissez Créer un serveur pour créer votre serveur. Vous êtes dirigé vers la page Servers (Serveurs), représentée ci-dessous, dans laquelle figure votre nouveau serveur.
-
Quelques minutes peuvent s'écouler avant que le statut de votre nouveau serveur ne passe à En ligne. À ce stade, votre serveur peut effectuer des opérations sur fichiers pour vos utilisateurs.
Prochaines étapes: Pour l'étape suivante, passez à Travailler avec des fournisseurs d'identité personnalisés pour configurer les utilisateurs.
