Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
Test delle policy IAM con il simulatore di policy IAM
Con il simulatore di policy IAM, puoi testare le policy basate sull'identità, i limiti delle autorizzazioni IAM, le policy di controllo dei servizi (SCP) e le policy basate sulle risorse fornite. Simuli come AWS valuterebbe una richiesta rispetto a tali politiche, senza inviare una richiesta reale a nessuno AWS servizio. Ogni simulazione restituisce un risultato di autorizzazione binario per ogni azione e risorsa testata: l'azione è consentita o negata. Quando il risultato è un'autorizzazione o un rifiuto esplicito, il simulatore mostra anche quale politica ha prodotto tale risultato, in modo da poter comprendere e risolvere la causa.
Per ulteriori informazioni su come è perché utilizzare le policy IAM, consulta Politiche e autorizzazioni in AWS Identity and Access Management.
I risultati del simulatore di policy possono differire da quelli ottenuti in tempo reale AWS ambiente. Ti consigliamo di verificare le tue polizze confrontandole con la tua vita AWS ambiente dopo aver testato con il simulatore di policy per confermare di avere i risultati desiderati. Per ulteriori informazioni, consulta Come funziona il simulatore di policy IAM.
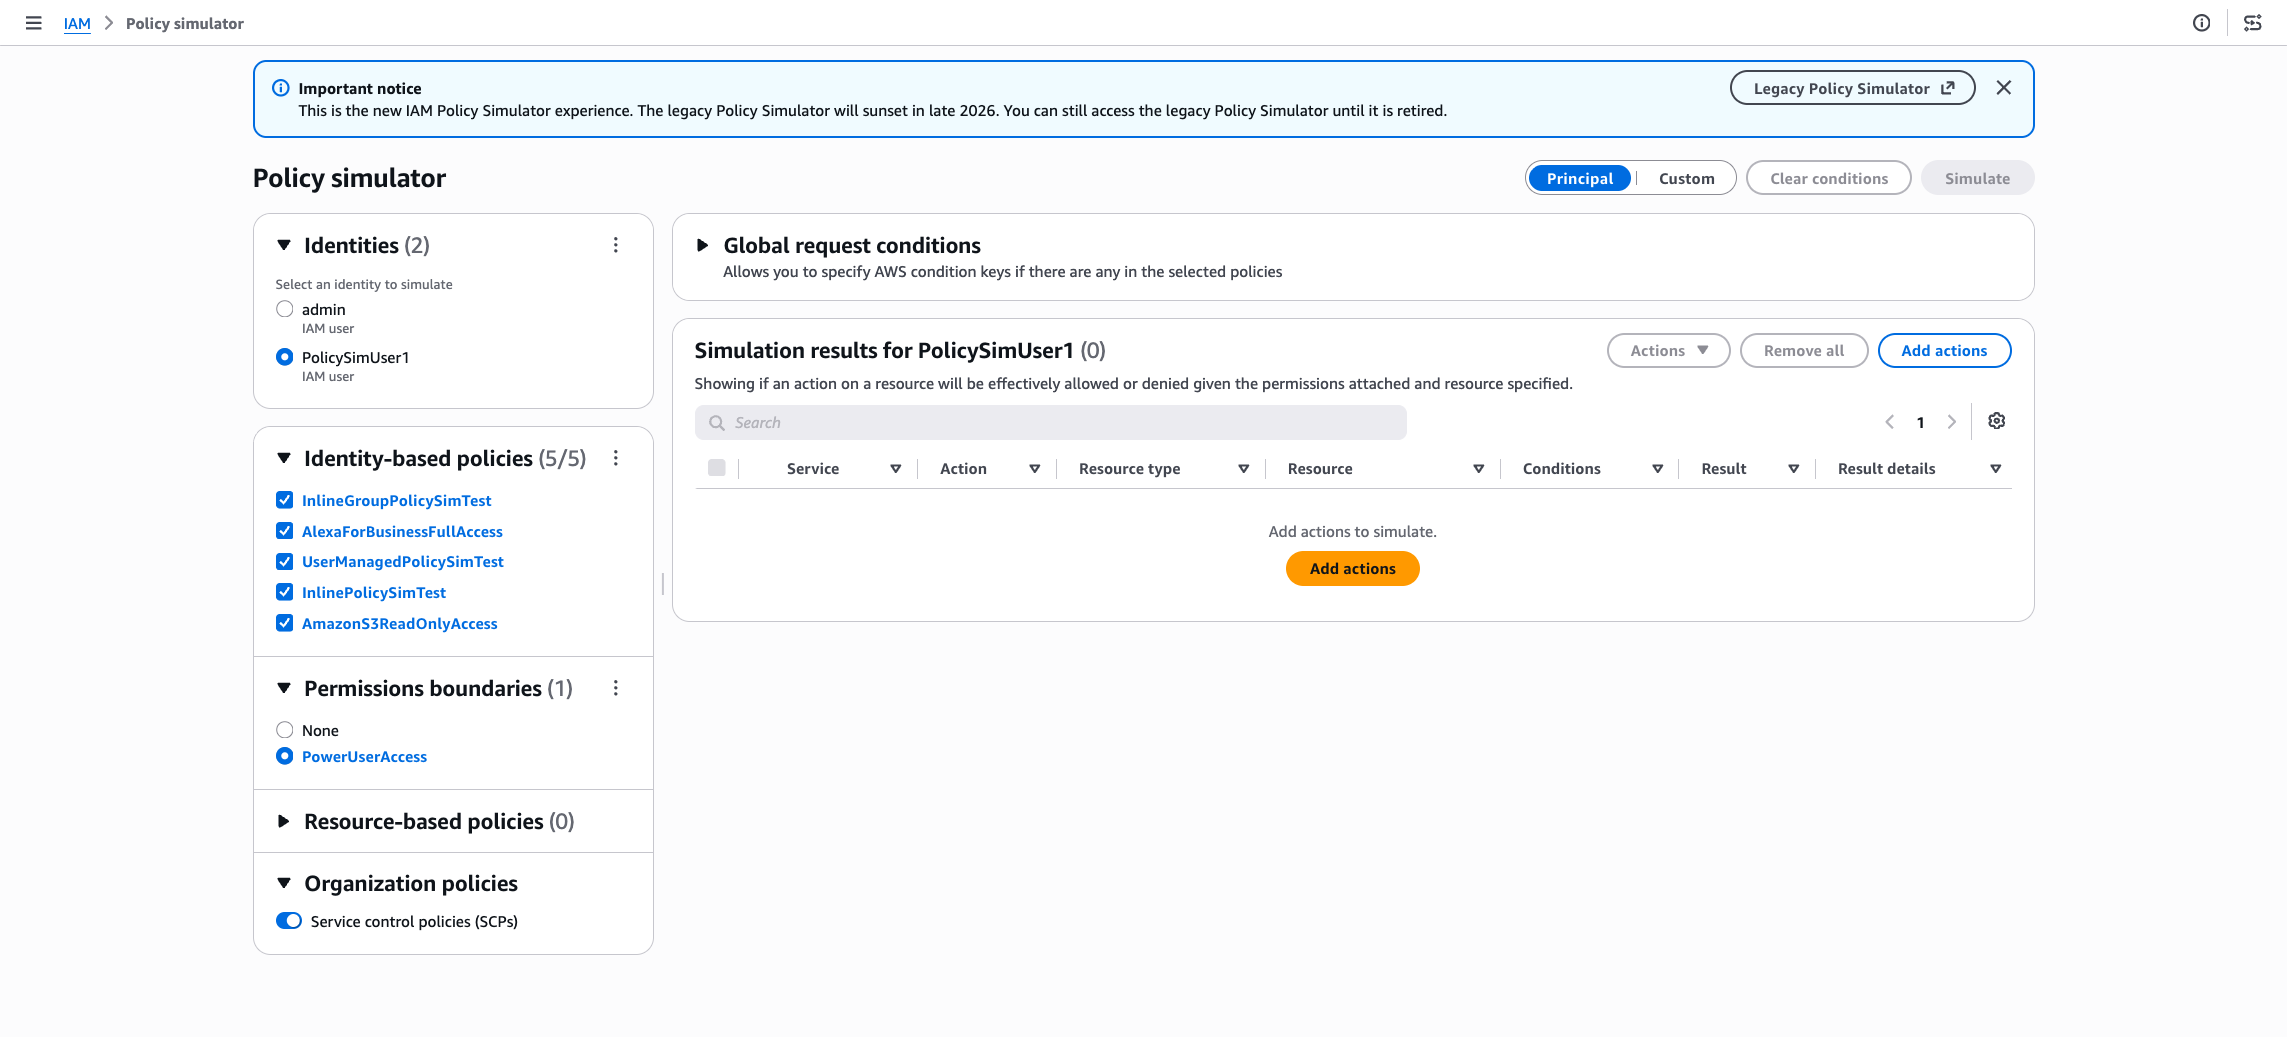
La schermata seguente mostra il simulatore di policy IAM, in cui si seleziona un'identità e le relative politiche e si scelgono le azioni e le risorse da testare prima di eseguire la simulazione.
Argomenti
Modalità del simulatore di policy
Il simulatore di politiche ha due modalità. Scegli la modalità corrispondente se desideri testare le politiche già esistenti nel tuo account o le politiche che stai ancora elaborando.
Modalità principale
In modalità Principal, si testano le policy già associate a un utente, ruolo o gruppo IAM esistente. Si sceglie un'identità per la simulazione e il simulatore valuta le politiche associate a tale identità. È inoltre possibile includere o escludere politiche di identità personalizzate o limiti di autorizzazione alla simulazione. Queste aggiunte vengono simulate come se fossero collegate al principale, senza essere effettivamente collegate in IAM, quindi il tuo account rimane invariato.
Modalità personalizzata
In modalità personalizzata, si testano una o più politiche scritte o incollate. Ciò è utile per controllare una policy prima di allegarla. Le politiche personalizzate vengono simulate da sole e non vengono salvate nel tuo account.
Per istruzioni dettagliate e dettagliate sulla selezione di una modalità e sull'esecuzione di una simulazione, consulta Come simulare le politiche.
Cosa puoi fare con il simulatore di policy
Ecco alcune operazioni comuni che puoi fare con il simulatore di policy. Una guida dettagliata e una distinzione più dettagliata tra i comportamenti delle API e delle console sono disponibili in Come simulare le politiche.
-
Prova le policy basate sull'identità, indipendentemente dal fatto che siano già collegate a un utente, gruppo o ruolo IAM, oppure nuove policy che scrivi o incolli. Per un'identità associata con più di una policy, puoi testare tutte le policy insieme o selezionare singole policy e vedere quali azioni sono consentite o negate per risorse specifiche. Le nuove politiche vengono valutate come se fossero associate a un'identità, senza effettivamente collegarle al tuo account; vengono utilizzate solo nella simulazione e non vengono salvate nel tuo account.
-
Verifica l'effetto dei controlli restrittivi sull'accesso. Puoi simulare un limite di autorizzazioni alla volta. Se il tuo Account AWS è membro di un'organizzazione in AWS Organizations, puoi anche testare l'impatto delle politiche di controllo dei servizi (SCP) sulle tue politiche basate sull'identità. Il simulatore indica se un SCP consente o nega un'azione, ma per motivi di sicurezza non mostra le dichiarazioni corrispondenti di un SCP come avviene per altri tipi di policy.
-
Verifica l'effetto di una policy basata sulle risorse che fornisci. Tranne che nella console, il simulatore non recupera la policy di una risorsa per te. Per includere una policy basata sulle risorse in una simulazione, fornisci la policy insieme alla risorsa.
-
Testa servizi, azioni e risorse specifici in condizioni reali e identifica cosa determina il risultato. Ad esempio, puoi verificare se una policy consente
ListAllMyBuckets,CreateBucket, eDeleteBucketazioni in Amazon S3 su un bucket specifico e fornire chiavi di contesto come un indirizzo IP o una data a cui si fa riferimento inConditionelementi nelle policy in fase di test. Per ogni risultato, il simulatore identifica quale dichiarazione specifica consente o nega l'accesso; le dichiarazioni corrispondenti possono provenire da politiche basate sull'identità e da politiche basate sulle risorse fornite dall'utente.
Come funziona il simulatore di policy IAM
Quando si esegue una simulazione, il simulatore di policy valuta le politiche nell'ambito della richiesta, eventuali SCP nell'ambito e gli input forniti, come azioni, risorse e valori chiave di contesto. In modalità personalizzata, fornisci direttamente le politiche. In modalità Principal, il simulatore utilizza le politiche allegate all'identità selezionata ed è possibile includere o escludere più politiche dalla simulazione. Il risultato è un risultato binario per ogni azione e risorsa: consentita o negata.
Il simulatore di politica è diverso dal live AWS ambiente nei seguenti modi:
-
Il simulatore di politica non crea un effettivo AWS richiesta di assistenza, in modo da poter testare in sicurezza le richieste che altrimenti potrebbero apportare modifiche indesiderate al vostro live AWS ambiente. Non utilizza valori chiave di contesto reali provenienti dalla produzione e, poiché le azioni non vengono effettivamente eseguite, non restituisce alcuna risposta del servizio. L'unico risultato è se ogni azione richiesta sarà consentita o negata.
-
Se si modifica una policy nel simulatore di policy, la modifica influisce solo sulla simulazione. La politica corrispondente nella tua Account AWS rimane invariata.
-
Il simulatore di policy valuta gli SCP, incluse le chiavi di condizione e l'ambito delle risorse nelle dichiarazioni di rifiuto, ma non supporta le politiche di controllo delle risorse (RCP). I risultati della simulazione possono comunque differire dal comportamento effettivo per alcune configurazioni avanzate, come le policy degli endpoint VPC, il concatenamento dei ruoli o le politiche basate su più risorse su una singola risorsa.
-
Cross-account le simulazioni restituiscono decisioni per tipo di policy (politica di identità e politica delle risorse) in
EvalDecisionDetails.
Come funziona la valutazione delle chiavi condizionali nel simulatore di policy IAM
Molte politiche utilizzano Condition elementi che dipendono dalle chiavi di condizione, come aws:RequestedRegion o aws:MultiFactorAuthPresent. Quando si esegue una simulazione, il simulatore di policy ottiene i valori per le chiavi di condizione da due fonti: valori che il simulatore compila automaticamente e valori forniti come input di simulazione. Se un valore non soddisfa una condizione, l'azione viene negata.
Contesto che il simulatore compila automaticamente
Il simulatore compila le seguenti chiavi di contesto principali e organizzative per la valutazione:
-
Contesto principale:
aws:PrincipalAccount,aws:PrincipalId,aws:PrincipalType,aws:UserId,aws:UserName -
Contesto organizzativo:
aws:PrincipalOrgID,aws:PrincipalOrgMasterAccountId,aws:PrincipalOrgPaths
Poiché queste chiavi sono compilate automaticamente, gli SCP e le altre politiche che utilizzano condizioni principali o organizzative vengono valutate correttamente. Fornisci i valori per tutte le altre chiavi di condizione a cui fanno riferimento le tue politiche. Rivedi il Condition gli elementi delle policy che stai testando e fornisci valori per tutte le chiavi che non sono nell'elenco precedente.
Chiavi di condizione globali e assistenza
Per le politiche basate sull'identità e le politiche basate sulle risorse, il simulatore non determina quali servizi supportano una determinata chiave di condizione globale per l'autorizzazione. Ad esempio, il simulatore non identifica che un servizio non supporta aws:TagKeys. Al contrario, le politiche di controllo dei servizi (SCP) vengono valutate con una logica sensibile ai servizi, incluse chiavi di condizione globali come aws:RequestedRegion e aws:PrincipalAccount. Per ulteriori informazioni su queste chiavi di condizione, consulta AWS chiavi di contesto delle condizioni globali.
Chiavi di condizione nelle politiche di controllo dei servizi (SCP)
Il simulatore valuta le chiavi di condizione e l'ambito delle risorse negli SCP. Il modo in cui fornisci i valori per quelle chiavi dipende da come esegui la simulazione:
-
Con AWS CLI o AWS API, puoi fornire valori per le chiavi di condizione a cui fanno riferimento gli SCP.
-
Nella console IAM, puoi impostare solo i valori per le chiavi di condizione che appaiono nelle politiche basate sull'identità, nei limiti delle autorizzazioni o nelle politiche basate sulle risorse. Se una chiave di condizione è referenziata solo da un SCP, non è possibile impostarne un valore nella console. Tuttavia, se la stessa chiave di condizione appare anche in una di queste altre politiche, il valore impostato viene utilizzato nell'intera valutazione, incluso l'SCP.
Per motivi di sicurezza, la valutazione SCP non restituisce valori di contesto mancanti. Riceverai comunque la decisione di consentire o negare la richiesta.
