Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
Federando AWS identità trasversali AWS partizioni
Cross-partition la federazione delle identità consente a un carico di lavoro di ottenere un accesso di breve durata a AWS partizioni. AWS le partizioni sono confini rigidi di isolamento con istanze indipendenti di AWS Identity and Access Management (IAM), quindi una credenziale emessa in una partizione non è valida in un'altra. Di conseguenza, l'assunzione diretta del ruolo con AssumeRole L'API non funziona oltre i confini delle partizioni.
Cross-partition La federazione delle identità funziona come uno scambio in due fasi: le chiamate del carico di lavoro set:GetWebIdentityToken per ottenere un JSON Web Token (JWT) di breve durata da AWS Servizio di token di sicurezza (STS) nella partizione di origine. Quindi chiama set:AssumeRoleWithWebIdentity per scambiare il token con credenziali temporanee nella partizione di destinazione. Questo approccio consente al carico di lavoro di utilizzare credenziali temporanee in entrambe le partizioni, seguendo la best practice IAM di utilizzo di credenziali temporanee per i carichi di lavoro.
-
Cross-partition la federazione delle identità è disponibile nella versione commerciale AWS Regioni (
aws), le regioni della Cina (aws-cn), il AWS GovCloud (USA) Regioni (aws-us-gov) e AWS European Sovereign Cloud (aws-eusc). -
Il ruolo di destinazione deve essere in un altro AWS partizione da quella in cui è stato emesso il token. I JWT di
GetWebIdentityTokennon può essere utilizzato per la federazione di OpenID Connect (OIDC) nella stessa partizione tramiteAssumeRoleWithWebIdentity. Per l'assunzione del ruolo all'interno di una partizione, utilizzareAssumeRoleAPI invece. -
Se il carico di lavoro richiede l'accesso a più partizioni, consulta il team addetto alla conformità per assicurarti che l'implementazione sia in linea con i tuoi obblighi normativi o di conformità.
Come funziona la federazione delle identità tra le partizioni
Il carico di lavoro richiede innanzitutto un token a AWS STS nella partizione di origine, quindi invia il token a AWS STS nella partizione di destinazione. Per convalidare la richiesta, AWS STS nella partizione di destinazione recupera le chiavi di verifica dall'emittente OIDC dell'account di origine, verifica il token e valuta la politica di fiducia del ruolo di destinazione. Se la richiesta è consentita, AWS STS restituisce le credenziali temporanee al carico di lavoro, che le utilizza per chiamare i servizi e accedere alle risorse nella partizione di destinazione.
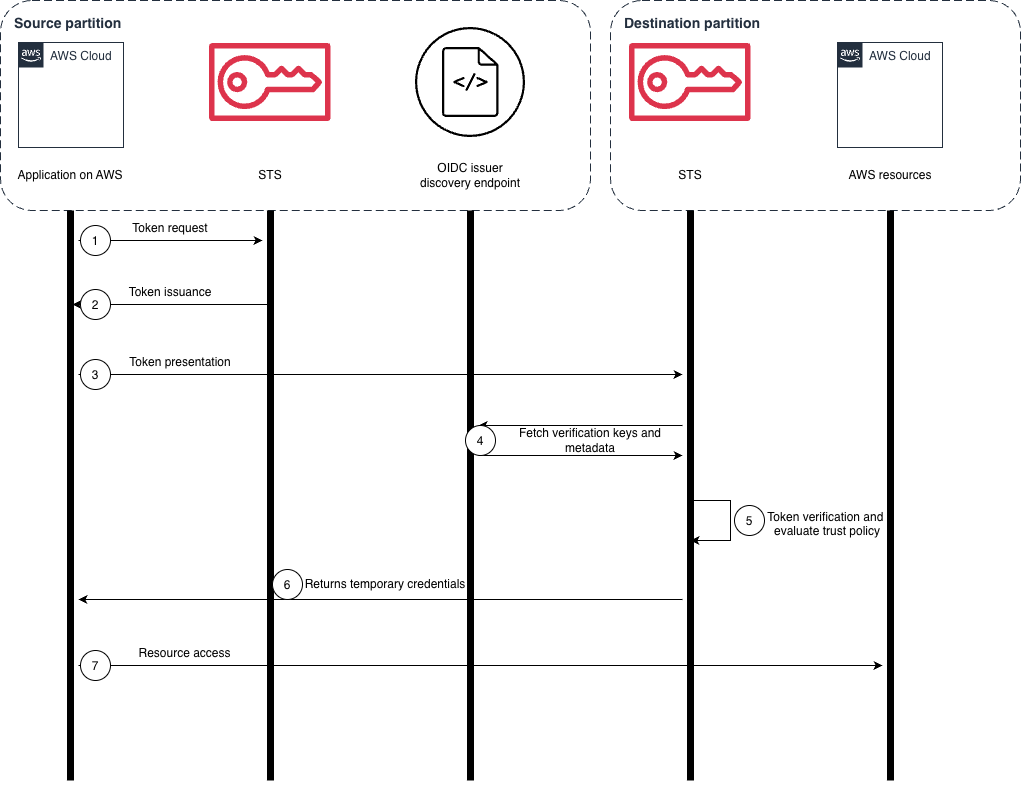
I passaggi numerati che seguono descrivono ogni richiesta e risposta nel diagramma.
Il flusso funziona come segue:
-
Richiesta di token: Il tuo carico di lavoro, in esecuzione in un Regione AWS nella partizione di origine (ad esempio,
us-east-1nellaawspartizione), chiama ilsts:GetWebIdentityTokenAPI. -
Emissione di token: AWS STS restituisce un JWT di breve durata e firmato crittograficamente. Il token contiene attestazioni che attestano il carico di lavoro AWS identità, incluso l'ID dell'account, l'Amazon Resource Name (ARN) principale e la fonte Regione AWS e altro ancora.
-
Presentazione dei token: Il carico di lavoro chiama
sts:AssumeRoleWithWebIdentitysul AWS STS punto finale in un Regione AWS nella partizione di destinazione (ad esempio,cn-north-1nellaaws-cnpartizione), passando il JWT come token di identità web e l'ARN del ruolo di destinazione nella partizione di destinazione. -
Recupera le chiavi di verifica e i metadati: AWS STS nella partizione di destinazione recupera la chiave di verifica pubblica dall'endpoint JWKS dell'URL dell'emittente dell'account di origine.
-
Convalida: AWS STS nella partizione di destinazione verifica la firma del token e valuta la politica di fiducia del ruolo di destinazione.
-
Restituisce le credenziali temporanee: AWS STS nella partizione di destinazione restituisce le credenziali temporanee che rientrano nell'ambito delle politiche allegate al ruolo.
-
Cross-partition accesso alle risorse: il carico di lavoro utilizza le credenziali temporanee per accedere alle risorse nella partizione di destinazione, ad esempio un bucket Amazon S3.
Per ulteriori informazioni, consulta i seguenti argomenti:
