Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
Inserisci allarmi dagli APM con integrazione diretta di Amazon SNS
Se il tuo APM supporta l'invio di allarmi ad Amazon SNS, puoi seguire questa guida per inserire gli allarmi APM in AWS Incident Detection and Response.
Puoi distribuire il CloudFormation modello AWSServiceRoleForHealth_EventProcessor tuoi account.
Opzione 1: Utilizzo CloudFormation
È disponibile un CloudFormation modello per semplificare il processo di creazione dell'infrastruttura di integrazione necessaria per inserire gli allarmi per AWS Incident Detection and Response dal tuo APM con l'integrazione di Amazon SNS.
Nota
-
Saranno sostenuti costi aggiuntivi per le risorse distribuite tramite questo CloudFormation modello (ad esempio: Lambda e). EventBridge Per ulteriori informazioni sui prezzi di questi servizi, consulta Prezzi. AWS
-
Questo CloudFormation modello deve essere distribuito in ogni AWS account e regione da cui AWS Incident Detection and Response deve inserire gli allarmi.
-
Gli esempi forniti in questo documento si riferiscono a Grafana, tuttavia questo modello può essere utilizzato per qualsiasi APM con integrazione diretta con Amazon Simple Notification Service.
-
Per motivi di sicurezza, AWS consiglia di rimuovere
logger.info()le dichiarazioni da Amazon LogsTransformLambdaFunctionper evitare che il payload venga registrato in Amazon Logs. CloudWatch
Prerequisiti per l'implementazione di questo modello: CloudFormation
-
È necessario creare un argomento standard di Amazon Simple Notification Service per ricevere eventi di allarme dal tuo APM. Crea un argomento SNS nella console di Amazon Simple Notification Service.
-
L'
TransformLambdaFunctionelemento nel modello deve essere modificato["detail"]["incident-detection-response-identifier"]per impostare il valore desiderato in base all'APM utilizzato.
Completamento dei prerequisiti:
-
Apri la console Amazon SNS, quindi seleziona Argomenti. Copia l'ARN dell'argomento Amazon SNS standard creato per ricevere eventi di allarme dal tuo APM.
-
Ad esempio:
arn:aws:sns:eu-west-1:012345678912:<your-apm-name>-sns
-
-
Scarica e apri il modello CloudFormation
-
TransformLambdaFunctionIndividua il file nel modello-
Sotto
def lambda_handler(event, context)impostatoevent["detail"]["incident-detection-response-identifier"]sul percorso json in cui appare il nome dell'avviso nel payload JSON del record SNS.-
Qualsiasi evento inviato a
TransformLambdaFunctiontramite SNS ha una struttura di payload principale come.event["Records"][n]["Sns"]["Message"]L'effettiva origine del payload dall'origine (APM) è racchiusa nella struttura principale. -
Esempio per Grafana:
event["Records"][n]["Sns"]["Message"]["alerts"][n]["labels"]["alertname"]
-
-
-
Distribuzione del modello: CloudFormation
-
Accedi alla CloudFormation console nell'account e nella regione in cui desideri configurare l'integrazione.
-
Passa a CloudFormation.
-
Scegli Crea stack, Con nuove risorse (standard)
-
Seleziona Scegli un modello esistente, Carica un file modello, Scegli file, quindi carica il CloudFormation modello salvato localmente.
-
-
-
Specifica i dettagli dello stack:
-
Inserisci il nome dello stack Esempio:
<your-apm-name>IntegrationForIDR -
Specifica i valori dei parametri ottenuti durante il completamento del prerequisito
-
APMNameParameterEsempio:
Grafana -
Esempio di parametro TriggerSNS:
arn:aws:sns:eu-west-1:012345678912:<your-apm-name>-sns
-
-
Scegli Avanti.
-
-
Configura le opzioni dello stack:
-
Scorri fino alla fine della pagina e conferma la casella di controllo per consentire la creazione CloudFormation di risorse IAM con nomi personalizzati.
-
-
Revisione e creazione:
-
Verifica che i valori dei parametri siano configurati correttamente, quindi scegli Invia.
-
-
Lo CloudFormation stack distribuirà le risorse necessarie per integrare gli eventi APM in AWS Incident Detection and Response. Attendi che lo stato dello CloudFormation stack sia CREATE_COMPLETE.
-
Lo CloudFormation stack crea le seguenti risorse assumendo che i valori di esempio siano stati inseriti nei parametri per Grafana e siano stati eseguiti nella regione. EU-WEST-1
-
CustomEventBus: Grafana-AWSIncidentDetectionResponse-EventBus
-
Abbonamento SNS: arn:aws:sns:eu-west- 1:012345678912:grafana-sns: [random_string]
-
TransformLambdaExecutionRole: IDR-TransformLambdaExecutionRole-eu-west-1
-
TransformLambdaFunction: Grafana-AWSIncidentDetectionResponse-Lambda-Transform
-
TransformLambdaPermission GrafanaIntegrationForIDR-TransformLambdaPermission: - [stringa_casuale]
-
Test di integrazione
Dopo che lo CloudFormation stack è stato implementato correttamente, puoi convalidare l'integrazione inviando un payload di test dal tuo APM. Una volta inviato il payload di test dal tuo APM:
-
Accedi alla console Lambda e seleziona la funzione.
APMNameParameter-AWSIncidentDetectionResponse-Lambda-TransformQuindi, scegli la scheda Monitor. -
Un'invocazione riuscita deve essere osservata nei grafici delle metriche.
-
Seleziona Visualizza Amazon Logs. CloudWatch Puoi verificare dagli eventi di registro nei flussi di log per confermare che il payload di test inviato dal tuo APM sia presente o se sono stati rilevati errori.
Condivisione dell'Event Bus ARN con AWS Incident Detection and Response
-
Accedi alla EventBridge console Amazon. Seleziona Bus per eventi.
-
Registra l'ARN del bus di eventi personalizzato distribuito come parte dello CloudFormation stack, ad esempio:.
arn:aws:events:eu-west-1:012345678912:event-bus/Grafana-AWSIncidentDetectionResponse-EventBus-
Fornisci l'ARN di questo bus di eventi personalizzato ad AWS Incident Detection and Response nel campo "EventBridge Event Bus ARN» della sezione "Third-Party APM Alarms» del. Dettagli del carico di lavoro - Domande relative all'inserimento di allarmi
-
-
Durante il processo di onboarding, AWS Incident Detection and Response creerà una EventBridge regola gestita su questo bus di eventi personalizzato per inserire gli allarmi APM.
Opzione 2: integrazione manuale
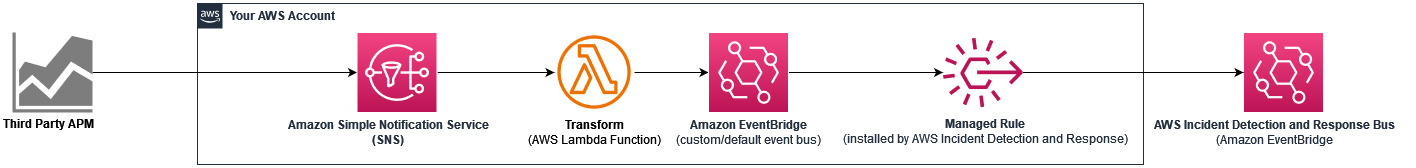
-
Apri la console Amazon SNS e crea un argomento Amazon SNS standard denominato
[apm_name]-snsper ricevere eventi di allarme dal tuo APM. Assicurati di selezionare Standard (non FIFO) come tipo di argomento. Annota l'ARN dell'argomento Amazon SNS creato. -
Effettua una delle seguenti operazioni:
-
(Consigliato) Crea un bus di eventi EventBridge personalizzato denominato.
[apm_name]-AWSIncidentDetectionResponse-EventBus -
(Alternativa) Utilizzate il bus di EventBridge eventi predefinito anziché un bus di eventi personalizzato.
AWS Incident Detection and Response installerà una regola gestita (
AWSHealthEventProcessorEventSource-DO-NOT-DELETE) sul bus di eventi personalizzato o predefinito tramiteAWSServiceRoleForHealth_EventProcessorSLR. L'origine della regola sarà il bus di eventi personalizzato o predefinito, la destinazione della regola sarà AWS Incident Detection and Response e la regola corrisponderà allo schema per l'acquisizione di eventi APM di terze parti. -
-
Crea una funzione Lambda denominata
$YourApmName-AWSIncidentDetectionResponse-LambdaFunctionper trasformare i tuoi payload SNS.-
Gli eventi trasformati devono soddisfare i requisiti di payload indicati in Requisiti di payload per l'inserimento di avvisi APM con EventBridge
-
Imposta l'obiettivo della funzione Lambda sul bus di eventi personalizzato (consigliato) creato nel passaggio 2 o sul bus di eventi predefinito.
-
-
Imposta l'argomento SNS come trigger per la tua funzione Lambda.
$YourApmName-AWSIncidentDetectionResponse-LambdaFunction-
Nella pagina «Aggiungi trigger», cerca «SNS».
-
Aggiungi l'ARN del tuo argomento SNS dedicato creato nel passaggio 1.
-
Scegli «Aggiungi».
-
-
Segui la documentazione APM per configurare una destinazione SNS per i payload APM che devono essere inseriti da AWS Incident Detection and Response.
AWS Incident Detection and Response installerà una regola gestita (AWSHealthEventProcessorEventSource-DO-NOT-DELETE) sul bus di eventi personalizzato o predefinito tramite SLR. AWSServiceRoleForHealth_EventProcessor L'origine della regola sarà il bus di eventi personalizzato o predefinito, la destinazione della regola sarà AWS Incident Detection and Response e la regola corrisponderà allo schema per l'acquisizione di eventi APM di terze parti.
