Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
Erstellen Sie eine FTPS-enabled Server
File Transfer Protocol over SSL (FTPS) ist eine Erweiterung von FTP. Es verwendet die kryptografischen Protokolle Transport Layer Security (TLS) und Secure Sockets Layer (SSL) zur Verschlüsselung des Datenverkehrs. FTPS ermöglicht die gleichzeitige oder unabhängige Verschlüsselung sowohl der Steuerungs- als auch der Datenkanalverbindungen.
Wichtige Überlegungen zu Network Load Balancern finden Sie unter Vermeiden Sie es, NLBs und NATs vor AWS Transfer Family Server.
Um eine zu erstellen FTPS-enabled Server
-
Öffne den AWS Transfer Family Konsole unter https://console.aws.amazon.com/transfer/
und wähle Server im Navigationsbereich und wählen Sie dann Server erstellen. -
In Wählen Sie Protokolle, wählen FTPS.
Für Server-Zertifikat, wählen Sie ein Zertifikat aus, das in gespeichert ist AWS Certificate Manager (ACM), das verwendet wird, um Ihren Server zu identifizieren, wenn Clients über FTPS eine Verbindung zu ihm herstellen und dann wählen Weiter.
Informationen zum Anfordern eines neuen öffentlichen Zertifikats finden Sie unter Fordern Sie ein öffentliches Zertifikat an in der AWS Certificate Manager Benutzerleitfaden.
Informationen zum Importieren eines vorhandenen Zertifikats in ACM finden Sie unter Zertifikate in ACM importieren in der AWS Certificate Manager Benutzerleitfaden.
Informationen zum Anfordern eines privaten Zertifikats für die Nutzung von FTPS über private IP-Adressen finden Sie unter Ein privates Zertifikat anfordern in der AWS Certificate Manager Benutzerleitfaden.
Zertifikate mit den folgenden kryptografischen Algorithmen und Schlüsselgrößen werden unterstützt:
-
2048-Bit-RSA (RSA_2048)
-
4096-Bit-RSA (RSA_4096)
-
Elliptic Prime Curve 256-Bit (EC_prime256v1)
-
Elliptic Prime Curve 384-Bit (EC_secp384r1)
-
Elliptic Prime Curve 521-Bit (EC_secp521r1)
AnmerkungDas Zertifikat muss gültig sein SSL/TLS X.509 Zertifikat der Version 3 mit dem angegebenen FQDN oder der angegebenen IP-Adresse, das Informationen über den Aussteller enthält.
-
-
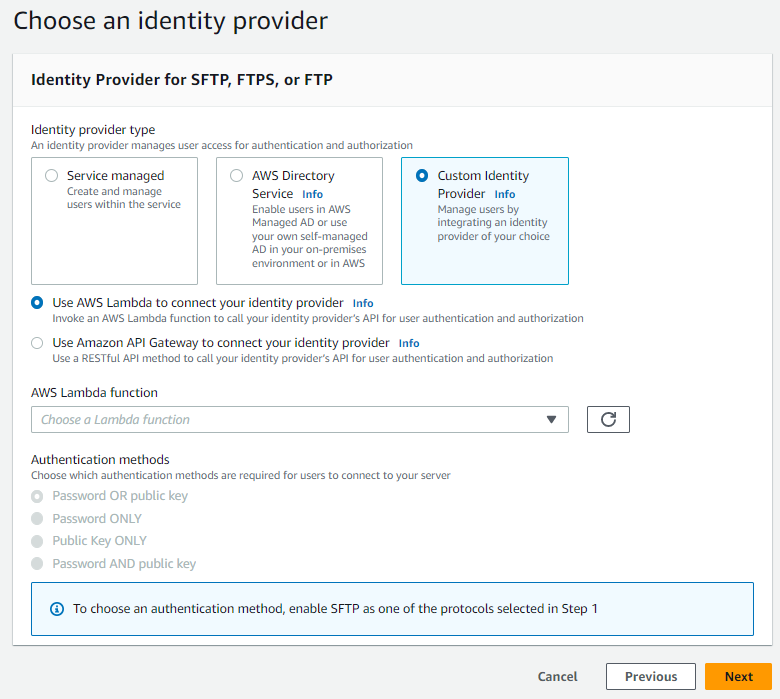
In Wählen Sie einen Identitätsanbieter, wählen Sie den Identitätsanbieter aus, den Sie für die Verwaltung des Benutzerzugriffs verwenden möchten. Ihnen stehen folgende Optionen zur Verfügung:
-
AWS Directory Service for Microsoft Active Directory — Sie stellen eine zur Verfügung Directory Service Verzeichnis für den Zugriff auf den Endpunkt. Auf diese Weise können Sie die in Ihrem Active Directory gespeicherten Anmeldeinformationen verwenden, um Ihre Benutzer zu authentifizieren. Um mehr über die Arbeit mit zu erfahren AWS Managed Microsoft AD Identitätsanbieter finden Sie unter Verwenden AWS Verzeichnisdienst für Microsoft Active Directory.
Anmerkung-
Cross-Account und gemeinsame Verzeichnisse werden nicht unterstützt für AWS Managed Microsoft AD.
-
Um einen Server mit Directory Service als Identitätsanbieter einzurichten, müssen Sie einige hinzufügen Directory Service Berechtigungen. Details hierzu finden Sie unter Bevor Sie mit der Verwendung beginnen AWS Directory Service for Microsoft Active Directory.
-
-
Benutzerdefinierter Identitätsanbieter — Wählen Sie eine der folgenden Optionen:
-
— Verwenden AWS Lambda um Ihren Identitätsanbieter zu verbinden — Sie können einen vorhandenen Identitätsanbieter verwenden, der durch eine Lambda-Funktion unterstützt wird. Sie geben den Namen der Lambda-Funktion an. Weitere Informationen finden Sie unter Verwenden AWS Lambda um Ihren Identitätsanbieter zu integrieren.
-
Verwenden Sie Amazon API Gateway, um Ihren Identitätsanbieter zu verbinden — Sie können eine API-Gateway-Methode erstellen, die von einer Lambda-Funktion unterstützt wird, um sie als Identitätsanbieter zu verwenden. Sie geben eine Amazon API Gateway-URL und eine Aufruf-Rolle an. Weitere Informationen finden Sie unter Verwenden Sie Amazon API Gateway, um Ihren Identitätsanbieter zu integrieren.
-
-
-
Wählen Sie Weiter aus.
-
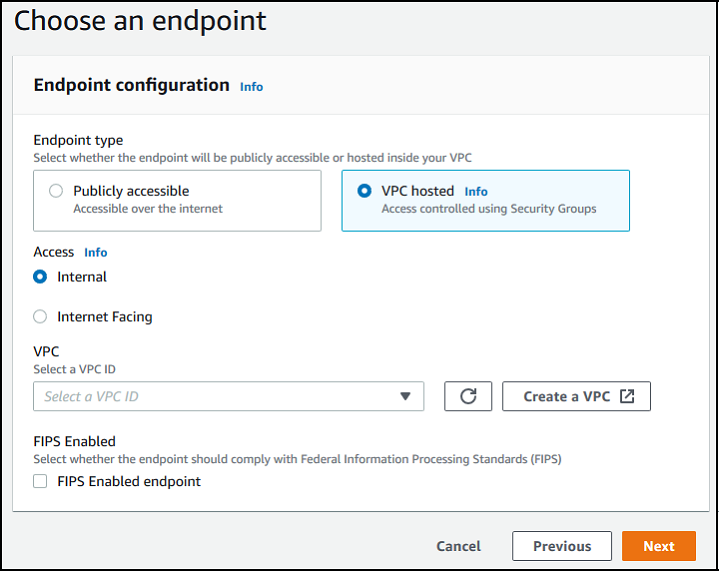
In Wählen Sie einen Endpunkt, gehen Sie wie folgt vor:
AnmerkungFTPS-Server für Transfer Family werden über Port 21 (Steuerkanal) und den Portbereich 8192—8200 (Datenkanal) betrieben.
-
Für Typ des Endpunkts, wählen Sie den Von VPC gehostet Endpunkttyp, um den Endpunkt Ihres Servers zu hosten. Informationen zur Einrichtung Ihres VPC-gehosteten Endpunkts finden Sie unter Erstellen Sie einen Server in einer virtuellen privaten Cloud.
AnmerkungÖffentlich zugängliche Endpunkte werden nicht unterstützt.
-
(Optional) Für FIPS aktiviert, wählen Sie das FIPS-fähiger Endpunkt Kontrollkästchen, um sicherzustellen, dass der Endpunkt den Federal Information Processing Standards (FIPS) entspricht.
AnmerkungFIPS-enabled Endpunkte sind nur in Nordamerika verfügbar AWS Regionen. Verfügbare Regionen finden Sie unter AWS Transfer Family Endpunkte und Kontingente in der Allgemeine AWS-Referenz. Weitere Informationen zu FIPS finden Sie unter Bundesstandard für die Informationsverarbeitung (FIPS) 140-2
. -
Wählen Sie Weiter aus.
-
-
Auf der Wählen Sie eine Domain Seite, wählen Sie die AWS Speicherdienst, den Sie verwenden möchten, um Ihre Daten über das gewählte Protokoll zu speichern und darauf zuzugreifen:
-
Wählen Sie Amazon S3 um Ihre Dateien als Objekte über das gewählte Protokoll zu speichern und darauf zuzugreifen.
-
Wählen Sie Amazon EFS um Ihre Dateien in Ihrem Amazon EFS-Dateisystem über das gewählte Protokoll zu speichern und darauf zuzugreifen.
Wählen Sie Weiter aus.
-
-
In Konfigurieren Sie zusätzliche Details, gehen Sie wie folgt vor:
-
Geben Sie für die Protokollierung eine vorhandene Protokollgruppe an oder erstellen Sie eine neue (Standardoption).
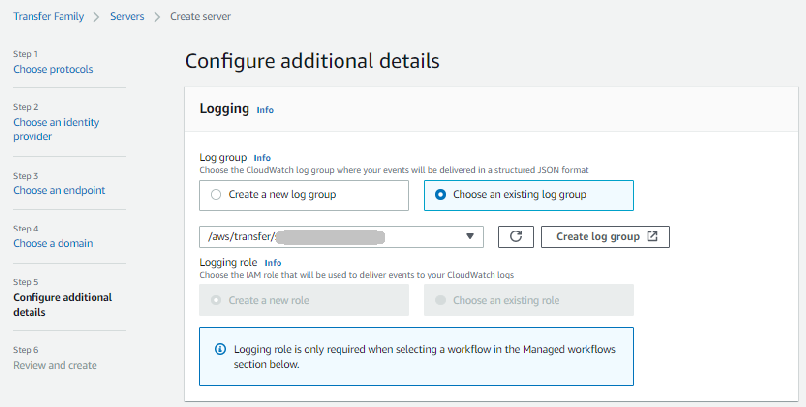
Wenn Sie wählen Protokollgruppe erstellen, der CloudWatch Konsole (https://console.aws.amazon.com/cloudwatch/
) öffnet sich zum Protokollgruppe erstellen Seite. Einzelheiten finden Sie unter Erstellen Sie eine Protokollgruppe in CloudWatch Logs. -
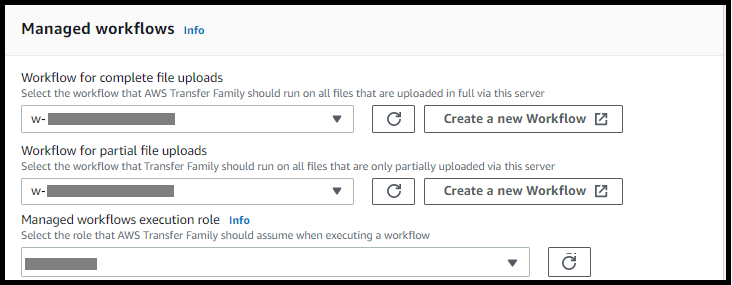
(Fakultativ) Für Verwaltete Workflows, wählen Sie Workflow-IDs (und eine entsprechende Rolle) aus, die Transfer Family bei der Ausführung des Workflows übernehmen soll. Sie können einen Workflow auswählen, der bei einem vollständigen Upload ausgeführt wird, und einen anderen, der bei einem teilweisen Upload ausgeführt werden soll. Weitere Informationen zur Verarbeitung Ihrer Dateien mithilfe verwalteter Workflows finden Sie unter AWS Transfer Family verwaltete Workflows.
-
Für Optionen für kryptografische Algorithmen, wählen Sie eine Sicherheitsrichtlinie, die die kryptografischen Algorithmen enthält, die für Ihren Server aktiviert sind. Unsere aktuelle Sicherheitsrichtlinie ist die Standardeinstellung: Einzelheiten finden Sie unter Sicherheitsrichtlinien für AWS Transfer Family Server.
-
Für Server-Host-Schlüssel, lass es leer.
-
(Fakultativ) Für Schlagworte, für Schlüssel und Wert, geben Sie ein oder mehrere Tags als Schlüssel-Wert-Paare ein, und wählen Sie dann Tag hinzufügen.
-
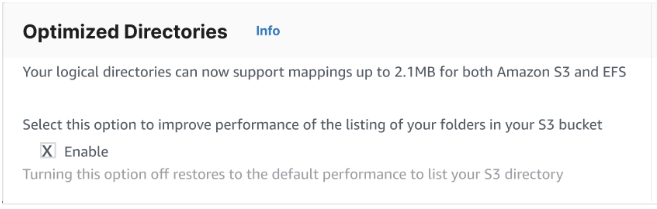
Sie können die Leistung Ihrer Amazon S3-Verzeichnisse optimieren. Nehmen wir zum Beispiel an, Sie gehen in Ihr Home-Verzeichnis und Sie haben 10.000 Unterverzeichnisse. Mit anderen Worten, Ihr Amazon S3-Bucket hat 10.000 Ordner. Wenn Sie in diesem Szenario den ausführen
ls(list) -Befehl, der Listenvorgang dauert zwischen sechs und acht Minuten. Wenn Sie jedoch Ihre Verzeichnisse optimieren, dauert dieser Vorgang nur wenige Sekunden.Wenn Sie Ihren Server mithilfe der Konsole erstellen, sind optimierte Verzeichnisse standardmäßig aktiviert. Wenn Sie Ihren Server mithilfe der API erstellen, ist dieses Verhalten standardmäßig nicht aktiviert.
-
Wählen Sie Weiter aus.
-
(Optional) Sie können konfigurieren AWS Transfer Family Server, um Ihren Endbenutzern benutzerdefinierte Meldungen wie Unternehmensrichtlinien oder Geschäftsbedingungen anzuzeigen. Sie können Benutzern, die sich erfolgreich authentifiziert haben, auch eine benutzerdefinierte Nachricht des Tages (MOTD) anzeigen.
Für Banner anzeigen, in der Pre-authentication Banner anzeigen Textfeld, geben Sie die Textnachricht ein, die Sie Ihren Benutzern vor der Authentifizierung anzeigen möchten, und in Post-authentication Banner anzeigen Textfeld, geben Sie den Text ein, den Sie Ihren Benutzern nach erfolgreicher Authentifizierung anzeigen möchten.
-
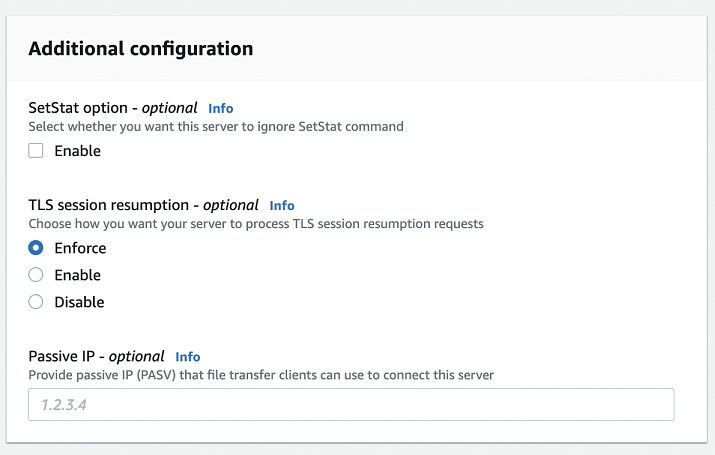
(Optional) Sie können die folgenden zusätzlichen Optionen konfigurieren.
-
SetStat Option: Aktivieren Sie diese Option, um den Fehler zu ignorieren, der generiert wird, wenn ein Client versucht, es zu verwenden
SETSTATfür eine Datei, die Sie in einen Amazon S3-Bucket hochladen. Weitere Informationen finden Sie imSetStatOptionDokumentation in der ProtocolDetails Thema. -
Wiederaufnahme der TLS-Sitzung: bietet einen Mechanismus zur Wiederaufnahme oder gemeinsamen Nutzung eines ausgehandelten geheimen Schlüssels zwischen der Steuerungs- und der Datenverbindung für eine FTPS-Sitzung. Weitere Informationen finden Sie in der
TlsSessionResumptionModeDokumentation in der ProtocolDetails Thema. -
Passives IP: zeigt den passiven Modus für FTP- und FTPS-Protokolle an. Geben Sie eine einzelne IPv4-Adresse ein, z. B. die öffentliche IP-Adresse einer Firewall, eines Routers oder eines Load Balancers. Weitere Informationen finden Sie in der
PassiveIpDokumentation in der ProtocolDetails Thema. -
Konfiguration des PROXY-Protokolls: Diese Option wird angezeigt, ist aber nicht verfügbar, wenn SFTP keines der Protokolle für diesen Server ist.
-
-
-
In Überprüfe und erstelle, überprüfe deine Auswahl.
-
Wenn Sie eine von ihnen bearbeiten möchten, wählen Sie Bearbeiten neben dem Schritt.
AnmerkungSie müssen jeden Schritt nach dem Schritt, den Sie bearbeiten möchten, überprüfen.
-
Wenn Sie keine Änderungen vorgenommen haben, wählen Sie Server erstellen um Ihren Server zu erstellen. Sie gelangen zur Seite Servers (Server) (siehe unten), auf der der neue Server aufgelistet ist.
-
Es kann ein paar Minuten dauern, bis sich der Status Ihres neuen Servers in ändert Online. Ab diesem Zeitpunkt kann der Server Dateioperationen für die Benutzer ausführen.
Die nächsten Schritte: Fahren Sie für den nächsten Schritt fort mit Arbeiten mit benutzerdefinierten Identitätsanbietern um Benutzer einzurichten.
