Las traducciones son generadas a través de traducción automática. En caso de conflicto entre la traducción y la version original de inglés, prevalecerá la version en inglés.
Incorpore las alarmas de los APM con la integración directa de Amazon SNS
Si su APM admite el envío de alarmas a temas relacionados con Amazon SNS, puede seguir esta guía para transferir las alarmas de APM a AWS Incident Detection and Response.
Puede implementar la CloudFormation plantilla proporcionada AWSServiceRoleForHealth_EventProcessor esté creado en sus cuentas.
Opción 1: Utilizar CloudFormation
Hay una CloudFormation plantilla disponible para simplificar el proceso de creación de la infraestructura de integración necesaria para transferir las alarmas a la detección y respuesta a incidentes de AWS desde su APM con la integración de Amazon SNS.
nota
-
Los recursos implementados mediante esta CloudFormation plantilla (p. ej., Lambda y) conllevarán costes adicionales. EventBridge Para obtener más información sobre los precios de estos servicios, consulte AWS Precios
. -
Esta CloudFormation plantilla debe implementarse en todas las AWS cuentas y regiones desde las que AWS Incident Detection and Response necesite procesar las alarmas.
-
Los ejemplos que se proporcionan en este documento son para Grafana; sin embargo, esta plantilla se puede usar para cualquier APM que tenga una integración directa con Amazon Simple Notification Service.
-
Por motivos de seguridad, AWS recomienda eliminar
logger.info()las declaraciones delTransformLambdaFunctionpara evitar que la carga se registre en Amazon Logs. CloudWatch
Requisitos previos para implementar esta CloudFormation plantilla:
-
Debe crear un tema estándar de Amazon Simple Notification Service para recibir los eventos de alarma de su APM. Cree un tema de SNS en la consola de Amazon Simple Notification Service.
-
La
TransformLambdaFunctionplantilla debe modificarse["detail"]["incident-detection-response-identifier"]para establecer el valor deseado en función del APM que se esté utilizando.
Requisito previo para completar:
-
Abra la consola de Amazon SNS y, a continuación, seleccione Temas. Copie el ARN del tema estándar de Amazon SNS creado para recibir los eventos de alarma de su APM.
-
Ejemplo:
arn:aws:sns:eu-west-1:012345678912:<your-apm-name>-sns
-
-
Descargue y abra la plantilla CloudFormation
-
Localice el
TransformLambdaFunctionen la plantilla-
En
def lambda_handler(event,
                                                  context)
la ruta json en la que aparece el nombre de la alarma en la carga JSON del registro SNS.event["detail"]["incident-detection-response-identifier"]-
Cualquier evento enviado a
TransformLambdaFunctiontravés del SNS tiene como estructura de carga principal.event["Records"][n]["Sns"]["Message"]El origen real de la carga útil desde la fuente (APM) está incluido dentro de la estructura principal. -
Ejemplo para Grafana:
event["Records"][n]["Sns"]["Message"]["alerts"][n]["labels"]["alertname"]
-
-
-
Implementación de la CloudFormation plantilla:
-
Navega hasta la CloudFormation consola de la cuenta y la región en las que necesitas configurar la integración.
-
Navega hasta CloudFormation.
-
Elige Crear pila, con nuevos recursos (estándar)
-
Selecciona Elegir una plantilla existente, Cargar un archivo de plantilla, Elegir archivo y, a continuación, sube la CloudFormation plantilla que has guardado localmente.
-
-
-
Especifica los detalles de la pila:
-
Introduzca el nombre de una pila. Ejemplo:
<your-apm-name>IntegrationForIDR -
Especifique los valores de los parámetros obtenidos al completar el requisito previo
-
APMNameParameterEjemplo:
Grafana -
Ejemplo de TriggerSNParameter:
arn:aws:sns:eu-west-1:012345678912:<your-apm-name>-sns
-
-
Elija Siguiente.
-
-
Configure las opciones de pila:
-
Desplázate hasta el final de la página y marca la casilla de verificación CloudFormation para poder crear recursos de IAM con nombres personalizados.
-
-
Revise y cree:
-
Compruebe que los valores de los parámetros estén configurados correctamente y, a continuación, seleccione Enviar.
-
-
La CloudFormation pila desplegará los recursos necesarios para integrar sus eventos de APM en la detección y respuesta a incidentes de AWS. Espere hasta que el estado de la CloudFormation pila sea CREATE_COMPLETE.
-
La CloudFormation pila crea los siguientes recursos asumiendo que los valores del ejemplo se introdujeron en los parámetros de Grafana y se ejecutaron en la región. EU-WEST-1
-
CustomEventBus: Grafana-AWSIncidentDetectionResponse-EventBus
-
Suscripción a SNS: arn:aws:sns:eu-west- 1:012345678912:grafana-sns: [random_string]
-
TransformLambdaExecutionRole: IDR-TransformLambdaExecutionRole-eu-west-1
-
TransformLambdaFunction: Grafana-AWSIncidentDetectionResponse-Lambda-Transform
-
TransformLambdaPermission GrafanaIntegrationForIDR-TransformLambdaPermission: - [cadena_aleatoria]
-
Pruebas de integración
Una vez que la CloudFormation pila se haya implementado correctamente, puedes validar la integración enviando una carga útil de prueba desde tu APM. Una vez que tu APM envíe la carga útil de prueba:
-
Navegue hasta la consola Lambda y seleccione la función.
APMNameParameter-AWSIncidentDetectionResponse-Lambda-TransformA continuación, elija la pestaña Supervisar. -
Se debe observar una invocación exitosa en los gráficos métricos.
-
Selecciona Ver CloudWatch registros de Amazon. Puedes comprobar los eventos de registro de las secuencias de registro para confirmar que la carga útil de prueba enviada desde tu APM está presente o si se ha producido algún error.
Compartir el ARN de su bus de eventos con la detección y respuesta a incidentes de AWS
-
Navegue hasta la EventBridge consola de Amazon. Selecciona Event Buses.
-
Registre el ARN del bus de eventos personalizado implementado como parte de la CloudFormation pila, por ejemplo:
arn:aws:events:eu-west-1:012345678912:event-bus/Grafana-AWSIncidentDetectionResponse-EventBus.-
Proporcione el ARN de este bus de eventos personalizado a AWS Incident Detection and Response en el campo «EventBridge ARN del bus de eventos» de la sección «Alarmas de Third-Party APM» de. Detalles de la carga de trabajo: preguntas sobre la ingestión de alarmas
-
-
Durante el proceso de incorporación, AWS Incident Detection and Response creará una EventBridge regla administrada en este bus de eventos personalizado para incorporar las alarmas de APM.
Opción 2: integración manual
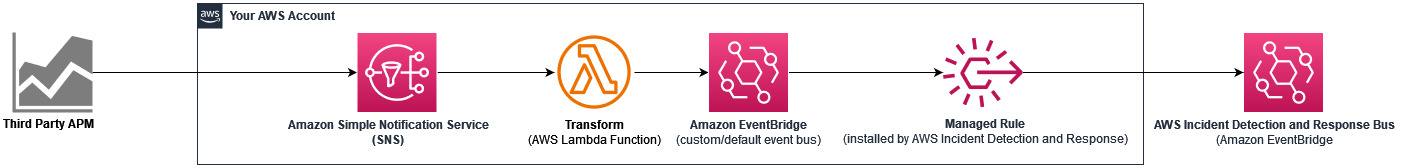
-
Abra la consola de Amazon SNS y cree un tema estándar de Amazon SNS con el nombre de
[apm_name]-snsrecibir los eventos de alarma de su APM. Asegúrese de seleccionar Estándar (no FIFO) como tipo de tema. Anote el ARN del tema de Amazon SNS creado. -
Lleve a cabo una de las siguientes operaciones:
-
(Recomendado) Cree un bus de eventos EventBridge personalizado con el nombre.
[apm_name]-AWSIncidentDetectionResponse-EventBus -
(Alternativo) Utilice el bus de EventBridge eventos predeterminado en lugar de un bus de eventos personalizado.
AWS Incident Detection and Response instalará una regla administrada (
AWSHealthEventProcessorEventSource-DO-NOT-DELETE) en el bus de eventos personalizado o predeterminado a través delAWSServiceRoleForHealth_EventProcessorSLR. El origen de la regla será el bus de eventos personalizado o predeterminado, el destino de la regla será la detección y respuesta a incidentes de AWS y la regla coincidirá con el patrón para la ingesta de eventos de APM de terceros. -
-
Cree una función de Lambda con el nombre de transformar sus cargas
$YourApmName-AWSIncidentDetectionResponse-LambdaFunctionútiles de SNS.-
Los eventos transformados deben cumplir los requisitos de carga útil establecidos en Requisitos de carga útil para ingerir alertas de APM con EventBridge
-
Defina el objetivo de la función Lambda en el bus de eventos personalizado (recomendado) creado en el paso 2 o en el bus de eventos predeterminado.
-
-
Configure el tema SNS como un disparador para su función de Lambda.
$YourApmName-AWSIncidentDetectionResponse-LambdaFunction-
En la página «Agregar activadores», busque «SNS».
-
Agregue el ARN de su tema de SNS dedicado que creó en el paso 1.
-
Elige «Agregar».
-
-
Consulte la documentación de APM para configurar un destino de SNS para las cargas útiles de APM que AWS Incident Detection and Response debe ingerir.
AWS Incident Detection and Response instalará una regla administrada (AWSHealthEventProcessorEventSource-DO-NOT-DELETE) en el bus de eventos personalizado o predeterminado a través de la SLR. AWSServiceRoleForHealth_EventProcessor El origen de la regla será el bus de eventos personalizado o predeterminado, el destino de la regla será la detección y respuesta a incidentes de AWS y la regla coincidirá con el patrón para la ingesta de eventos de APM de terceros.
