Las traducciones son generadas a través de traducción automática. En caso de conflicto entre la traducción y la version original de inglés, prevalecerá la version en inglés.
Visualización AWS Security Hub CSPM controles en AWS Trusted Advisor
Después de AWS Security Hub CSPM habilitarlos Cuenta de AWS, podrá ver sus controles de seguridad y sus resultados en la Trusted Advisor consola. Puedes usar los controles CSPM de Security Hub para identificar las vulnerabilidades de seguridad en tu cuenta del mismo modo que puedes usar Trusted Advisor las comprobaciones. Puede ver el estado de la comprobación, la lista de recursos afectados y, a continuación, seguir las recomendaciones del CSPM de Security Hub para solucionar sus problemas de seguridad. Puede usar esta función para buscar recomendaciones de seguridad del CSPM de Security Hub Trusted Advisor y de Security Hub en una ubicación cómoda.
Notas
-
Desde aquí Trusted Advisor puede ver los controles incluidos en el estándar de seguridad de las mejores prácticas de seguridad AWS fundamentales, excepto los controles que tienen la categoría: Recuperación > Resiliencia. Para obtener una lista de los controles admitidos, consulte Controles de las prácticas de seguridad básicas recomendadas de AWS en la Guía del usuario de AWS Security Hub CSPM .
Para obtener más información sobre las categorías de CSPM de Security Hub, consulte Categorías de control.
-
Trusted Advisor Controles CSPM de Security Hub integrados hasta el 8 de julio de 2026. Los controles lanzados después del 8 de julio de 2026 aún no están incorporados. Trusted Advisor Encontrará los controles publicados después de esa fecha en el registro de CSPM de Security Hub.
Temas
Requisitos previos
Debe cumplir los siguientes requisitos para habilitar la integración del CSPM de Security Hub con: Trusted Advisor
-
Debe tener un plan AWS Business Support+, AWS Enterprise Support o AWS Unified Operations para esta función. Puede encontrar su plan de soporte en AWS Support Center
o en la página Planes de soporte . Para obtener más información, consulte Comparar AWS Support planes . -
Debe habilitar el registro de recursos AWS Config para los controles CSPM Regiones de AWS que desee para sus controles de CSPM de Security Hub. Para obtener más información, consulte Habilitación y configuración de AWS Config.
-
Debe habilitar el CSPM de Security Hub y seleccionar el estándar de seguridad AWS Foundational Security Best Practices v1.0.0. Si aún no lo ha hecho, consulte Configuración de AWS Security Hub CSPM en la Guía del usuario de AWS Security Hub CSPM .
nota
Si ya ha completado los requisitos previos, puede ir a Consulta tus hallazgos sobre el CSPM de Security Hub.
Acerca de AWS Organizations cuentas
Si ya ha completado los requisitos previos de una cuenta de administración, esta integración se habilita automáticamente para todas las cuentas miembro de la organización. No es necesario que las cuentas de los miembros individuales se pongan en contacto para habilitar esta función Soporte . Sin embargo, las cuentas de los miembros de su organización deben habilitar el CSPM de Security Hub si quieren ver sus hallazgos en. Trusted Advisor
Si desea desactivar esta integración para una cuenta miembro específica, consulte Deshabilite esta función para AWS Organizations cuentas.
Consulta tus hallazgos sobre el CSPM de Security Hub
Después de habilitar el CSPM de Security Hub en su cuenta, las conclusiones del CSPM de Security Hub pueden tardar hasta 24 horas en aparecer en la página de seguridad de la consola. Trusted Advisor
Para ver sus hallazgos sobre el CSPM de Security Hub, visite Trusted Advisor
-
Vaya a consola de Trusted Advisor
y luego elija la categoría Security (Seguridad). -
En el campo Search by keyword (Buscar por palabra clave), introduzca el nombre o la descripción del control.
sugerencia
En Source, puede optar por filtrar AWS Security Hub CSPM los controles de CSPM de Security Hub.
-
Elija el nombre del control CSPM de Security Hub para ver la siguiente información:
-
Description (Descripción): describe cómo este control verifica si hay vulnerabilidades de seguridad en la cuenta.
-
Source (Fuente): determina si la verificación proviene de AWS Trusted Advisor o AWS Security Hub CSPM. En el caso de los controles CSPM de Security Hub, puede encontrar el ID de control.
-
Alert Criteria (Criterios de alerta): indica el estado del control. Por ejemplo, si el CSPM de Security Hub detecta un problema importante, el estado puede ser rojo: Crítico o Alto.
-
Acción recomendada: utilice el enlace a la documentación del CSPM de Security Hub para encontrar los pasos recomendados para solucionar el problema.
-
Recursos de CSPM de Security Hub: puede encontrar los recursos de su cuenta en los que Security Hub CSPM ha detectado un problema.
-
Notas
-
Los resultados de estas comprobaciones se actualizan automáticamente al menos una vez al día y no se permiten las solicitudes de actualización. Puede que los cambios tarden unas horas en aparecer. Puede usar la Trusted Advisor consola para excluir recursos de las comprobaciones que se actualizan automáticamente. Puedes usar la BatchUpdateRecommendationResourceExclusion API para excluir recursos de cualquier comprobación, excepto los recursos de recomendación Trusted Advisor prioritaria.
-
La función de vista organizacional admite esta integración con Security Hub CSPM. Puede ver los resultados de los controles CSPM de Security Hub en toda su organización y, a continuación, crear y descargar informes. Para obtener más información, consulte Vista organizativa de AWS Trusted Advisor.
ejemplo Ejemplo: El control CSPM de Security Hub para la clave de acceso de los usuarios de IAM no debería existir
A continuación se muestra un ejemplo de búsqueda de un control CSPM de Security Hub en la consola. Trusted Advisor
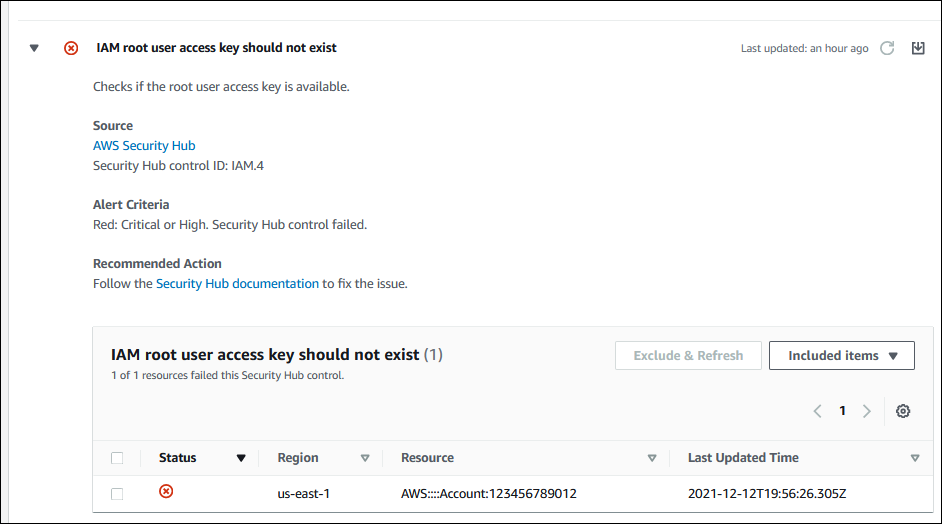
Actualice sus hallazgos sobre el CSPM de Security Hub
Después de habilitar un estándar de seguridad, Security Hub CSPM puede tardar hasta dos horas en encontrar información sobre sus recursos. En ese caso, los datos pueden tardar hasta 24 horas en aparecer en la Trusted Advisor consola. Si activó recientemente el estándar de seguridad AWS Foundational Security Best Practices v1.0.0, vuelva a comprobar la Trusted Advisor consola más adelante.
nota
-
El programa de actualización de cada control CSPM de Security Hub es periódico o se activa mediante cambios. Actualmente, no puede usar la Trusted Advisor consola ni la AWS Support API para actualizar los controles de CSPM de Security Hub. Para obtener más información, consulte Programación para ejecución de controles de seguridad.
-
Los resultados de estas comprobaciones se actualizan automáticamente al menos una vez al día y no se permiten las solicitudes de actualización. Puede que los cambios tarden unas horas en aparecer. Puede usar la Trusted Advisor consola para excluir recursos de las comprobaciones que se actualizan automáticamente. Puedes usar la BatchUpdateRecommendationResourceExclusion API para excluir recursos de cualquier comprobación, excepto los recursos de recomendación Trusted Advisor prioritaria.
Inhabilite Security Hub CSPM desde Trusted Advisor
Siga este procedimiento si no quiere que la información de CSPM de Security Hub aparezca en la consola. Trusted Advisor Este procedimiento solo desactiva la integración de Security Hub con CSPM. Trusted Advisor No afectará a sus configuraciones con Security Hub CSPM. Puede seguir usando la consola CSPM de Security Hub para ver sus controles, recursos y recomendaciones de seguridad.
Para deshabilitar la integración de Security Hub con CSPM
-
Póngase en contacto con Security Hub AWS Support
y solicite la desactivación de la integración con CSPM. Trusted Advisor Tras AWS Support deshabilitar esta función, el CSPM de Security Hub dejará de enviar datos a. Trusted AdvisorLos datos de CSPM de Security Hub se eliminarán de. Trusted Advisor
-
Si desea volver a habilitar esta integración, contacte a AWS Support
.
Deshabilite esta función para AWS Organizations cuentas
Si ya ha completado el procedimiento anterior para una cuenta de administración, la integración de Security Hub con CSPM se eliminará automáticamente de todas las cuentas de los miembros de su organización. Las cuentas miembro individuales de la organización no necesitan contactar a AWS Support por separado.
Si es una cuenta de miembro de una organización, puede ponerse en contacto Soporte para eliminar esta función únicamente de su cuenta.
Resolución de problemas
Si tiene problemas con esta integración, consulte la siguiente información para obtener una solución.
Contenido
No veo las conclusiones del CSPM de Security Hub en Trusted Advisor consola
He configurado Security Hub CSPM y AWS Config correctamente, pero aún faltan mis hallazgos
Quiero deshabilitar los controles específicos de CSPM de Security Hub
Quiero encontrar mis recursos de CSPM de Security Hub excluidos
Mi control está archivado en Security Hub CSPM, pero sigo viendo los resultados en Trusted Advisor
Sigo sin poder ver los resultados de mi CSPM de Security Hub
No veo las conclusiones del CSPM de Security Hub en Trusted Advisor consola
Asegúrese de haber completado los siguientes pasos:
-
Tiene un plan AWS Business Support+, AWS Enterprise Support o AWS Unified Operations.
-
Ha habilitado el registro de recursos AWS Config en la misma región que Security Hub CSPM.
-
Habilitó Security Hub CSPM y seleccionó el estándar de seguridad AWS Foundational Security Best Practices v1.0.0.
-
Los nuevos controles del CSPM de Security Hub se añaden al registrarse en un plazo de dos a cuatro semanas. Trusted Advisor Consulte la nota.
Para obtener más información, consulte la Requisitos previos.
He configurado Security Hub CSPM y AWS Config correctamente, pero aún faltan mis hallazgos
Security Hub CSPM puede tardar hasta dos horas en encontrar información para sus recursos. En ese caso, los datos pueden tardar hasta 24 horas en aparecer en la Trusted Advisor consola. Vuelva a verificar la consola de Trusted Advisor más tarde.
Notas
-
Solo se publicarán las conclusiones sobre los controles incluidos en el estándar de seguridad AWS Fundational Security Best Practices, a Trusted Advisor excepción de los controles que tengan la categoría: Recuperación > Resiliencia.
-
Si hay un problema de servicio con Security Hub CSPM o Security Hub CSPM no está disponible, tus hallazgos pueden tardar hasta 24 horas en publicarse. Trusted Advisor Vuelva a verificar la consola de Trusted Advisor más tarde.
Quiero deshabilitar los controles específicos de CSPM de Security Hub
El CSPM de Security Hub envía sus datos automáticamente a. Trusted Advisor Si deshabilita un control CSPM de Security Hub o ya no tiene recursos para ese control, sus hallazgos no aparecerán en. Trusted Advisor
Puede iniciar sesión en la consola CSPM de Security Hub
Si inhabilita un control CSPM de Security Hub o deshabilita todos los controles del estándar de seguridad AWS Fundational Security Best Practices, sus hallazgos se archivarán en los próximos cinco días. Este periodo de cinco días para el archivo es aproximado y de mejor esfuerzo solamente, y no está garantizado. Cuando tus hallazgos se archivan, se eliminan de. Trusted Advisor
Para obtener más información, consulte los temas siguientes:
Quiero encontrar mis recursos de CSPM de Security Hub excluidos
Desde la Trusted Advisor consola, puede elegir el nombre de su control de CSPM de Security Hub y, a continuación, elegir la opción Elementos excluidos. Esta opción muestra todos los recursos que están suprimidos en Security Hub CSPM.
Si el estado de flujo de trabajo de un recurso se establece en SUPPRESSED, ese recurso es un elemento excluido en Trusted Advisor. No puede suprimir los recursos de CSPM de Security Hub de la consola. Trusted Advisor Para ello, utilice la consola CSPM de Security Hub.
Quiero activar o desactivar esta función para una cuenta de miembro que pertenezca a un AWS organización
De forma predeterminada, las cuentas miembro heredan la característica de la cuenta de administración para AWS Organizations. Si la cuenta de administración ha habilitado la característica, todas las cuentas de la organización también la tendrán. Si tiene una cuenta miembro y desea realizar cambios específicos en esta, debe contactar a AWS Support
Veo varios Regiones de AWS para el mismo recurso afectado para una comprobación de CSPM de Security Hub
Algunas Servicios de AWS son globales y no son específicas de una región, como IAM y Amazon. CloudFront De forma predeterminada, los recursos globales como los buckets de Amazon S3 aparecen en la región Este de EE. UU. (Norte de Virginia).
En las comprobaciones de CSPM de Security Hub que evalúan los recursos de los servicios globales, es posible que veas más de un elemento para los recursos afectados. Por ejemplo: si la comprobación Hardware MFA should
be enabled for the root user identifica que su cuenta no ha activado esta característica, verá varias regiones en la tabla para el mismo recurso.
Puede configurar el CSPM de Security Hub AWS Config para que no aparezcan varias regiones para el mismo recurso. Para mayor información, consulte AWS Controles de prácticas básicas recomendadas que quizás desee desactivar.
He desactivado Security Hub CSPM o AWS Config en una región
Si detiene el registro de recursos con el CSPM de Security Hub AWS Config o lo deshabilita en una Región de AWS, Trusted Advisor dejará de recibir datos de ningún control de esa región. Trusted Advisor elimina los hallazgos del CSPM de Security Hub en un plazo de 7 a 9 días. Este plazo es el máximo esfuerzo y no está garantizado. Para obtener más información, consulte Cómo deshabilitar el CSPM de Security Hub.
Para deshabilitar esta característica de la cuenta, consulte Inhabilite Security Hub CSPM desde Trusted Advisor.
Mi control está archivado en Security Hub CSPM, pero sigo viendo los resultados en Trusted Advisor
Cuando el RecordState estado cambia a «ARCHIVEDEncontrado», Trusted Advisor elimina de su cuenta el resultado de ese control CSPM de Security Hub. Es posible que sigas viendo el resultado entre Trusted Advisor 7 y 9 días antes de que se elimine. Este plazo es el máximo esfuerzo y no está garantizado.
Sigo sin poder ver los resultados de mi CSPM de Security Hub
Si sigue teniendo problemas con esta característica, puede crear un caso de soporte técnico en AWS Support
Center
