Les traductions sont fournies par des outils de traduction automatique. En cas de conflit entre le contenu d'une traduction et celui de la version originale en anglais, la version anglaise prévaudra.
Modifier les informations du serveur
Après avoir créé un AWS Transfer Family serveur, vous pouvez modifier la configuration du serveur.
Rubriques
Pour modifier la configuration d'un serveur
-
Ouvrez le AWS Transfer Family console à https://console.aws.amazon.com/transfer/
. -
Dans le volet de navigation de gauche, choisissez Serveurs.
-
Choisissez l'identifiant dans ID du serveur colonne pour voir Informations sur le serveur page, illustrée ci-dessous.
Vous pouvez modifier les propriétés du serveur sur cette page en choisissant Modifier:
-
Pour modifier les protocoles, voir Modifier les protocoles de transfert de fichiers.
-
Pour le fournisseur d'identité, vous pouvez désormais passer d'un type de fournisseur d'identité à un autre (géré par des services, AWS Service d'annuaire ou fournisseur d'identité personnalisé). Pour plus de détails sur la modification des types de fournisseurs d'identité et les informations requises pour chaque transition, voir Modifier la configuration du fournisseur d'identité.
-
Pour modifier le type de point de terminaison ou le nom d'hôte personnalisé, voir Modifier le point de terminaison du serveur.
-
Pour ajouter un accord, vous devez d'abord ajouter AS2 en tant que protocole à votre serveur. Pour plus de détails, consultez Modifier les protocoles de transfert de fichiers.
-
Pour gérer les clés d'hôte de votre serveur, voir Gérez les clés d'hôte de votre SFTP-enabled serveur.
-
En dessous Informations supplémentaires, vous pouvez modifier les informations suivantes :
-
Pour modifier le rôle de journalisation, voir Modifiez votre configuration de journalisation.
-
Pour modifier la politique de sécurité, voir Modifier la politique de sécurité.
-
Pour modifier la clé d'hôte du serveur, voir Gérez les clés d'hôte de votre SFTP-enabled serveur.
-
Pour modifier le flux de travail géré pour votre serveur, voir Modifier le flux de travail géré pour votre serveur.
-
Pour modifier les bannières d'affichage de votre serveur, voir Modifier les bannières d'affichage de votre serveur.
-
-
Dans Configuration supplémentaire, vous pouvez modifier les informations suivantes :
-
SetStat option: activez cette option pour ignorer l'erreur générée lorsqu'un client tente d'utiliser
SETSTATsur un fichier que vous chargez vers un compartiment Amazon S3. Pour plus de détails, consultez leSetStatOptiondocumentation dans le ProtocolDetails sujet. -
Reprise de la session TLS: fournit un mécanisme permettant de reprendre ou de partager une clé secrète négociée entre le contrôle et la connexion de données pour une session FTPS. Pour plus de détails, consultez le
TlsSessionResumptionModedocumentation dans le ProtocolDetails sujet. -
IP passive: indique le mode passif, pour les protocoles FTP et FTPS. Saisissez une adresse IPv4 unique, telle que l'adresse IP publique d'un pare-feu, d'un routeur ou d'un équilibreur de charge. Pour plus de détails, consultez le
PassiveIpdocumentation dans le ProtocolDetails sujet.NoteÉvitez de placer des équilibreurs de charge réseau (NLB) ou des passerelles NAT devant AWS Transfer Family serveurs. Cette configuration augmente les coûts et peut entraîner des problèmes de performances. Pour en savoir plus, consultez Évitez de placer les NLB et les NAT devant AWS Transfer Family serveurs.
-
Configuration du protocole PROXY: cette option n'est disponible que pour les serveurs SFTP qui utilisent un VPC-hosted point final. Activez cette option pour conserver l'adresse IP source du client si votre serveur se trouve derrière un NLB sur lequel le protocole PROXY v2 (PPv2) est activé. Pour plus d'informations, voir Utilisation des équilibreurs de charge réseau et
ProxyConfigdans le ProtocolDetails Référence d'API. -
Ports SFTP personnalisés: pour un serveur SFTP qui utilise un
PUBLICtype de point de terminaison, vous pouvez choisir les ports sur lesquels le serveur écoute. Utilisez leSftpPortspropriété permettant de configurer jusqu'à trois ports. Chaque port peut être un entier compris entre 2000 et 65535, ou 22. Pour chaque port, vous pouvez également définir unCommunicationModequi contrôle quel côté envoie les données en premier. UtiliserCLIENT_TALK_FIRSTpour les clients qui nécessitent des ACK TCP piggy-back. Un ACK superposé transporte les données dans l'ACK final de l'établissement de liaison tridirectionnel TCP. UtiliserSERVER_TALK_FIRSTsi vous n'êtes pas sûr du comportement de vos clients ou si vos clients n'en dépendent pas. Vous définissez ces options lorsque vous créez ou mettez à jour un serveur. Pour plus d'informations, consultezSftpPortsdocumentation dans le ProtocolDetails sujet.NotePour modifier les ports SFTP personnalisés, votre serveur doit être en mode HORS LIGNE. Pour arrêter votre serveur, voir Mettez votre serveur en ligne ou hors ligne.
-
-
Pour démarrer ou arrêter votre serveur, consultez Mettez votre serveur en ligne ou hors ligne.
-
Pour supprimer un serveur, voir Supprimer un serveur.
-
Pour modifier les propriétés d'un utilisateur, voir Gestion des contrôles d’accès.


 Note
La clé d'hôte du serveur Descriptif et Date d'importation les valeurs sont nouvelles depuis septembre 2022. Ces valeurs ont été introduites pour prendre en charge la fonctionnalité de clés hôtes multiples. Cette fonctionnalité nécessitait la migration de toutes les clés d'hôte uniques qui étaient utilisées avant l'introduction de plusieurs clés d'hôte.
Le Date d'importation La valeur d'une clé d'hôte de serveur migrée est définie sur la date de dernière modification du serveur. En d'autres termes, la date que vous voyez pour votre clé d'hôte migrée correspond à la date à laquelle vous avez modifié le serveur pour la dernière fois, avant la migration de la clé d'hôte du serveur.
La seule clé qui a été migrée est la clé d'hôte de votre serveur la plus ancienne ou la seule. Toutes les clés supplémentaires ont leur date réelle à compter de la date à laquelle vous les avez importées. En outre, la clé migrée possède une description qui permet de l'identifier facilement comme ayant été migrée.
La migration a eu lieu entre le 2 et le 13 septembre. La date de migration réelle comprise dans cette plage dépend de la région de votre serveur.


-
Modifier les protocoles de transfert de fichiers
Sur le AWS Transfer Family console, vous pouvez modifier le protocole de transfert de fichiers. Le protocole de transfert de fichiers connecte le client au terminal de votre serveur.
Pour modifier les protocoles
-
Sur le Informations sur le serveur page, choisissez Modifier à côté de Protocoles.
-
Sur le Modifier les protocoles page, activez ou désactivez la ou les cases à cocher du protocole pour ajouter ou supprimer les protocoles de transfert de fichiers suivants :
-
Protocole de transfert de fichiers (SFTP) Secure Shell (SSH) — transfert de fichiers via SSH
Pour plus d'informations sur le SFTP, voir Créez un SFTP-enabled serveur.
-
Protocole de transfert de fichiers sécurisé (FTPS) : transfert de fichiers avec cryptage TLS
Pour plus d'informations sur le protocole FTP, consultez Créez un FTPS-enabled serveur.
-
Protocole de transfert de fichiers (FTP) : transfert de fichiers non chiffré
Pour plus d'informations sur le FTPS, consultez Créez un FTP-enabled serveur.
NoteSi un serveur existant est activé uniquement pour le SFTP et que vous souhaitez ajouter FTPS et FTP, vous devez vous assurer que vous disposez des bons paramètres de fournisseur d'identité et de type de point de terminaison compatibles avec FTPS et FTP.

Si vous sélectionnez FTPS, vous devez choisir un certificat stocké dans AWS Certificate Manager (ACM) qui sera utilisé pour identifier votre serveur lorsque les clients s'y connecteront via FTPS.
Pour demander un nouveau certificat public, voir Demander un certificat public dans le AWS Certificate Manager Guide de l'utilisateur.
Pour importer un certificat existant dans ACM, voir Importation de certificats dans ACM dans le AWS Certificate Manager Guide de l'utilisateur.
Pour demander un certificat privé pour utiliser le protocole FTPS via des adresses IP privées, consultez Demander un certificat privé dans le AWS Certificate Manager Guide de l'utilisateur.
Les certificats avec les algorithmes de chiffrement et les tailles de clés suivants sont pris en charge :
-
RSA 2048 octets (RSA_2048)
-
RSA 4 096 octets (RSA_4096)
-
Elliptic Prime Curve 256 octets (EC_prime256v1)
-
Elliptic Prime Curve 384 octets (EC_secp384r1)
-
Elliptic Prime Curve 521 octets (EC_secp521r1)
NoteLe certificat doit être valide SSL/TLS X.509 certificat de version 3 avec FQDN ou adresse IP spécifié et contenant des informations sur l'émetteur.
-
-
Cliquez sur Enregistrer. Vous êtes renvoyé au Informations sur le serveur page.
Modifier le point de terminaison du serveur
Sur le AWS Transfer Family console, vous pouvez modifier le type de point de terminaison du serveur et le nom d'hôte personnalisé. En outre, pour les points de terminaison VPC, vous pouvez modifier les informations de zone de disponibilité.
Pour modifier les détails des points de terminaison du serveur
-
Sur le Informations sur le serveur page, choisissez Modifier à côté de Informations sur les terminaux.
-
Avant de pouvoir modifier le Type de terminal, vous devez d'abord arrêter le serveur. Ensuite, sur le Modifier la configuration des terminaux page, pour Type de terminal, vous pouvez choisir l'une des valeurs suivantes :
-
Publique — Cette option permet d'accéder à votre serveur via Internet.
-
VPC — Cette option rend votre serveur accessible dans votre cloud privé virtuel (VPC). Pour plus d'informations sur le VPC, consultez Création d'un serveur dans un cloud privé virtuel.
-
-
Pour Nom d'hôte personnalisé, choisissez l'une des options suivantes :
-
Aucune — Si vous ne souhaitez pas utiliser de domaine personnalisé, choisissez Aucune.
Vous obtenez un nom d'hôte de serveur fourni par AWS Transfer Family. Le nom d'hôte du serveur se présente sous la forme
serverId.server.transfer.regionId.amazonaws.com -
Alias DNS Amazon Route 53 — Pour utiliser un alias DNS créé automatiquement pour vous dans Route 53, choisissez cette option.
-
Autres DNS — Pour utiliser un nom d'hôte que vous possédez déjà dans un service DNS externe, choisissez Autres DNS.
En choisissant Alias DNS Amazon Route 53 ou Autres DNS spécifie la méthode de résolution de noms à associer au point de terminaison de votre serveur.
Par exemple, votre domaine personnalisé peut être
sftp.inbox.example.com. Un nom d'hôte personnalisé utilise un nom DNS que vous fournissez et qu'un service DNS peut résoudre. Vous pouvez utiliser Route 53 comme résolveur DNS ou utiliser votre propre fournisseur de services DNS. Pour savoir comment AWS Transfer Family utilise Route 53 pour acheminer le trafic de votre domaine personnalisé vers le point de terminaison du serveur, voir Utilisation de noms d'hôtes personnalisés.
-
-
Pour les points de terminaison VPC, vous pouvez modifier les informations dans le Zones de disponibilité volet.
-
Cliquez sur Enregistrer. Vous êtes renvoyé au Informations sur le serveur page.
Modifiez votre configuration de journalisation
Sur le AWS Transfer Family console, vous pouvez modifier votre configuration de journalisation.
Si Transfer Family a créé un CloudWatch enregistrement du rôle IAM pour vous lorsque vous avez créé un serveur, le rôle IAM s'appelle AWSTransferLoggingAccess. Vous pouvez l'utiliser pour tous vos serveurs Transfer Family.
Pour modifier votre configuration de journalisation
-
Sur le Informations sur le serveur page, choisissez Modifier à côté de Informations supplémentaires.
-
En fonction de votre configuration, choisissez entre un rôle de journalisation, une journalisation JSON structurée ou les deux. Pour plus d’informations, consultez Mettre à jour la journalisation d'un serveur.
Modifier la politique de sécurité
Cette procédure explique comment modifier la politique de sécurité d'un serveur de la famille de transferts à l'aide du AWS Transfer Family console ou AWS CLI.
Si votre point de terminaison est FIPS-enabled, vous ne pouvez pas modifier la politique de sécurité FIPS en une politique de sécurité non FIPS.
Modifier le flux de travail géré pour votre serveur
Sur le AWS Transfer Family console, vous pouvez modifier le flux de travail géré associé au serveur.
Pour modifier le flux de travail géré
-
Sur le Informations sur le serveur page, choisissez Modifier à côté de Informations supplémentaires.
-
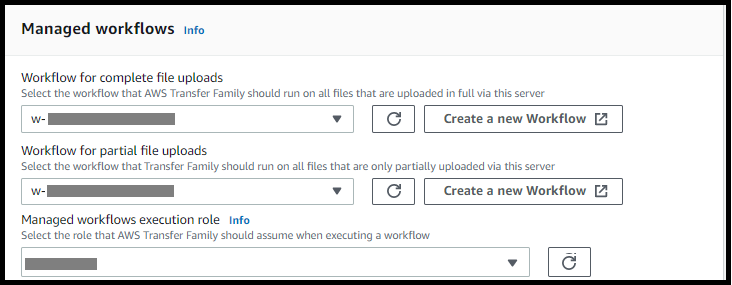
Sur le Modifier les informations supplémentaires page, dans la Flux de travail gérés section, sélectionnez un flux de travail à exécuter pour tous les téléchargements.
NoteSi vous ne disposez pas encore d'un flux de travail, choisissez Création d'un nouveau flux de travail pour en créer un.
-
Sélectionnez l'ID du flux de travail à utiliser.
-
Choisissez un rôle d'exécution. Il s'agit du rôle que Transfer Family assume lors de l'exécution des étapes du flux de travail. Pour plus d’informations, consultez Politiques IAM pour les flux de travail. Cliquez sur Enregistrer.
-
-
Cliquez sur Enregistrer. Vous êtes renvoyé au Informations sur le serveur page.
Modifier les bannières d'affichage de votre serveur
Sur le AWS Transfer Family console, vous pouvez modifier les bannières d'affichage associées au serveur.
Pour modifier l'affichage des bannières
-
Sur le Informations sur le serveur page, choisissez Modifier à côté de Informations supplémentaires.
-
Sur le Modifier les informations supplémentaires page, dans la Afficher des bannières section, entrez le texte des bannières d'affichage disponibles.
-
Cliquez sur Enregistrer. Vous êtes renvoyé au Informations sur le serveur page.
Mettez votre serveur en ligne ou hors ligne
Sur le AWS Transfer Family console, vous pouvez mettre votre serveur en ligne ou le mettre hors ligne.
Pour mettre votre serveur en ligne
-
Ouvrez le AWS Transfer Family console à https://console.aws.amazon.com/transfer/
. -
Dans le volet de navigation, choisissez Servers (Serveurs).
-
Cochez la case du serveur qui est hors ligne.
-
Pour Actions, choisissez Start (Démarrer).
Quelques minutes peuvent être nécessaires pour qu'un serveur passe du mode hors ligne au mode en ligne.
Lorsque vous arrêtez un serveur pour le mettre hors ligne, vous devez toujours payer des frais de service pour ce serveur. Pour éliminer les frais supplémentaires liés au serveur, supprimez ce serveur.
Pour mettre votre serveur hors ligne
-
Ouvrez le AWS Transfer Family console à https://console.aws.amazon.com/transfer/
. -
Dans le volet de navigation, choisissez Servers (Serveurs).
-
Cochez la case du serveur en ligne.
-
Pour Actions, choisissez Arrêter.
Pendant le démarrage ou l'arrêt d'un serveur, les serveurs ne sont pas disponibles pour les opérations sur les fichiers. La console n'affiche pas les états de démarrage et d'arrêt.
Si vous trouvez la condition d'erreur START_FAILED ou STOP_FAILED, contactez AWS Support pour vous aider à résoudre vos problèmes.
